锁在算力里的隐私:机密计算的边界与未来
很多人听过这个词,只知道是做隐私保护的,转头就把它吹成能解决所有数据安全问题的万能钥匙。说实话,我接触这个领域快五年,见过吹上天的概念,也见过落地踩坑的团队,没那么神,也没那么玄乎。
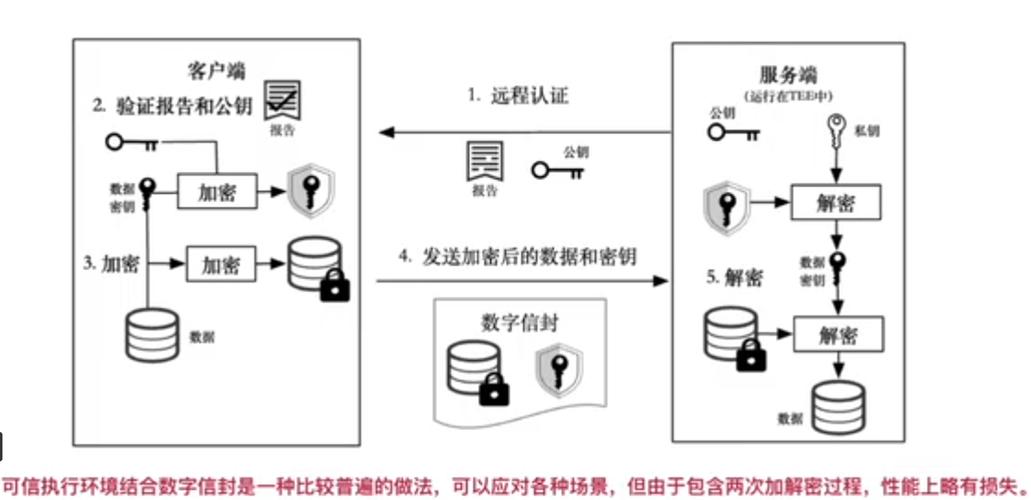 机密计算可信执行环境硬件架构图
还有人说可以用全同态加密做,纯软件不用依赖硬件信任根,听起来完美?但全同态加密现在的性能损耗是几十倍甚至上百倍,也就只能跑几个简单的计算,稍微复杂点的机器学习任务都扛不住,离大规模商用还有好几年的路要走。很多PPT上写的“完美兼顾性能与安全”,放到实际场景里,十有八九要打折扣。
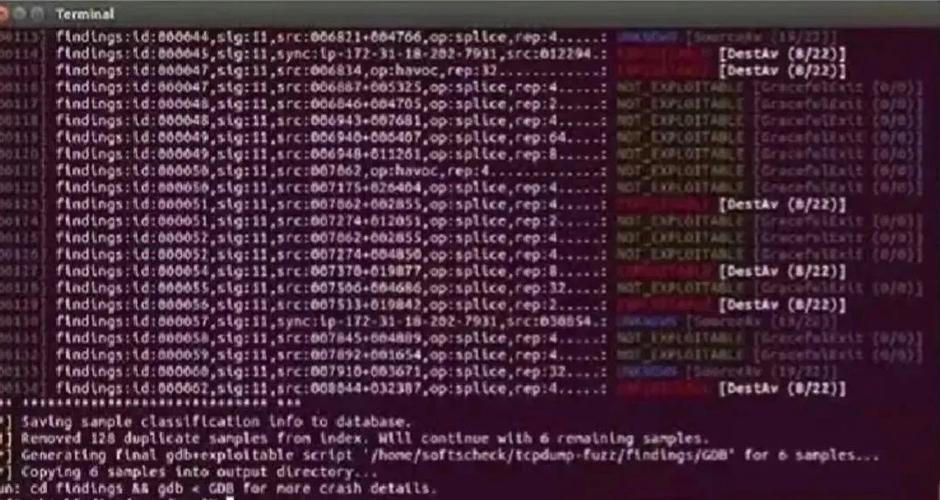 SGX侧信道攻击漏洞实验测试场景图
第二个矛盾是性能和隔离的绑定。你要做绝对的隔离,就必须额外做加密、做访问控制,这些操作都是要耗算力的。目前业内公开的数据,性能损耗普遍在15%到40%之间,一些I/O密集型的场景,损耗能超过60%。对延迟敏感的业务,比如实时的信贷审批,或者物联网边缘节点的实时计算,这点损耗足够把整个业务拖垮,根本没法用。
它的应用边界其实早就清晰了,只是很多人没戳破这层窗户纸:适合需要跨主体共享数据价值,但又不能交出原始数据的场景,比如跨银行的联合反欺诈,医院之间的医疗数据联合训练,互联网公司之间的用户标签协同建模,这些场景对性能的容忍度高,对隐私的要求高,刚好对上它的优势。反过来,对性能要求极高、数据本身不需要跨主体流动的场景,完全没必要凑这个热闹,白花那个钱。
 落地的破局方向在哪里
现在业内其实已经不纠结“纯技术路线谁对谁错”了,大家都在走混合方案。比如把敏感数据放在可信执行环境里做核心计算,非敏感的部分放在外面做通用计算,既把性能损耗控在可接受的范围,又保住了核心数据的安全。还有把它和联邦学习结合,联邦学习解决架构问题,它解决每一方节点的隐私保护问题,刚好互补,现在很多金融和医疗的落地项目,都是这么做的。
说实话,合规需求才是最近两年它火起来的真正推手。现在不管是国内的数据安全法,还是国外GDPR,都要求数据处理必须保障隐私,不能随便把原始数据挪来挪去,它刚好实现了数据可用不可见,数据不出域就能拿出计算结果,完全命中了合规的要求。我去年接触过一个创业团队,做医疗影像AI的,找了一年的医院合作,人家都怕原始病历数据泄露担责任,不肯开放,后来换成这个方案,计算全程放在医院本地的隔离环境里,团队只拿训练好的模型参数,不到一年就谈成了五家三甲医院的合作,这就是最实实在在的价值。
不过话说回来,现在落地还有不少坑。最大的坑就是标准不统一,不同云厂商的隔离环境接口不一样,你今天用了A家的服务,明天想迁到B家,就得重新改一遍代码,迁移成本高的吓人。还有就是安全攻防一直在迭代,新的漏洞、新的攻击方式不断出来,没有一劳永逸的安全,需要持续投入成本做防护。
它没那么神,也不是骗钱的概念,就是数据时代解决隐私流通问题的一把靠谱的工具。工具能不能用好,要看你会不会选场景,会不会找对方法,别吹也别黑,慢慢走就是了。
被高估的万能解药
核心逻辑其实不复杂,就是把敏感数据的计算过程,放在一个和操作系统隔离的加密区域里,不管是云服务商还是机房管理员,哪怕拿到了服务器的最高权限,也看不到区域里的原始数据和计算过程。可信执行环境(TEE)是目前最主流的实现路径,很多人不知道的是,这条路从一开始就带着天生的限制。 比如大家常用的硬件方案,对可使用的加密内存有硬限制,早年英特尔SGX单enclaves最大支持的内存不超过128GB,这个容量放现在,连一个中等参数的大模型都跑不起来,硬要扩容就得频繁内外存换页,性能直接掉七成以上,根本没法用。机密计算可信执行环境硬件架构图
还有人说可以用全同态加密做,纯软件不用依赖硬件信任根,听起来完美?但全同态加密现在的性能损耗是几十倍甚至上百倍,也就只能跑几个简单的计算,稍微复杂点的机器学习任务都扛不住,离大规模商用还有好几年的路要走。很多PPT上写的“完美兼顾性能与安全”,放到实际场景里,十有八九要打折扣。
藏在技术里的原生矛盾
第一个矛盾是安全和信任的悖论。现在绝大多数商用方案,安全的根都在硬件厂商手里,你要相信这个方案是安全的,首先得相信硬件厂商没有留后门,相信芯片本身没有设计漏洞。对吧?之前SGX连续爆出好几次侧信道攻击漏洞,攻击者不需要拿到物理权限,只需要通过云服务器共享资源的侧信道信息,就能把加密区域里的私钥、原始数据一点一点偷出来,哪怕你代码写的再规范,也架不住硬件层面的漏洞。SGX侧信道攻击漏洞实验测试场景图
第二个矛盾是性能和隔离的绑定。你要做绝对的隔离,就必须额外做加密、做访问控制,这些操作都是要耗算力的。目前业内公开的数据,性能损耗普遍在15%到40%之间,一些I/O密集型的场景,损耗能超过60%。对延迟敏感的业务,比如实时的信贷审批,或者物联网边缘节点的实时计算,这点损耗足够把整个业务拖垮,根本没法用。
它的应用边界其实早就清晰了,只是很多人没戳破这层窗户纸:适合需要跨主体共享数据价值,但又不能交出原始数据的场景,比如跨银行的联合反欺诈,医院之间的医疗数据联合训练,互联网公司之间的用户标签协同建模,这些场景对性能的容忍度高,对隐私的要求高,刚好对上它的优势。反过来,对性能要求极高、数据本身不需要跨主体流动的场景,完全没必要凑这个热闹,白花那个钱。
落地的破局方向在哪里
落地的破局方向在哪里
现在业内其实已经不纠结“纯技术路线谁对谁错”了,大家都在走混合方案。比如把敏感数据放在可信执行环境里做核心计算,非敏感的部分放在外面做通用计算,既把性能损耗控在可接受的范围,又保住了核心数据的安全。还有把它和联邦学习结合,联邦学习解决架构问题,它解决每一方节点的隐私保护问题,刚好互补,现在很多金融和医疗的落地项目,都是这么做的。
说实话,合规需求才是最近两年它火起来的真正推手。现在不管是国内的数据安全法,还是国外GDPR,都要求数据处理必须保障隐私,不能随便把原始数据挪来挪去,它刚好实现了数据可用不可见,数据不出域就能拿出计算结果,完全命中了合规的要求。我去年接触过一个创业团队,做医疗影像AI的,找了一年的医院合作,人家都怕原始病历数据泄露担责任,不肯开放,后来换成这个方案,计算全程放在医院本地的隔离环境里,团队只拿训练好的模型参数,不到一年就谈成了五家三甲医院的合作,这就是最实实在在的价值。
不过话说回来,现在落地还有不少坑。最大的坑就是标准不统一,不同云厂商的隔离环境接口不一样,你今天用了A家的服务,明天想迁到B家,就得重新改一遍代码,迁移成本高的吓人。还有就是安全攻防一直在迭代,新的漏洞、新的攻击方式不断出来,没有一劳永逸的安全,需要持续投入成本做防护。
它没那么神,也不是骗钱的概念,就是数据时代解决隐私流通问题的一把靠谱的工具。工具能不能用好,要看你会不会选场景,会不会找对方法,别吹也别黑,慢慢走就是了。