软件供应链安全:别等黑客进了门,你才发现钥匙早就漏在外面
上个月跟做应急响应的老陈喝酒,他拍着桌子说,今年接的十单活,八单都是软件供应链出的问题。
说白了就是,你守着自己家服务器大门焊死了锁,结果黑客从你家买的装修材料里藏了钥匙,大摇大摆就进来了。
你找谁说理去?
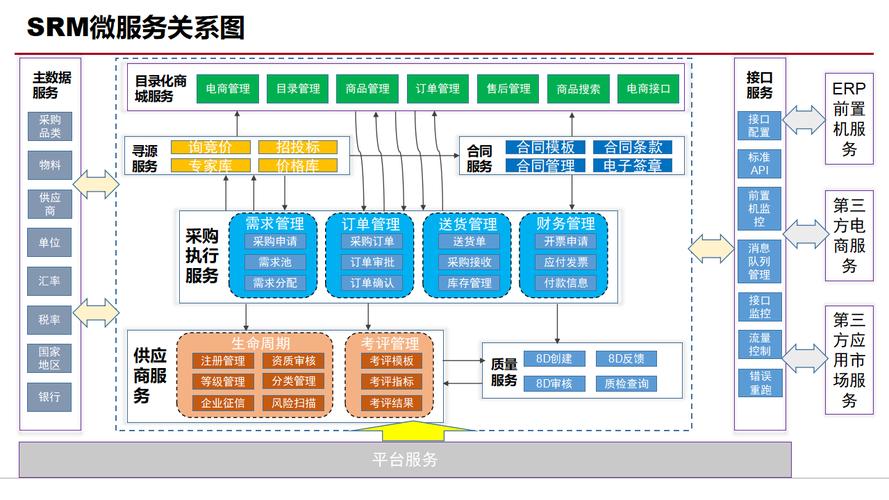 软件供应链层级开源组件依赖关系示意图
很多小公司老板还觉得,我就一个做本地生意的小网站,黑客盯上我干嘛?
太天真了。现在黑客根本不跟你一对一玩,写个扫描脚本挂在网上,自动全网搜有漏洞的组件,搜到你就直接进,拿数据挂黑产,全自动躺着赚钱。
我去年见过一个做生鲜团购的小程序,就是用了带漏洞的开源支付组件,用户付款的钱一半进了黑客口袋,老板半个月才发现,亏了小一百万,直接把刚起来的项目拖黄了。
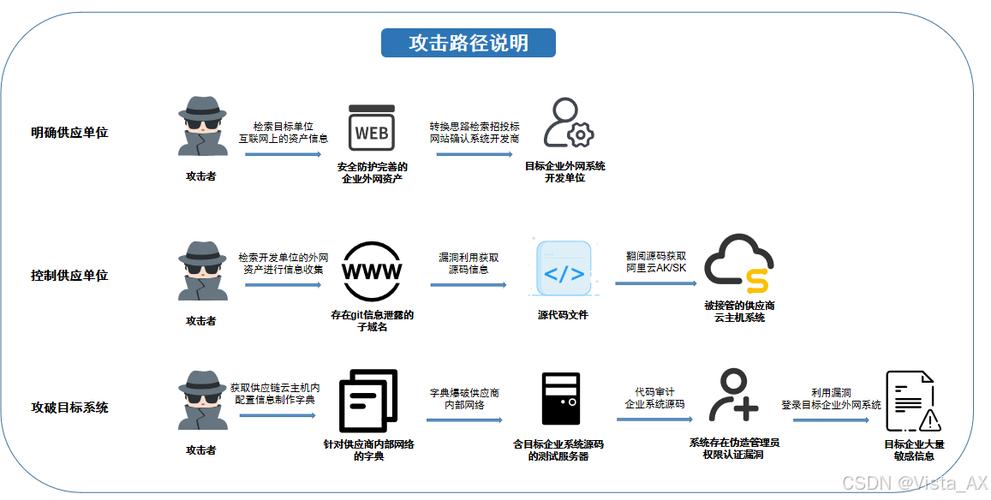 软件供应链常见攻击节点分布图
不过话说回来,也不是所有风险都是平白无故来的,大部分坑都是开发者图省事懒出来的。依赖更新从不看日志,漏洞通知直接当垃圾邮件删,权限一开就是全放开,这不就是给黑客递邀请函吗?
 不用砸几十万,中小团队也能做好基础防护
现在安全厂商一讲软件供应链安全,上来就是全套方案、态势感知、零信任架构,张嘴就是几十万起步,吓的中小公司直接听不进去了。
说实话,大部分中小团队,连基础的防护都没做,根本用不着那么高端的东西。先把最核心的几步做了,就能挡住80%的常见攻击。
第一步,先做软件成分分析(SCA),说白了就是先搞清楚你项目里到底用了哪些东西,哪些有已知高危漏洞。现在免费工具一大把,比如Dependency-Check,Github Gitlab本身就自带依赖扫描,把漏洞通知打开,花一下午就能扫完,难吗?不难。就是很多人嫌麻烦不肯做。
第二步,精简你的依赖。别什么组件都往项目里引,我见过太多前端项目,node_modules文件夹比整个业务代码大一百倍,里面一半组件从上线到下线从来没用过。删掉用不着的依赖,少一个组件就少一个坑,还能加快构建速度,一举多得对吧?
第三步,管好你的核心权限。构建密钥别往代码库里面存,第三方账号开最小权限,核心开源组件别随便更最新版,更之前先看看更新日志有没有异常,别上来就点更新。就这几步,花不了你多少时间,能挡掉大部分常见攻击。
我上个月帮一个创业团队做安全排查,一扫码扫出来12个高危漏洞,全都是开源依赖带的,开发主管说我们天天赶需求,哪有空管这个?
害,赶需求赶出来一个漏洞,被人黑一次,偷几十万用户数据,罚的款都够你招三个开发做半年需求了,哪个轻哪个重?
现在软件行业的趋势就是分工越来越细,大家都用别人造的轮子,供应链只会越来越长,风险只会越来越多,躲是躲不开的。
你不用做到百分百零风险,只要你先把最明显的坑填上,比百分之九十的同行都安全了。
别等系统崩了、数据丢了、罚单来了才想起补窟窿,那时候,真的晚了。
别只盯着自己的代码,黑客早就盯上了你的「供货商」
现在写软件,谁还从零开始写啊?做前端npm一拉就是几百个依赖,做JavaMaven中心库拿组件,甚至连登录、支付这种核心功能,都是直接用第三方SaaS服务。 效率确实提上去了,但是风险也堆上去了。 你写的十万行代码固若金汤,结果你依赖的一个几百KB的底层小工具出了漏洞,等于整座大厦地基烂了。 当年Log4j漏洞爆出来的时候,多少行业巨头直接停服整改?从互联网到金融甚至能源行业,无一幸免。那个漏洞本身不在企业自己写的代码里,藏在所有人都在用的基础组件里,这就是典型的软件供应链攻击。软件供应链层级开源组件依赖关系示意图
很多小公司老板还觉得,我就一个做本地生意的小网站,黑客盯上我干嘛?
太天真了。现在黑客根本不跟你一对一玩,写个扫描脚本挂在网上,自动全网搜有漏洞的组件,搜到你就直接进,拿数据挂黑产,全自动躺着赚钱。
我去年见过一个做生鲜团购的小程序,就是用了带漏洞的开源支付组件,用户付款的钱一半进了黑客口袋,老板半个月才发现,亏了小一百万,直接把刚起来的项目拖黄了。
软件供应链安全的坑,大部分人都踩错了地方
我跟很多开发聊过,一提供应链安全,第一反应就是「我又不用写开源软件,关我什么事」。 错得离谱。只要你用了第三方的东西,不管是开源组件还是商业SaaS,甚至是外包给别人写的模块,你都在供应链里,都有风险。 现在常见的坑,翻来覆去就那几个: 第一个就是依赖雪球,你引了A组件,A依赖B,B又依赖C,最后拉出来的依赖树能有几万行,你自己都不知道你项目里到底塞了多少东西。里面混了几个带已知漏洞的,甚至有人故意塞的恶意代码,你根本看不出来。 去年出的那个「xx包投毒」事件,就是有人故意把同名的恶意包放到开源仓库,很多开发手滑输错名字引进去,直接把服务器权限交出去了。 第二个坑就是第三方服务商的风险。你把用户数据存在某个CRM SaaS里,对接了你的订单系统,结果SaaS服务商自己被攻破了,你的用户数据不就跟着被摸走了?前年某知名连锁酒店用户数据泄露,源头就是合作的第三方服务商系统出了问题,锅最后还是酒店自己背。 第三个坑很多人连听都没听过:CI/CD流水线被篡改。现在开发都是自动构建自动发布,有人拿到了你构建服务器的权限,往你代码里塞一行恶意代码,你发布的时候直接就带上去了,日常测试根本测不出来,你说吓人不吓人?软件供应链常见攻击节点分布图
不过话说回来,也不是所有风险都是平白无故来的,大部分坑都是开发者图省事懒出来的。依赖更新从不看日志,漏洞通知直接当垃圾邮件删,权限一开就是全放开,这不就是给黑客递邀请函吗?
不用砸几十万,中小团队也能做好基础防护
不用砸几十万,中小团队也能做好基础防护
现在安全厂商一讲软件供应链安全,上来就是全套方案、态势感知、零信任架构,张嘴就是几十万起步,吓的中小公司直接听不进去了。
说实话,大部分中小团队,连基础的防护都没做,根本用不着那么高端的东西。先把最核心的几步做了,就能挡住80%的常见攻击。
第一步,先做软件成分分析(SCA),说白了就是先搞清楚你项目里到底用了哪些东西,哪些有已知高危漏洞。现在免费工具一大把,比如Dependency-Check,Github Gitlab本身就自带依赖扫描,把漏洞通知打开,花一下午就能扫完,难吗?不难。就是很多人嫌麻烦不肯做。
第二步,精简你的依赖。别什么组件都往项目里引,我见过太多前端项目,node_modules文件夹比整个业务代码大一百倍,里面一半组件从上线到下线从来没用过。删掉用不着的依赖,少一个组件就少一个坑,还能加快构建速度,一举多得对吧?
第三步,管好你的核心权限。构建密钥别往代码库里面存,第三方账号开最小权限,核心开源组件别随便更最新版,更之前先看看更新日志有没有异常,别上来就点更新。就这几步,花不了你多少时间,能挡掉大部分常见攻击。
我上个月帮一个创业团队做安全排查,一扫码扫出来12个高危漏洞,全都是开源依赖带的,开发主管说我们天天赶需求,哪有空管这个?
害,赶需求赶出来一个漏洞,被人黑一次,偷几十万用户数据,罚的款都够你招三个开发做半年需求了,哪个轻哪个重?
现在软件行业的趋势就是分工越来越细,大家都用别人造的轮子,供应链只会越来越长,风险只会越来越多,躲是躲不开的。
你不用做到百分百零风险,只要你先把最明显的坑填上,比百分之九十的同行都安全了。
别等系统崩了、数据丢了、罚单来了才想起补窟窿,那时候,真的晚了。