开放合作技术生态的真实成本:接口契约与那页没人读的规范
2024年3月,xz-utils 的事情在技术圈炸了一次锅。一个化名 Jia Tan 的账号,花两年多时间从提交无害补丁开始,一步步混进维护者位置,最后往 liblzma 里塞了后门,差一点就进了主流发行版的稳定分支。很多人的第一反应是“供应链安全”。我觉得更值得琢磨的是另一层:这套流程之所以能被利用,恰恰因为它够开放——开放到没人认真核对谁在提交什么。
但顺着这个往下推,推出“别开放了”,那是一种偷懒的推理。
开放这件事的物理基础,是接口
讨论开放合作,太容易滑进价值观叙事。一边讲共享,一边讲效率,讲到最后都是立场。技术上看,它成立的前提很朴素:把系统切成模块,把模块之间的接触面固化成接口。接口稳定了,两侧的实现才能各自演化,互不打扰。TCP/IP 是这样,POSIX 是这样,指令集也是这个逻辑。
RISC-V 常被拿来当样板,但它也被浪漫化得厉害。指令集规范本身开放,可真正决定生态能不能长出来的是 profile——哪一组扩展算合规基线。2023年之后 RISC-V International 推 RVA23 这类东西,原因直白得很:光有开放规范,编译器、操作系统、应用厂商各挑各的扩展,二进制兼容直接崩掉。开放不等于可用,这是两件事。
接口的稳定性还得靠版本纪律撑着。语义化版本被玩坏很多年了,主版本号乱跳,补丁版本偷偷改行为,下游一升级就炸。接口契约一旦被单方面撕毁,迁移成本会沿着依赖图往上游指数级放大——一个底层库的破坏性变更,可能让上游几千个项目同时开工修 bug。
 开源软件依赖传递关系图可视化
续命的人,和续命的钱
生态里脆弱的环节从来不是代码,是人。OpenSSL 在 Heartbleed 之前,全职维护者就那么两三个人,而它托着全球相当比例的 TLS 流量。这不是孤例。log4j 的维护者长期用爱发电,这事大家都知道,知道了也没改变什么。
于是出现一个结构性错配:受益面越广的组件,贡献往往越集中。搭便车的成本接近零,维护的边际痛苦却是实打实的。经济学里叫集体行动困境,工程界叫“又是那个老哥在半夜 merge PR”。
治理设计上能做的事有限,但边界还算清楚:
- 中立基金会托管,把商标和关键决策权从单一厂商手里剥出来,Apache、Linux Foundation 那套玩法;
- 贡献者协议选一个说清楚,CLA 还是 DCO,别含糊;
- 决策留痕,lazy consensus 也得能查;
- 维护者津贴,哪怕数额不大,象征意义也不小。
不过得说句不太中听的。治理文件写得再漂亮,也挡不住单一厂商的实质控制。判断一个项目是不是真开放,别读章程,读提交历史和发布节奏。如果重要特性总是先在某一家的内部仓库里成型,再“同步”到公开仓库,那答案已经写在那儿了。
标准开放了,互操作为什么还是没发生
这里有个经常被混为一谈的区分:规范的开放程度,和实现之间的一致性,是两码事。
反例不缺。物联网领域十多年前的一堆协议,规范公开、免版税,结果各家实现加私有扩展,互操作被撕得七零八落。再比如某些“开放”的文档格式,规范上千页,但一致性测试套件缺位,于是同一份文件在不同软件里渲染出来永远对不齐。
能跑通的组合大概是:开放规范 + 可执行的测试套件 + 中立的认证机构 + 违规可追责的仲裁机制。缺任何一项,都会退化成一个“看起来开放”的封闭系统。一致性测试套件是开放生态里被严重低估的公共品——枯燥、难写、没人愿意出钱,可它决定了下游厂商敢不敢只依赖规范,而不是依赖某一家具体的实现。
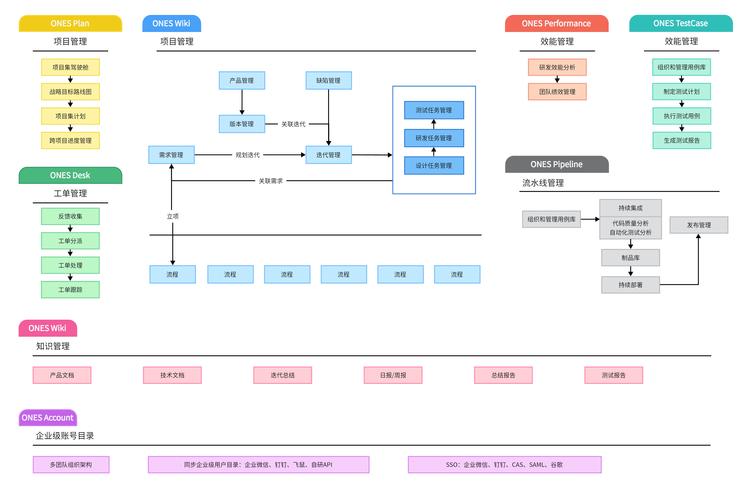 开源项目基金会中立治理与贡献者协作流程图
有些东西不该开放,这不是教条问题
 有些东西不该开放,这不是教条问题
克制地说,开放的收益曲线并不单调。至少三种情况下要谨慎。
其一,模块边界自己都还没想清楚的时候。把一个抽象尚未定型的内部模块开源出去,外部贡献者会基于错误的抽象做大量工作;等你重构,他们的代码全废。这种伤害很难修复,透支的是社区信任。
其二,安全敏感、可被武器化的能力。漏洞利用框架、生物序列合成工具、某些密码学实现的细节,开放带来的边际风险可能盖过边际创新。这得逐案判断,套模板是要出事的。
其三,许可证已经碎成一地的领域。GPL、AGPL、SSPL、BSL 和各式“源码可见”条款混在一起,法务的合规成本高到会让集成方案直接死在评审桌上。这不是道德判断,是交易成本判断。
南京这块地能做点什么
 南京这块地能做点什么
南京的结构挺有意思。一头是紫金山实验室、未来网络试验设施这类做网络体系结构的重资产平台,一头是软件谷、江北新区一大片做工业软件、嵌入式、芯片设计的中小团队,中间还夹着东南大学、南大、南航这些高校实验室。
这种组合适合干的,恰恰不是“再建一个大平台”,而是做中间层:测试床、合规工具链、人才供给。
比如 CENI 那套确定性网络的试验环境,如果把接口按规范开放出去,让外部团队远程跑一致性测试,它的外溢价值会远超关起门来做课题。工具链上,SBOM 生成、许可证扫描、依赖漏洞追踪这一套,中小团队自己养不起,做成区域共享服务很划算。人才上,与其让学生写十页综述,不如开一门上游贡献实践课,要求每人给某个上游项目提一个真被 merge 的补丁。
限制也得说清楚:这类中间层投入周期长、产出不直观,靠短期考核基本活不下来。要它像公共品,就得允许它慢。这话说起来容易,做起来要顶住的压力不小。
往后几年会变的地方
两件事值得盯住。
一是模型与数据的开放形态。权重开放、数据开放、代码开放是三件不同的事,眼下常被混着谈。权重扩散能力的速度,比当年软件开源快得多,而配套的治理工具——模型卡、数据溯源、使用条款的可执行性——都还嫩得很。
二是开放硬件继续往上走。指令集开放之后,互联标准、验证工具、EDA 流程这些环节的开放程度,才会真正决定整机厂商手里有多少自由度。CXL、UCIe 这类互联规范的实际落地情况,比指令集本身更值得看。
写到这儿,窗外南京的雨还没停。技术生态这行当,热闹的永远是发布和融资,真正决定命运的,是接口文档第 37 页那个被反复争论的字段定义。没人给它写通稿。它好像也不在乎。