被神化的量子密钥分发:它真能包办所有加密吗?
很多人第一次听到它,就记住了“绝对安全”四个字。吹得神乎其神。仿佛只要把它铺上网,所有加密问题都一了百了。也有人说它是圈钱骗局,全是资本炒作出来的泡沫。
两边都走了极端。它的安全逻辑建立在量子力学的基本原理上,不是骗人的,但它的安全从诞生起就带着前提,从来没有绝对这回事。
单光子喂出来的安全神话
它的安全根基,是量子不可克隆定理——未知量子态不可能被精确复制,任何窃听者对传输中光子的测量都会留下痕迹,被通信双方发现。这和传统加密完全不同,传统加密是靠数学难题,只要算力够就能破,破了还不一定被发现。
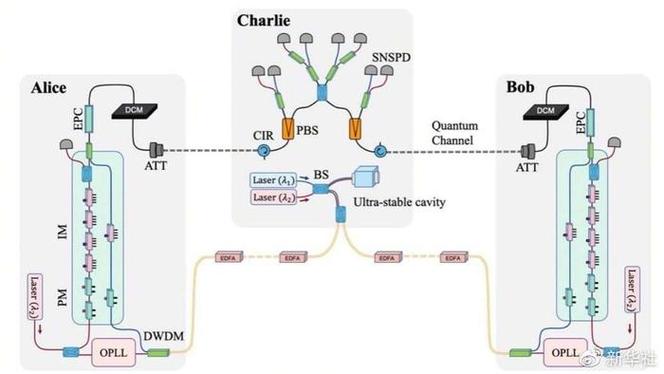 量子密钥分发单光子传输实验装置图
理想状态下,只要每次只发送一个光子,窃听者确实无计可施。问题出在现实里。
理想单光子源做不到。至少量产的商用系统里,没人用得起。绝大多数商用系统采用的弱相干脉冲源,没法做到每个脉冲只出一个光子,总会有一定概率出现两个甚至更多光子一同出发的情况,这就给窃听者留下了操作空间。
窃听者可以把多余光子截留走,保留一个给接收方,通信双方根本发现不了。这种攻击方式就是大家常说的光子数分离攻击,早在上世纪末就被提出来,十多年前就有实验室完整演示了对商用系统的攻击——全程偷走完整密钥,没有触发任何报警。
后来学界搞了很多纠错、诱骗态的方法,把这个漏洞补上了大半。但诱骗态方案也只是降低风险,没有从根本上解决多光子的问题,还是要在设备参数上做很多限制,只要参数不达标,依然有攻击空间。更别说还有针对探测器的时间侧信息攻击、死区攻击,一堆现实层面的漏洞要补。
落地路上绕不开的现实枷锁
就算解决了设备层面的漏洞,长距离传输也是绕不开的坎。光子在光纤里传输,损耗随距离指数上升,一百公里光纤就只剩下不到1%的光子,超过一定距离,信号就全没了。
要跨城市跨国家建网,就得用中继。现在能用的商用中继,都是可信中继。说白了就是每个中继节点都要解码再重新编码,相当于每个节点都拿到了完整的明文密钥。
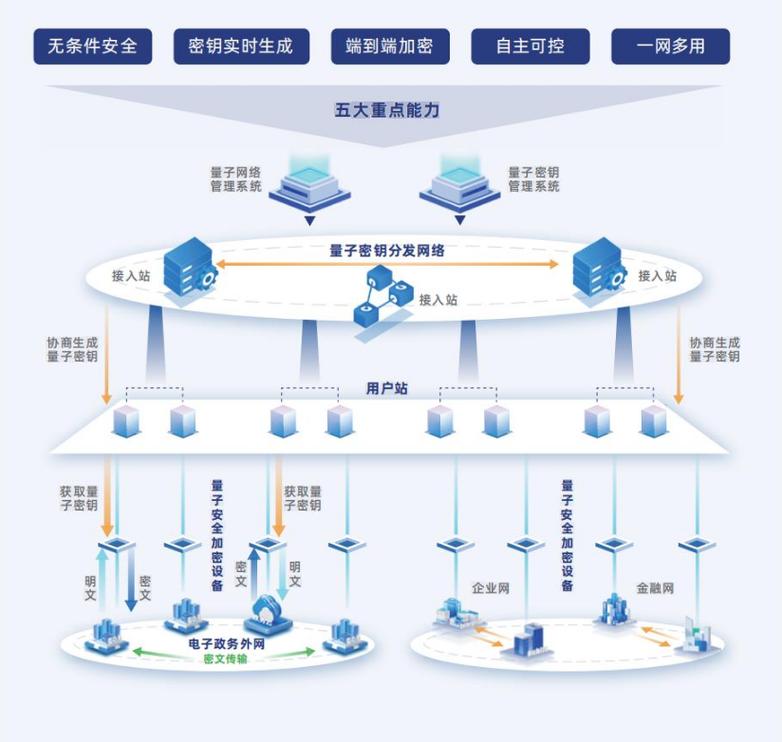 量子密钥分发可信中继网络节点架构图
这就意味着,只要有一个中继节点被攻破,整个链路的安全性就破了。它端到端的安全特性,在这里已经打了折扣。你得信任所有中继节点的运营商,这和传统加密里我们信任运营商的节点,其实没有本质区别。
不过话说回来,就算中继没问题,速率也跟不上现在的需求。百公里级的商用系统,能稳定输出的密钥速率也就几Mbps,扣除误码、隐私放大的损耗,剩下能用的也就一两Mbps。千公里级的速率直接降到几十kbps级别。这点速率,也就够传几个核心密钥,根本不可能给动辄百G的骨干网流量加密。
很多宣传里说它要替代现有公钥加密,那纯粹是想多了。现在的互联网公钥加密体系,已经能支撑每秒TB级的数据传输,效率差了五六个数量级,怎么替代?
找对位置才是未来的出路
 找对位置才是未来的出路
说实话,我见过太多项目把它吹成万能神药,也见过不少外行直接把它打成骗局,两边都不对。它不是没用,只是很多人给它安错了位置。
它不可替代的优势,从来不是加密所有流量,而是能在密钥协商阶段就发现窃听行为。传统的密钥交换方案,不管是RSA还是Diffie-Hellman,都是基于数学难题,一旦对方有了足够强的算力,偷偷把密钥解了,你根本不会知道,你的密钥什么时候泄露的都不清楚。
对于需要长期保密的高价值信息,比如国家核心政务信息、银行核心结算密钥、企业顶级商业机密,这种能发现窃听的特性,价值就非常大。哪怕速率慢,哪怕只能用来协商核心密钥,也足够了。核心密钥不需要每天传几百G,只要能安全更新,就够了。
现在技术发展的方向也越来越清晰,没人再天天喊着替代现有加密体系了。更多是和现有体系互补,和后量子密码算法结合,一个在物理层保障密钥交换的安全,一个在算法层保障加密本身的安全,多层防护,比单靠一种技术靠谱得多。
量子中继技术还在实验室阶段,真的商用至少还要十年以上,等真的搞出实用化的量子中继,不需要可信中继就能实现端到端的长距离安全,那时候应用范围才能真正打开。
现在的泡沫确实不少。蹭概念炒股价的多,沉下心优化工程成本的少。很多地方建的网,其实就是放那里当展示品,根本没真正用起来。但你不能因为有泡沫就否定整个技术的价值,它只是还在成长,还在找自己的位置。
它从来不是什么拯救加密世界的神药,也不是骗人的圈钱工具。它就是一个还在发展中的新技术,解决特定场景下的特定问题。找对了位置,才能真的发挥价值。