看不见的锁:量子密钥分发到底能解决什么问题
谁都知道加密是通信的命根子。传统加密体系,核心是数学难题。窃听者要破解,得花上远超过宇宙寿命的算力,对现在的电子计算机来说,基本不可能。直到量子计算机的概念落地,人们突然发现,靠大数分解就能轻松击穿传统的非对称加密体系。
这时候,那把基于量子物理的锁,突然就被推到了聚光灯下。
被夸大的「无条件安全」
很多宣传里都把它说成绝对不会被破解的神级技术,根源就是量子不可克隆定理——你不可能在不改变量子态的前提下,复制一个未知量子的状态。换成人话讲:窃听者只要碰了传输中的密钥,一定会留下痕迹,发送方和接收方立刻就能发现,直接弃用这个密钥就好。
最经典的BB84协议,就是利用单光子的不同偏振方向来编码信息,窃听者没法原样放回去,误码率会直接飙升,破绽藏不住。
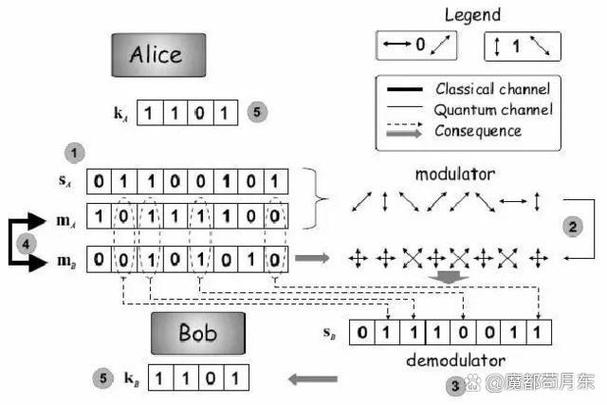 量子密钥分发BB84协议单光子偏振编码示意图
但这句话得加个前提:理想条件下。
现实里没有完美的设备。我们做不到真的每次只发射一个光子,大多用的是弱相干脉冲,平均每个脉冲不到一个光子,总有很小概率会出来两个以上光子。窃听者可以分流走一个光子偷偷测,剩下的送给接收方,只要做得好,误码率根本涨不上去。这就是早就被证实的光子数分离攻击。
就算解决了光源的问题,探测器也有漏洞。十几年前就有研究团队用强光 blinding 攻击,控制了商用探测器的输出,拿到完整密钥都没被发现。直到今天,市面上绝大多数商用设备,依然存在各式各样的侧信道漏洞,没有哪个敢拍胸脯说自己绝对安全。
所以它从来不是无条件安全,只是「可证明安全」——有条件的安全。吹得太过,就成了忽悠。
落地要跨好几道坎
现在能落地的系统,基本都是靠光纤传输。光子在光纤里跑,衰减是绕不开的问题。每跑100公里,信号就剩不到10%,跑一千公里,一万个光子才能剩一个,根本没法用。
现在的解决方案是可信中继,就是把长距离拆成好多段,每一段传完密钥,在中继节点把密钥转成电信号,再生成新的密钥往下一段传。问题来了,这个中继节点必须绝对可信,只要中继被人控制了,整个链路的密钥就全泄露了。对于跨国家、跨大洲的传输,你很难保证所有中继节点都安全。
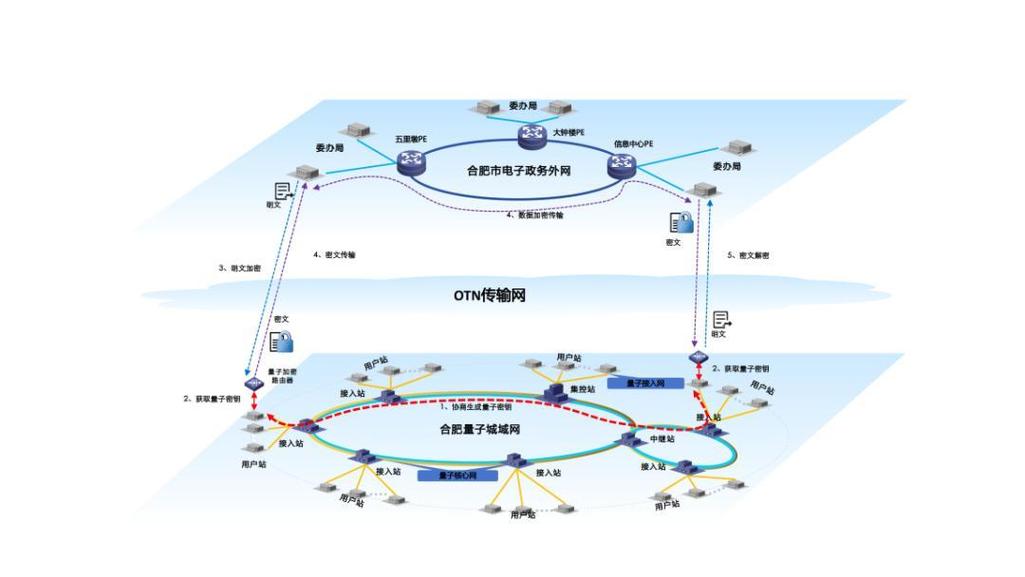 城域量子密钥分发光纤骨干网节点部署图
真正的量子中继,不用转成电信号,靠量子纠缠交换放大信号,现在还躺在实验室里,离实用至少还有十年以上的路要走。星地传输呢?靠卫星转发,确实能跨洲际,但卫星过顶时间短,一天就那么几次能通,吞吐量还极低,只能传少量核心密钥,撑不起日常大容量通信。
还有成本卡脖子。一个高性能的单光子探测器,便宜的也要几万,贵的几十万,铺一张覆盖全国的骨干网,成本是传统加密设备的上百倍。就算钱不是问题,性能也跟不上,现在商用系统每秒最多也就生成几兆比特的密钥,够传核心指令、签几个密文,要是真给大容量通信加密,直接就堵死了。
不过话说回来,也不是所有应用都要求大容量。找对场景,它就能用。
别蹭热度,找对自己的位置
 别蹭热度,找对自己的位置
我见过最离谱的噱头,是某开发商宣传小区配了量子加密WiFi,卖每平米贵几千的房价。纯纯的智商税。谁会花几百万成本去破解一个业主家的WiFi?传统WPA3加密完全够用,轮不到它出马。
什么场景才真的需要它?第一类是需要长期保密的核心信息。比如国家政务、军事通信,还有核心金融机构的长期机密,你现在传输的密文,对方可以先截存下来,等几十年后量子计算机造出来再破解。用它配合一次一密,用完密钥就销毁,就算未来算力再强,也解不开已经传完的密文。这个需求是真实存在的,传统加密解决不了。
第二类是核心链路的密钥分发。现在传统加密体系定期换密钥,换密钥的过程本身就是最大的风险点,用它可以直接在通信双方生成共享密钥,不需要第三方传输,避开了这个风险点。对于主干线路的核心通信,这个价值很大。
剩下的什么民用物联网、手机加密、普通网络通信,全都是蹭概念。民用加密,攻击者的成本收益根本不对等,没人会费这么大劲破解你的信息,传统加密完全能防住所有现有的攻击,犯不着花这个冤枉钱。
未来几年,它肯定会慢慢铺在核心通信干线上,成为传统加密的补充,而不是替代。别想着取代现有加密体系,也别吹成无所不能的黑科技,它就是一把只给最顶级机密用的,昂贵又精准的锁。
放在今天,它还不完美。但它给未来的加密世界,留了一个靠谱的后路。这就够了。