拆解API管理技术:为什么它成了大厂降本增效的核心抓手
上个月帮一个创业朋友梳理技术架构,发现他们去年花二十八万采购的商业API管理平台,部署完之后就没更过配置,日志都快堆满了也没人看。
说白了就是,买的时候觉得高大上,用完发现跟自己想的完全不是一回事。
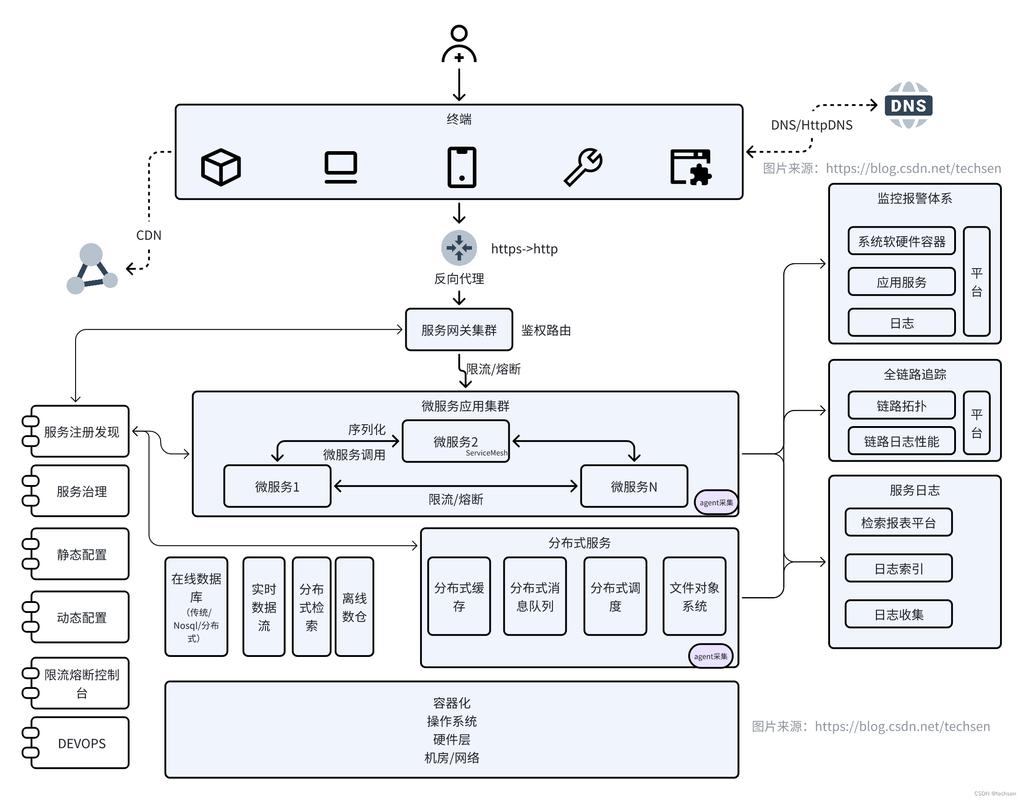 企业微服务API依赖关系拓扑图
现在的API管理技术,早就不是单一的网关功能了,核心是全生命周期的管控——从接口设计阶段的规范校验,到发布后的权限、流量、日志管理,再到废弃阶段的下线通知、依赖清理,全链路都要管。
说穿了,就是把原本散在各个开发团队手里的接口,统一管起来,谁能用,用多少,出了问题找谁,一眼清。
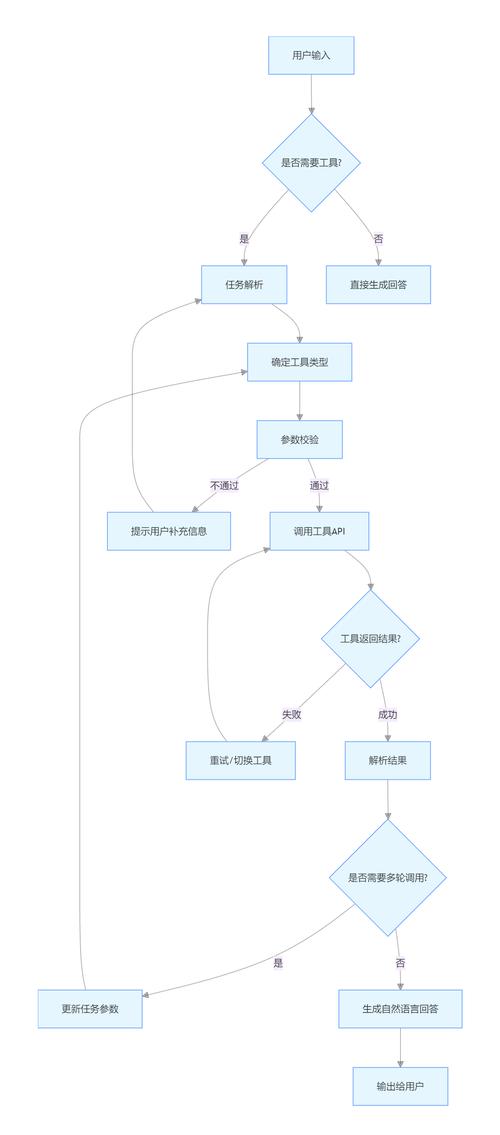 大模型多API调用编排流程图
第三个变化,就是从人工治理转向自动化治理。
我之前待过的一个团队,上百个服务,光冗余API就有小一半——有的业务下线了接口没删,有的同一个功能重复做了三个接口,堆在那儿白白消耗服务器资源。
原来找这些冗余接口,要工程师一个服务一个服务查依赖,查半个月才能理清楚,现在靠API管理平台的自动化分析,几个小时就能出结果,直接下线就能省成本。
去年腾讯内部披露的API治理数据,靠自动化的API管理技术,一年下线了超过30%的冗余服务,省了好几千万的服务器成本,这都是真金白银的降本。
说实话,现在大厂降本挤水分,API治理就是最容易出成果的方向之一,比瞎砍团队靠谱多了。
 选API管理方案别踩坑,别为没用的功能买单
接触过很多公司,选API管理方案最容易犯两个错:要么觉得这东西没用,随便凑活用,出问题才后悔;要么就是过度追求高大上,花大价钱买一堆用不上的功能,放那儿落灰。
我见过最离谱的,一个十几人团队,一共不到二十个内部API,老板听了厂商忽悠,花二十万买了商业版,结果研发嫌配置太麻烦,偷偷自己搭了开源实例,二十万全打了水漂。说起来都懊恼。
其实选方案很简单,看你的场景来:
如果只是中小团队,内部几个微服务调用,选个开源的API网关就够了,Apisix、Kong这些都做得很成熟,完全能满足需求,犯不上花那个冤枉钱。
如果你是做开放平台,对外输出API,那一定要重点看两个能力:开发者自服务体系和合规审计能力。
别光听厂商吹什么万级并发,大部分并发网关本身就能扛,反而很多小厂商做不好开发者文档和自计费,等你有几百个开发者的时候,天天找你开权限改配置,能把你团队拖死。
还有合规,这个真的太容易忽略了。现在《个人信息保护法》要求,敏感数据的调用必须全链路留痕可审计,要是你的API管理平台做不到,监管查的时候拿不出日志,罚款都是几十万起步,我真见过好几个公司栽在这上面。
不过话说回来,就算是大厂,也没必要追求所有功能都一步到位,先把核心的流量管控、权限、日志做了,再慢慢补其他的,不急。
对吧?
说白了,技术从来都是为业务服务的,API管理技术说起来玄乎,本质就是帮你把散得像沙子一样的接口,给串成整齐的线,让系统不出错,给企业少花钱多赚钱,就这么简单。
很多人对API管理技术的理解,从根上就错了
提到API管理,大部分人第一反应就是“做个API网关,限个流,控个权限,打个日志”。就这?还要单独搞个技术体系? 早年确实是这样。十年前微服务都没普及,整个应用就几个接口,开发完写个文档扔给对接的人,出了问题喊一声改了就行,根本不需要专门管理。 现在呢? 大厂拆微服务,拆完一个业务线几千个API都是常态,内部不同团队互相调用,对外还要给合作伙伴、第三方开发者开放接口,乱起来是什么样子? 去年某头部电商618大促出的那个故障,根源就是某个第三方合作API没做限流,突发流量把整个支付链路拖垮了,损失少说大几百万。要是有完善的API管理机制,这种问题根本不会发生。企业微服务API依赖关系拓扑图
现在的API管理技术,早就不是单一的网关功能了,核心是全生命周期的管控——从接口设计阶段的规范校验,到发布后的权限、流量、日志管理,再到废弃阶段的下线通知、依赖清理,全链路都要管。
说穿了,就是把原本散在各个开发团队手里的接口,统一管起来,谁能用,用多少,出了问题找谁,一眼清。
下一代API管理技术的三个核心变化
这两年行业变了,API管理技术也跟着变了,和五六年前比真的差很多。 第一个变化,就是从「内部管控」转向「内外一体化」。 早几年API大多是企业内部用,管好了自己不出错就行。现在呢?越来越多企业把API当成产品卖——银行做开放银行,给互联网公司输出支付、开户接口;高德给所有出行软件卖地图API;连做SaaS的都要开放接口给客户做定制化对接。 这个时候API管理就得管开发者注册、文档查询、沙箱测试、按量计费,一套流程都要让开发者自服务,不能什么事都找你家运营来开权限,根本忙不过来。 第二个变化,就是和AI大模型深度绑定。 现在做AI应用,哪个不是拼拼凑凑,调用十几个甚至几十个第三方API?大模型要查数据要干活,离不开各种API的支持,这么多接口谁来管? 要不要算成本?每个调用多少钱,哪个接口超配额了要不要自动切备用?要不要管权限?比如调用用户隐私数据的接口,能不能随便给大模型调用?出了问题谁担责? 这些都是新的API管理要解决的问题,老工具根本做不到。大模型多API调用编排流程图
第三个变化,就是从人工治理转向自动化治理。
我之前待过的一个团队,上百个服务,光冗余API就有小一半——有的业务下线了接口没删,有的同一个功能重复做了三个接口,堆在那儿白白消耗服务器资源。
原来找这些冗余接口,要工程师一个服务一个服务查依赖,查半个月才能理清楚,现在靠API管理平台的自动化分析,几个小时就能出结果,直接下线就能省成本。
去年腾讯内部披露的API治理数据,靠自动化的API管理技术,一年下线了超过30%的冗余服务,省了好几千万的服务器成本,这都是真金白银的降本。
说实话,现在大厂降本挤水分,API治理就是最容易出成果的方向之一,比瞎砍团队靠谱多了。
选API管理方案别踩坑,别为没用的功能买单
选API管理方案别踩坑,别为没用的功能买单
接触过很多公司,选API管理方案最容易犯两个错:要么觉得这东西没用,随便凑活用,出问题才后悔;要么就是过度追求高大上,花大价钱买一堆用不上的功能,放那儿落灰。
我见过最离谱的,一个十几人团队,一共不到二十个内部API,老板听了厂商忽悠,花二十万买了商业版,结果研发嫌配置太麻烦,偷偷自己搭了开源实例,二十万全打了水漂。说起来都懊恼。
其实选方案很简单,看你的场景来:
如果只是中小团队,内部几个微服务调用,选个开源的API网关就够了,Apisix、Kong这些都做得很成熟,完全能满足需求,犯不上花那个冤枉钱。
如果你是做开放平台,对外输出API,那一定要重点看两个能力:开发者自服务体系和合规审计能力。
别光听厂商吹什么万级并发,大部分并发网关本身就能扛,反而很多小厂商做不好开发者文档和自计费,等你有几百个开发者的时候,天天找你开权限改配置,能把你团队拖死。
还有合规,这个真的太容易忽略了。现在《个人信息保护法》要求,敏感数据的调用必须全链路留痕可审计,要是你的API管理平台做不到,监管查的时候拿不出日志,罚款都是几十万起步,我真见过好几个公司栽在这上面。
不过话说回来,就算是大厂,也没必要追求所有功能都一步到位,先把核心的流量管控、权限、日志做了,再慢慢补其他的,不急。
对吧?
说白了,技术从来都是为业务服务的,API管理技术说起来玄乎,本质就是帮你把散得像沙子一样的接口,给串成整齐的线,让系统不出错,给企业少花钱多赚钱,就这么简单。