数据安全保护为何常在工程现场走样:密钥、权限与审计证据链的错配
某市级医院的数据安全保护验收通过了。三个月后,运维人员用共享账号把全量备份导出到测试环境。加密还在。数据也还在。只是保护对象换了地方。很讽刺。合规文档里写的“数据库透明加密已上线”没有错,错的是把加密当成了开关——拨上去,就以为风险被关在门外。笔者见过太多类似现场:产品买了,策略配了,验收过了,真正运行起来的控制却像纸糊的。数据安全保护不是采购清单,它更接近一套持续运行的控制系统。
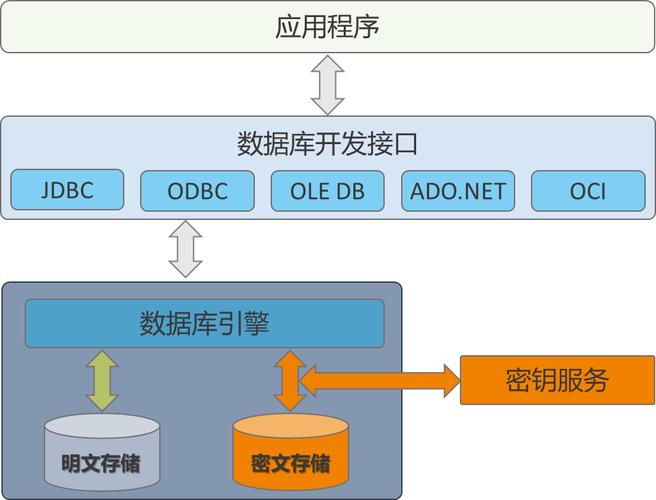 数据库透明加密与密钥生命周期管理架构示意图
密钥生命周期管理是容易被压缩的环节。生成、分发、轮换、销毁,每一步都需要权限边界。现实里常见反例是:密钥由运维团队托管,轮换周期设为一年,轮换脚本没有审计,旧密钥销毁记录缺失。看上去加密了,实际是“把钥匙挂在锁旁边”。应用层字段级加密能解决部分问题,但会带来查询与索引的限制——加密列无法直接范围查询,模糊检索更难。工程上要么接受功能退化,要么引入可搜索加密或独立加密服务,而这两条路都有性能和密钥托管成本。说实话,不便宜。
更隐蔽的问题是备份。生产库加密,备份文件却以明文导出到对象存储;或者备份加密了,恢复账号权限过宽。攻击者不必攻破生产库,拿备份就够了。加密没有消灭数据,只是改变了泄露路径。若权限结构不变,路径总会被人找到。
 企业数据中台细粒度访问控制策略配置界面
最小权限原则不是一句口号,它需要可执行的机制:按属性授权、按行过滤、按列脱敏、临时凭证、定期回收。RBAC适合稳定岗位,ABAC更适合数据场景,因为数据访问往往取决于目的、时间、位置和敏感级别。问题在于,属性授权会提高策略复杂度,业务侧容易嫌麻烦,于是退回到“先给个大权限,后面再收”。后面通常不会来。
服务账号是另一个盲区。系统之间的调用常使用长期密钥,权限大、轮换少、日志归属不清。一旦泄露,攻击者可以伪装成正常服务,在审计里留下合法痕迹。条件允许时,应使用短时令牌和工作负载身份,把“谁在调用”从静态密钥变成可验证身份。限制也很明显:遗留系统不支持短时凭证,改造周期长;组织若没有统一身份治理,短时令牌只会变成更多手工配置。
 审计证据链缺的是可验证性,不是日志量
很多单位并不缺日志。缺的是能证明日志未被篡改的证据链。合规检查常看留存天数、字段完整性、告警数量,却很少追问:管理员能否删除自己的操作日志?日志服务器是否与业务域隔离?时间戳是否可信?笔者见过审计日志由数据库管理员统一维护,而管理员正是需要被审计的对象。这种结构下,日志越多,越像自我证明。
审计的价值不在于“有日志”,而在于攻击者或内部人无法悄悄改写日志而不被发现。可行路径包括日志外送、写入一次读取多次存储、哈希链、可信时间戳。高价值操作可以采用更重的证据保全,普通查询日志用哈希链加定期锚定通常够用。反例也要说清楚:哈希链不能防止日志被删除,只能发现删除;WORM存储成本高,保留策略过宽会迅速吞噬预算。审计设计要区分“必须不可否认”的操作和“用于排障”的日志,否则会把所有日志都做成昂贵证据,最后谁都不愿查。
 多方安全计算联合建模系统架构示意图
这些技术解决的是“计算过程中不暴露明文”的子问题,不是数据安全保护的全部。若分类分级没做,敏感字段没识别,访问控制一塌糊涂,再叠一层隐私计算也只是把混乱包进密文。笔者见过验收报告里写“性能满足业务要求”,却不写加密带来的查询延迟、批处理窗口变化和故障恢复时间。这行字很轻,责任很重。
应用边界要提前写进方案:同态加密不适用于高频范围查询;可信执行环境要评估侧信道与供应链信任;联邦学习要约束梯度上传频率和模型输出接口。趋势上,云原生与AI训练数据会把问题推向更细的粒度——向量库、特征平台、模型缓存都可能成为新的泄露面。数据安全保护最终是一项运行纪律:密钥要轮换,权限要回收,日志要可验证,边界要写清楚。它更像运维,而不是采购。
加密只改变了泄露路径,没有改变权限结构
数据库透明加密常被当作第一道防线。它的原理不复杂:数据页在写入磁盘前加密,读取时解密,应用层基本无感。问题在于,TDE保护的是存储介质上的静态数据,不保护查询结果,也不保护备份导出后的数据。某项目把密钥和数据放在同一套数据库实例里,DBA既能读表,也能读密钥表。这种部署下,加密的强度不取决于算法名字,而取决于密钥是否与数据分离、是否可轮换、是否有人能绕过。数据库透明加密与密钥生命周期管理架构示意图
密钥生命周期管理是容易被压缩的环节。生成、分发、轮换、销毁,每一步都需要权限边界。现实里常见反例是:密钥由运维团队托管,轮换周期设为一年,轮换脚本没有审计,旧密钥销毁记录缺失。看上去加密了,实际是“把钥匙挂在锁旁边”。应用层字段级加密能解决部分问题,但会带来查询与索引的限制——加密列无法直接范围查询,模糊检索更难。工程上要么接受功能退化,要么引入可搜索加密或独立加密服务,而这两条路都有性能和密钥托管成本。说实话,不便宜。
更隐蔽的问题是备份。生产库加密,备份文件却以明文导出到对象存储;或者备份加密了,恢复账号权限过宽。攻击者不必攻破生产库,拿备份就够了。加密没有消灭数据,只是改变了泄露路径。若权限结构不变,路径总会被人找到。
权限蔓延比外部攻击更常见
外部入侵有边界,内部权限蔓延没有明显边界。数据中台给分析师开“只读”权限,听起来安全。可只读视图如果暴露全表,分析师就能导出全量数据。只读账号在数据场景里常常等于批量导出权限。笔者见过一个案例:业务方申请临时查询权限,审批单写“仅限本月”,系统里却建成了长期角色;三个月后,该角色被复制给新入职的十个人。没人记得它为什么存在。企业数据中台细粒度访问控制策略配置界面
最小权限原则不是一句口号,它需要可执行的机制:按属性授权、按行过滤、按列脱敏、临时凭证、定期回收。RBAC适合稳定岗位,ABAC更适合数据场景,因为数据访问往往取决于目的、时间、位置和敏感级别。问题在于,属性授权会提高策略复杂度,业务侧容易嫌麻烦,于是退回到“先给个大权限,后面再收”。后面通常不会来。
服务账号是另一个盲区。系统之间的调用常使用长期密钥,权限大、轮换少、日志归属不清。一旦泄露,攻击者可以伪装成正常服务,在审计里留下合法痕迹。条件允许时,应使用短时令牌和工作负载身份,把“谁在调用”从静态密钥变成可验证身份。限制也很明显:遗留系统不支持短时凭证,改造周期长;组织若没有统一身份治理,短时令牌只会变成更多手工配置。
审计证据链缺的是可验证性,不是日志量
审计证据链缺的是可验证性,不是日志量
很多单位并不缺日志。缺的是能证明日志未被篡改的证据链。合规检查常看留存天数、字段完整性、告警数量,却很少追问:管理员能否删除自己的操作日志?日志服务器是否与业务域隔离?时间戳是否可信?笔者见过审计日志由数据库管理员统一维护,而管理员正是需要被审计的对象。这种结构下,日志越多,越像自我证明。
审计的价值不在于“有日志”,而在于攻击者或内部人无法悄悄改写日志而不被发现。可行路径包括日志外送、写入一次读取多次存储、哈希链、可信时间戳。高价值操作可以采用更重的证据保全,普通查询日志用哈希链加定期锚定通常够用。反例也要说清楚:哈希链不能防止日志被删除,只能发现删除;WORM存储成本高,保留策略过宽会迅速吞噬预算。审计设计要区分“必须不可否认”的操作和“用于排障”的日志,否则会把所有日志都做成昂贵证据,最后谁都不愿查。
隐私计算的边界:别把性能损耗藏进验收报告
隐私计算常被寄予厚望。多方安全计算、可信执行环境、同态加密、联邦学习,各有适用条件。多方安全计算适合参与方少、计算逻辑相对固定的联合统计,通信开销随参与方和电路复杂度上升;同态加密目前更适合有限次运算,复杂模型训练仍不现实;可信执行环境依赖硬件与侧信道防护,信任假设并不为零;联邦学习能减少原始数据出域,却不能自动防止梯度泄露和模型记忆。多方安全计算联合建模系统架构示意图
这些技术解决的是“计算过程中不暴露明文”的子问题,不是数据安全保护的全部。若分类分级没做,敏感字段没识别,访问控制一塌糊涂,再叠一层隐私计算也只是把混乱包进密文。笔者见过验收报告里写“性能满足业务要求”,却不写加密带来的查询延迟、批处理窗口变化和故障恢复时间。这行字很轻,责任很重。
应用边界要提前写进方案:同态加密不适用于高频范围查询;可信执行环境要评估侧信道与供应链信任;联邦学习要约束梯度上传频率和模型输出接口。趋势上,云原生与AI训练数据会把问题推向更细的粒度——向量库、特征平台、模型缓存都可能成为新的泄露面。数据安全保护最终是一项运行纪律:密钥要轮换,权限要回收,日志要可验证,边界要写清楚。它更像运维,而不是采购。