机密计算:别让你的数据在"使用时"裸奔
2023年某省级医保平台的勒索事件让不少人后背发凉——攻击者没有攻破存储加密的数据库,只是通过宿主机的内存读取漏洞,直接拖走了近百万参保人的门诊结算明文数据。这不是个例。
被忽略的最后一公里安全缺口
过去十几年,企业数据安全的投入几乎都砸在了两个方向:存储加密和传输加密。磁盘加密、数据库加密、TLS传输、VPN专线,这些方案已经非常成熟,能挡住绝大多数外部攻击。但很少有人注意到,数据全生命周期里最脆弱的一环,是计算环节的运行态数据暴露。
当你把一份脱敏后的病历上传到云服务商的训练节点,传输链路的TLS加密会在数据包到达宿主机网卡的瞬间被拆解,存储时的磁盘加密会在操作系统读取文件到内存的那一刻完成解密,原本被层层加密保护的敏感字段,会以明文形式停留在CPU与内存之间的总线上,任何有权限读取宿主机内存的主体——不管是云厂商的运维人员、被植入rootkit的恶意程序,还是利用侧信道漏洞的攻击者——都能直接获取这些数据。
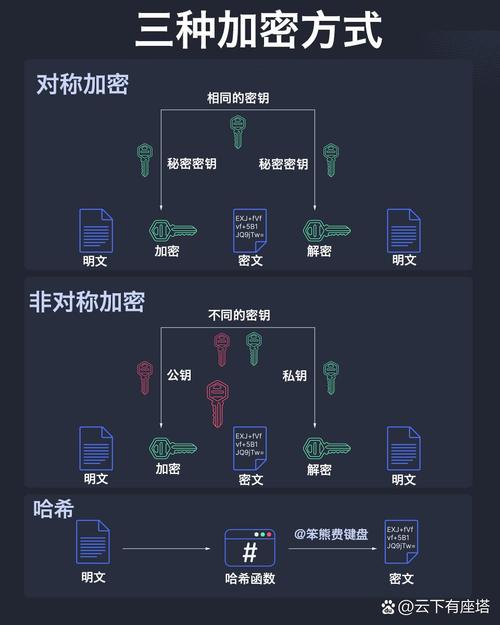 数据存储传输运行三阶段加密状态对比图
这个缺口的影响比想象中更大。国内某基因检测平台曾在合规审查中被指出,其云上训练节点的内存未做隔离,云服务商的运维人员有权限读取用户的基因序列明文,这直接违反了《个人信息保护法》中对敏感个人信息的保护要求。对很多处理政务数据、医疗数据、金融交易数据的机构来说,这个缺口就是悬在头顶的合规利剑。
从硬件黑箱到软件密码学的两条路径
为了补上这个缺口,行业里慢慢长出了两条技术路线。第一条是基于硬件的可信执行环境(TEE),简单来说就是CPU厂商在芯片里划出一块物理隔离的内存区域,叫Enclave,这块区域里的代码和数据,哪怕是操作系统、Hypervisor、甚至BIOS都没有权限读取,只有Enclave内部的代码能访问这些数据。
目前已经商业化的TEE方案包括Intel的SGX、AMD的SEV、ARM的CCA,国内的海光、飞腾也在推出基于自研CPU的TEE实现。但TEE并不是完美的。首先是信任根的问题:你必须完全信任CPU厂商的硬件设计,没有留任何未公开的后门,也没有设计上的漏洞。2018年曝光的Foreshadow漏洞,就是利用SGX的侧信道缺陷,能直接读取Enclave里的明文数据,直接击穿了整个隔离体系。其次是资源限制:早期的SGX Enclave最大只有128MB的内存空间,现在虽然提升到了GB级,但还是远小于普通服务器的内存容量,跑不了动辄需要几十上百G内存的大语言模型训练任务。
另一条路线是纯软件的密码学方案,包括全同态加密(FHE)、安全多方计算(MPC)等。全同态加密能直接对密文进行计算,计算结果还是密文,全程不需要解密;安全多方计算则允许多个参与方共同完成计算任务,每个参与方都不知道其他方的明文输入。但这些方案的性能瓶颈非常明显:全同态加密的计算速度比明文计算慢几个数量级,目前只能应用在加密搜索、小参数统计这类轻量场景;安全多方计算的通信开销极大,只适合参与方数量少、计算逻辑简单的场景,比如两个银行联合做反欺诈名单匹配。
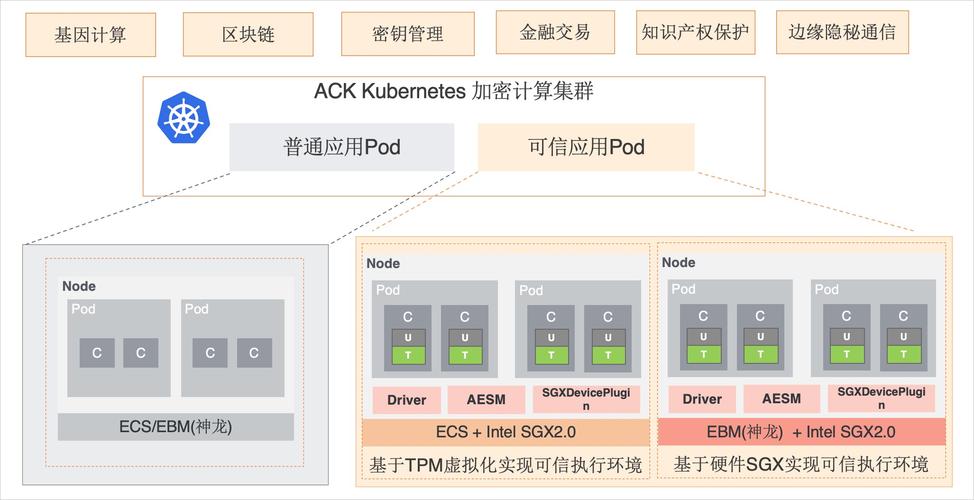 医疗场景下基于TEE的机密计算数据流转示意图
现在越来越多的团队开始把两条路线结合起来,形成混合机密计算的架构:用TEE处理绝大多数的计算任务,保证性能;用同态加密或者MPC处理少量的敏感参数,降低对硬件信任根的依赖。这种架构既解决了纯TEE的信任问题,也解决了纯密码学方案的性能问题,已经在部分金融、医疗场景落地。
落地时绕不开的隐形门槛
很多厂商在宣传时会把这类技术说成是数据安全的万能药,但实际上它有非常明确的应用边界。如果你只是跑一个普通的企业官网、内部办公系统,根本不需要花大成本部署这类方案——没有敏感数据的场景,过度的安全投入只是浪费。只有当你处理个人敏感信息、商业秘密、政务核心数据,同时又需要依赖第三方云服务商完成计算任务时,这类技术才真正有价值。
就算是符合应用边界的场景,落地时也会遇到很多隐形门槛。首先是改造成本:传统应用都是跑在普通的用户态空间,要移植到TEE里,必须把应用拆成可信部分和不可信部分——把涉及敏感数据的操作放到Enclave里,其他非敏感的逻辑留在普通空间。这个改造过程需要对应用的代码逻辑做深度重构,还要做大量的兼容性测试,很多中小企业根本承担不起这个研发成本。
其次是审计和合规的问题。TEE里的操作日志不能直接输出到普通磁盘,否则就会变成明文泄露。要完成合规要求的操作审计,必须把日志加密后再存储,或者用专门的可信审计工具,这又会增加一笔额外的成本。还有远程证明的问题:你要向客户证明你的Enclave里运行的是经过审计的安全代码,没有被篡改,就需要CPU厂商的根证书做签名验证。如果你的客户是国内的政务机构,就不能用国外CPU厂商的根证书,必须用国内自研CPU的证明体系,这又会带来跨厂商的兼容性问题。
还有一个容易被忽略的风险是厂商锁定。现在主流云厂商推出的机密计算实例,都是绑定自己的硬件和软件栈的:AWS的Nitro Enclaves只能在AWS的实例上运行,阿里云的机密计算实例也只能在阿里云的硬件节点上部署。如果企业未来要更换云服务商,整个应用的改造工作几乎要重来一遍。
现在很多行业会议上,大家都在谈这类技术的未来,但很少有人提到这些实际的落地痛点。没有完美的技术,只有适合场景的权衡。要不要用,什么时候用,怎么用,从来都不是技术问题,而是成本、合规、信任之间的平衡问题。