你刷脸的那0.1秒,隐私计算到底在偷偷帮你挡什么?
上个月陪我妈从浙江回湖南老家,她之前因为老慢支,在杭州的社区医院开了三个月的药,按以前的规矩,异地医保结算得提前在手机上备案,到了老家的药店,还要把之前的就诊记录、缴费凭证全摆出来,窗口的工作人员翻半天,算清楚报销比例才能付钱。
结果那天我们在小区门口的药店,她对着屏幕刷了个脸,1.2秒就出了结果——报销62%,实付18.3元。
我当时愣了。
不是因为系统快。是因为我知道,杭州的医保数据根本不可能同步到这个湘北小县城的药店系统里。按规定,跨省的参保人原始医疗数据,连省级医保平台都不能随便跨域调取,更别说一个私人开的小药店了。
那这钱是怎么算出来的?
别被“数据打通”的鬼话骗了
好多人对现在的政务系统有个误解,觉得所谓的"数据打通",就是把各个部门的数据库全打通成一个大池子,谁想看什么就捞什么。
根本不是。
我之前跟某省医保中心的技术负责人吃饭,他吐了快俩小时的苦水:前几年想推异地门诊直接结算,卡了整整28个月。核心卡点根本不是技术,是合规——按照《个人信息保护法》,你把A省参保人的身份证号、就诊明细、缴费记录,打包传到B省的系统里,哪怕是为了给老百姓省事,这也是实打实的违规,出了信息泄露的事,谁都担不起责任。
之前他们试过退而求其次,做"数据脱敏":把姓名、身份证号、具体住址全打码,只留年龄、病种、缴费金额这些信息传过去。结果上线不到半年,就出了个吓人的事:有人拿脱敏后的就诊记录,结合公开的企业招聘信息、小区业主名单,直接能定位到具体的人——比如某个时间点在某医院做了结节手术的患者,刚好是某互联网公司当天请假的女员工,顺着考勤记录一查,连人家的工号都能找出来。
这哪叫脱敏啊。是半脱。
那现在的结算为什么能成?核心就是靠数据可用不可见的逻辑——杭州的医保数据从来没出过杭州的政务云,药店的结算请求也没把用户的人脸信息传到杭州的系统里。两边只是在加密的通道里,共同算出来一个结果:这个人是正常参保状态,符合报销条件,该报多少钱。全程没有任何一方拿到对方的原始数据。
 传统数据共享与隐私计算数据流动对比示意图
拆开来其实就是三件不玄的事
我之前去参加行业峰会,听好多厂商把隐私计算吹得像外星科技,什么"重构数字经济底座""开启下一代互联网",听得我差点把手里的咖啡喷出来。
说白了,你把那层高大上的外壳扒了,核心就是三个技术路子,每个都能拿日常的事类比。
先说最常用的多方安全计算。举个最通俗的例子:你和两个同事想算三个人的月工资总和,但是谁都不想把自己的实际工资说出来。怎么办?每个人把自己的工资拆成三个随机的数,分别给另外两个人各一份,最后每个人把手里拿到的数加总,把三个加总的数再凑一块,就是准确的总工资。全程没人知道对方拆出去的数是多少,更算不出来对方的真实工资。多方安全计算就是这么个逻辑,没有中心的数据库,所有计算都是在加密的状态下完成的,最后输出的只是你要的那个结果,不会泄露任何原始信息。
还有个大家听得多的联邦学习。还是拿奶茶店举例子:三个开奶茶店的老板,都想做一款不腻、茶香味够的新配方,但是谁都不想把自己家的奶基底、茶叶进货渠道、糖度配比告诉别人。怎么办?大家各自在自己店里试不同的糖度、煮茶时间,把"放3分糖不腻""煮4分钟茶香最浓"这种通用的经验汇总到一起,最后凑出来一个大家都能用的好配方。全程没人把自己家的原料交出去,只是共享"经验",不共享"原料"。
剩下的那个叫可信执行环境的,其实逻辑更简单。就是在服务器的芯片里,划一块完全加密的"独立小房间",连服务器的管理员都没有权限进这个房间看里面跑的是什么数据、算的是什么内容,只有加密后的最终结果能从这个小房间里传出来。就相当于你在银行的保险柜里算账,银行的工作人员打不开你的柜门,只能等你算完,把写着结果的纸条从门缝递出来。可信执行环境说白了就是给计算找个谁都打不开的保险箱。
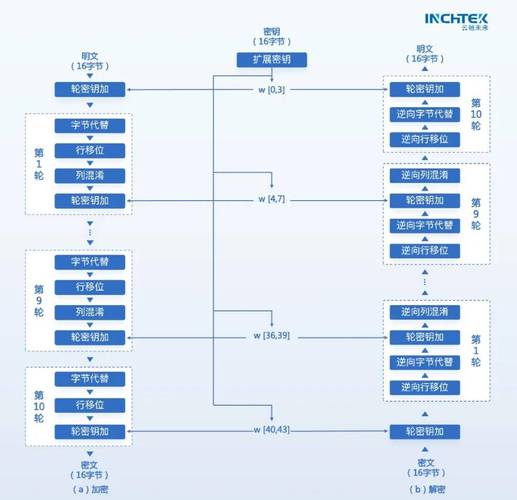 多方安全计算加密数据计算流程示意图
别神化它,这些坑踩过的人都知道
 别神化它,这些坑踩过的人都知道
我知道好多人看了上面的描述,会觉得这技术简直完美——既不用怕数据泄露,又能实现跨机构的合作,简直是数字时代的万能钥匙。
拉倒吧。
我去年帮城商行的朋友测过一套隐私计算的风控系统,传统的风控模式下,一笔小微企业的贷款申请,从接收到出结果要12毫秒。换成隐私计算的加密流程,直接干到了247毫秒,慢了20倍。要是赶上年底的贷款申请高峰期,按这个速度,系统不得卡成转不动的老风扇?
这还只是性能问题。
算过账的人都知道,搭一套能用的隐私计算节点,光带加密模块的服务器成本,就是普通服务器的3倍,后续还要持续维护加密通道、做安全审计,一年的运维成本够养两个中级工程师。现在能玩得起这套东西的,基本都是省级政务部门、头部银行、互联网大厂,中小机构想跨个数据做点合作,连入场的门票钱都掏不起。
还有个最容易被忽略的坑:隐私计算只保证数据不泄露,根本不管数据本身是对的还是错的。
之前有个本地的燃气公司找城商行合作,想做个联合贷款模型:燃气缴费记录连续两年正常的用户,给一笔低息的信用贷。一开始算得特别好,用隐私计算跑了三个月,最后坏账率直接冲到了4.2%。查了半天才发现,燃气公司的缴费记录里,有近30%的用户是子女代缴的——儿子给爸妈交燃气费,结果模型直接把儿子的信用跟老人的缴费行为绑到了一块,最后放出去的贷款,连借款人是谁都没摸准。
你看,隐私计算全程没泄露任何数据,加密流程也没出问题,但是最后结果就是错的。好多厂商吹的时候根本不会告诉你,它解决不了数据质量的问题,也解决不了算法偏见的问题。
哦对,还有个事我得提一嘴。之前有个做隐私计算的创业公司,号称自己的系统是"零信任、全透明",结果被安全研究员挖出来,他们在加密模块里留了个隐藏接口,只要拿到特定的密钥,就能把存在加密区的原始数据完整导出来。你说这跟给家门装了个假锁有啥区别?
最后说句实在的。
我那天陪我妈结完药费,她还跟药店的店员夸,现在系统真聪明,都不用跑回老家报备了。我没跟她解释背后那套复杂的加密逻辑,也没说这里面藏着多少工程师熬的大夜、踩过的多少合规的坑。
其实哪有什么天生的智能啊。
不过是有人在你看不见的地方,给数据的流动修了一条全封闭的隧道——你在隧道里怎么跑、运了什么东西,外面的人看不到,也拿不走。
但前提是,你得真的把隧道的墙砌结实了,别留缝,也别偷偷开个小门,把本该藏着的东西,漏到外面去。