软件供应链安全:藏在代码积木里的隐形雷区
前阵子帮朋友的创业公司查入侵,折腾了两天,最后找着问题源头——他们官网用的一款免费开源轮播图组件,被人植了挖矿木马。
谁能想到?
问题不出在他们自己写的代码里。出在他们随手引的第三方组件里。
这就是典型的软件供应链攻击。
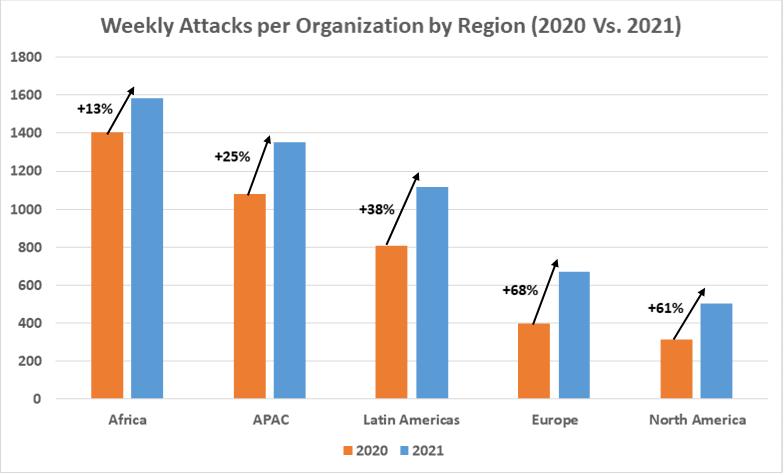 2021年log4j漏洞行业影响统计图表
更早的left-pad事件,一个开发者因为跟平台闹矛盾,删了自己写的一个才十几行代码的小包,结果全世界一半的npm项目都跑不起来了。当时大家还当段子转,现在回头看,这不就是软件供应链脆弱性最生动的注脚吗?
说实话,放到现在,这种事再来一次,影响只会更大。现在哪个前端项目不得装几十个上百个npm包?牵一发动全身啊。
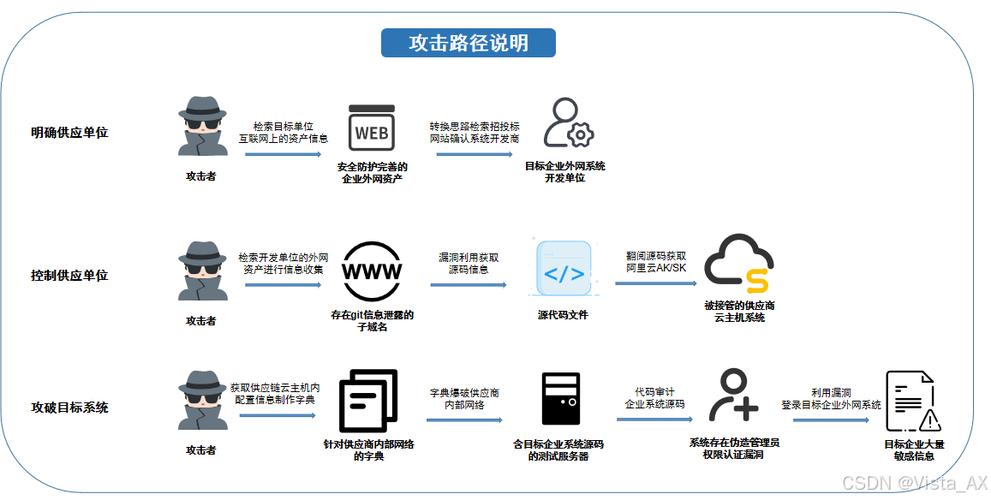 软件供应链安全攻击常见入侵路径示意图
去年国内一家安全机构发的报告,说检测出来的软件安全漏洞里,超过六成出在第三方环节,不是企业自己写的代码出的问题。很多老板还抱着侥幸心理,觉得我们小公司,黑客看不上,说实话,黑客挂挖矿木马、偷数据,根本不管你公司大小,自动扫描到漏洞就直接下手了,哪费那功夫挑目标?
 做好这几件事,能挡住八成以上的风险
别觉得软件供应链安全是只有大厂才配做的事,小公司也有小公司的做法,花不了多少钱,就能把大部分风险挡在外面。
首先,一定要做依赖全生命周期管理,不管是开源组件还是第三方SDK,每引一个就登记一个,定期用免费的扫描工具扫一遍,找出有高危漏洞、停止维护的赶紧换掉,别舍不得那点改代码的功夫,真出事了改代码的功夫都没有。
然后,坚持最小权限原则,一个用来显示天气的组件,要你位置权限就算了,居然还要访问你的存储和通讯录?这种直接换掉,没必要忍。
然后,尽量选有官方维护的成熟组件,别找那种只有一个人更新,星数还没超过一百的小众项目,不是说人家写的不好,出了问题你连问的地方都没有,真出漏洞谁给你修?
不过话说回来,现在很多人对开源的迷信真的该破破了,开源不等于安全,只是你能看到代码而已,不代表有人帮你找漏洞啊。
我见过不少老板,一听说做安全要加预算,就推三阻四,说我们业务都没做好,搞什么安全。等到真的被勒索了,数据被偷了,赔用户的钱、交的罚款,比十年的安全预算都多,这时候才来后悔,晚不晚?
去年我见过一个做生鲜电商的,就是因为用的开源商城系统有漏洞,用户的收货地址电话全被拖走,最后赔了用户两百多万,公司差点直接倒闭。说白了,软件供应链安全,本质就是给自己的房子换结实的钢筋,别等楼塌了才想起当初偷工减料了。
现在监管也越来越严,关键信息基础设施行业都要求做供应链安全审查了,这不是为难企业,是帮企业排雷啊。你早点把雷排了,比出事了再挖强一百倍。
现在软件无处不在,我们每天用的各类APP,背后都是成千上万块积木搭起来的,你永远不知道哪一块积木里藏着坏东西。多留个心眼,总没错。
为什么软件供应链安全突然就成了顶流话题?
放在十年前,没几个人关心这个。那时候做安全,眼睛都盯着自己家的服务器防火墙,防着外人从端口钻进来。谁会防自己代码里已经带进来的木马? 现在不一样了。现在写软件,哪还有从零开始堆代码的?99%的项目都是搭积木:后端要个登录功能,引个开源框架;前端要个图表,下个现成组件;连支付接口都是第三方给的封装好的SDK。你用的积木越多,出问题的概率就越大。 2021年的Log4j事件,那动静多大,全球多少互联网公司停业务修漏洞,连NASA都中招了。这个漏洞就是最基础的日志组件,全世界百分之八十的Java服务都在用,相当于人人家里的门把手上都带了个洞,你说吓人不吓人?2021年log4j漏洞行业影响统计图表
更早的left-pad事件,一个开发者因为跟平台闹矛盾,删了自己写的一个才十几行代码的小包,结果全世界一半的npm项目都跑不起来了。当时大家还当段子转,现在回头看,这不就是软件供应链脆弱性最生动的注脚吗?
说实话,放到现在,这种事再来一次,影响只会更大。现在哪个前端项目不得装几十个上百个npm包?牵一发动全身啊。
90%的企业,都在这几个环节踩过坑
我接触过大大小小上百家企业的安全案例,总结下来,最容易出问题的就三个地方。第一个就是未审计的开源依赖。很多开发者图省事,搜到什么能用就直接往项目里引,别说扫漏洞了,连这个包是谁维护的,更新了什么内容都不看。我去年碰到一个做教育APP的团队,他们项目里引了一个已经停更六年的图片处理组件,里面三个高危漏洞,自己完全不知道,直到被黑客拖了十万多条学生信息才找上门。 第二个坑就是第三方服务商与外包代码。你用了第三方的CRM、第三方的支付系统、第三方的客服插件,你的所有用户数据都要经过人家的手,人家那边被攻破,你跟着遭殃。外包更离谱,为了赶工期交差,什么破解版的控件、带后门的源码都敢往项目里塞,验收的时候只看功能好不好用,谁会去查代码里藏了什么?软件供应链安全攻击常见入侵路径示意图
去年国内一家安全机构发的报告,说检测出来的软件安全漏洞里,超过六成出在第三方环节,不是企业自己写的代码出的问题。很多老板还抱着侥幸心理,觉得我们小公司,黑客看不上,说实话,黑客挂挖矿木马、偷数据,根本不管你公司大小,自动扫描到漏洞就直接下手了,哪费那功夫挑目标?
做好这几件事,能挡住八成以上的风险
做好这几件事,能挡住八成以上的风险
别觉得软件供应链安全是只有大厂才配做的事,小公司也有小公司的做法,花不了多少钱,就能把大部分风险挡在外面。
首先,一定要做依赖全生命周期管理,不管是开源组件还是第三方SDK,每引一个就登记一个,定期用免费的扫描工具扫一遍,找出有高危漏洞、停止维护的赶紧换掉,别舍不得那点改代码的功夫,真出事了改代码的功夫都没有。
然后,坚持最小权限原则,一个用来显示天气的组件,要你位置权限就算了,居然还要访问你的存储和通讯录?这种直接换掉,没必要忍。
然后,尽量选有官方维护的成熟组件,别找那种只有一个人更新,星数还没超过一百的小众项目,不是说人家写的不好,出了问题你连问的地方都没有,真出漏洞谁给你修?
不过话说回来,现在很多人对开源的迷信真的该破破了,开源不等于安全,只是你能看到代码而已,不代表有人帮你找漏洞啊。
我见过不少老板,一听说做安全要加预算,就推三阻四,说我们业务都没做好,搞什么安全。等到真的被勒索了,数据被偷了,赔用户的钱、交的罚款,比十年的安全预算都多,这时候才来后悔,晚不晚?
去年我见过一个做生鲜电商的,就是因为用的开源商城系统有漏洞,用户的收货地址电话全被拖走,最后赔了用户两百多万,公司差点直接倒闭。说白了,软件供应链安全,本质就是给自己的房子换结实的钢筋,别等楼塌了才想起当初偷工减料了。
现在监管也越来越严,关键信息基础设施行业都要求做供应链安全审查了,这不是为难企业,是帮企业排雷啊。你早点把雷排了,比出事了再挖强一百倍。
现在软件无处不在,我们每天用的各类APP,背后都是成千上万块积木搭起来的,你永远不知道哪一块积木里藏着坏东西。多留个心眼,总没错。