藏起秘密也能证明你说的对:零知识证明的虚实边界
你有没有遇到过这种情况?想证明自己满足某个条件,却不得不把核心隐私全盘托出。比如平台要验证你是成年人,你就得把身份证号、生日全给出去;想证明你能支配某个加密账户,你就得亮出私钥签名,等于把地址里的资产全暴露了。
有没有一种办法,藏起所有秘密,还能让对方完完全全相信你?
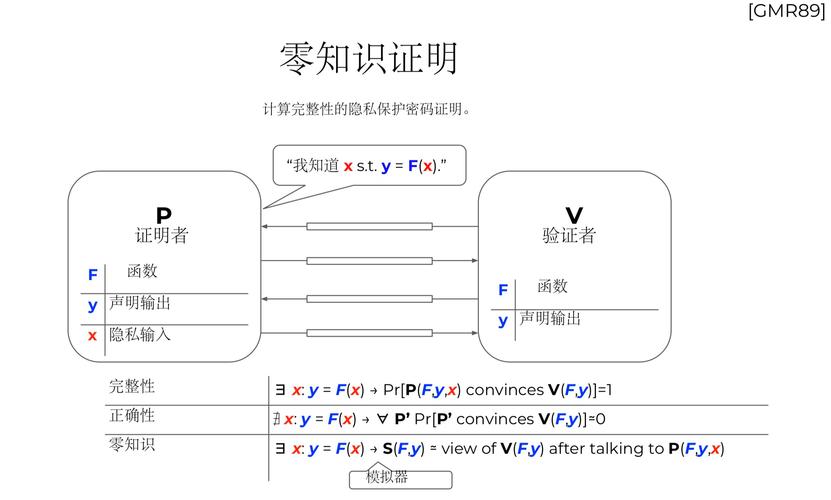
 零知识证明三性质交互式验证流程图
早期的实现都是交互式的,证明者和验证者得一来一回问答很多轮,才能完成验证。这种模式只适合一对一的场景,放今天需要公开验证、多验证者的场景里,根本用不了。后来学界才搞出了非交互式的方案,证明者只需要生成一份证明,随便谁拿到都能验,不需要来回互动,这才给落地打开了门。
 非交互式零知识证明链上验证结构示意图
第三个坎是安全性,很多人只看到它能藏隐私,却忽略了一个问题:如果证明算法本身有漏洞呢?要是证明算法的可靠性出了问题,假证明也能通过验证,那整个体系就崩了。之前就出过类似的安全事件,某个ZK项目因为证明环节的漏洞,被人伪造了合法证明,盗走了大量资金。这个风险不是纸上谈兵,是真真切切发生过的。
 现在能用在哪?哪些是吹出来的概念
现在真正落地的场景,其实就两类,都在区块链圈子里打转。
第一类是隐私保护。比如隐私交易,你转了多少钱,转给谁,这些信息都可以藏起来,只有交易相关方能看到,链上的其他人只能验证交易合法,看不到具体内容。还有身份验证场景,你要证明你符合某个KYC条件,不用把你的个人信息全给项目方,只需要出一份证明就行,从理论上说这比现在把信息全存在平台安全太多。
第二类就是扩容。现在以太坊上的ZK Rollup,就是把大量交易打包,生成一个合法性证明,放到主链上验证,主链只需要验证明就行,不用处理每一笔交易,一下子就能把吞吐量提上去,还能保留主链的安全性。现在不少头部扩容项目走的都是这个路线,确实已经落地跑了很长时间,用户量也不小。
不过话说回来,现在圈子里太多把这个当概念炒的项目,啥都往上面靠,开口就是下一代技术,闭口就是基础设施革命,实际上连个能用的可用版本都没有。
它也有明确的应用边界,不是什么场景都适合。比如你要做一笔公开的交易,本来就需要所有人看到交易信息,你用它干嘛?多余,还平白多了不少计算成本。再比如,你只是要证明一个很简单的陈述,开一张中心化证明的成本不到一块钱,你用这个生成证明的成本可能就要几十块,完全没必要。
还有监管层面的风险,完全匿名的隐私交易,很容易被灰产黑产利用,用来转移非法资金,这也是很多地区对这类应用监管极严的原因。技术本身是中性的,但怎么用,用在什么地方,这个边界得拎清楚。
它不是什么能改变一切的魔法,只是解决了特定场景下的一个特定问题:如何在不泄露秘密的前提下完成证明。未来会不会有更多跨领域的应用?说不定,比如大数据的隐私计算,比如互联网身份管理,现在都有研究,只是还没到大规模落地的时候。不用神化,也不用贬低,走一步看一步就好。
别被黑话绕晕,核心逻辑其实很简单
它本质上是一套协议,是一方对另一方的陈述。证明者握有某个秘密,不需要把秘密说出来,就能让验证者相信,这个秘密是真的。 很早之前学界就定下了它的三个核心性质,缺一个都算不上合格。第一个是完备性,只要你说的是真话,我就一定能验证通过,不会错杀好人。第二个是可靠性,如果你说的是假话,你骗不过我,也不可能蒙混过关。第三个,也是最核心的,就是整个过程不会泄露哪怕一丁点儿关于秘密的信息——验证者除了知道你说的是对的,啥也得不到。 举个最通俗的例子,你面前有两个长得一模一样的球,一个红一个蓝,你是色盲,我能分清楚,我怎么证明给你看它们颜色不一样,又不告诉你哪个是哪个? 很简单,让你把两个球拿在手里,背后换不换随便你,然后给我看,我告诉你换没换。多试十次几百次,只要我每次都答对,你就只能承认我确实能分清颜色。我没告诉你哪个是哪个,你也得到了结论。 这就是最朴素的原型。零知识证明三性质交互式验证流程图
早期的实现都是交互式的,证明者和验证者得一来一回问答很多轮,才能完成验证。这种模式只适合一对一的场景,放今天需要公开验证、多验证者的场景里,根本用不了。后来学界才搞出了非交互式的方案,证明者只需要生成一份证明,随便谁拿到都能验,不需要来回互动,这才给落地打开了门。
落地路上的坎,比你想的多
说实话,这个概念出来快半个世纪了,真正火起来也就这几年,为啥?卡壳的地方太多了。 第一个坎就是性能。生成一份合法的证明,对计算资源的消耗极大,尤其是针对复杂逻辑的证明,比如跑一个以太坊虚拟机的智能合约,生成证明的时间可能是验证时间的上百倍。我见过不少测试网的数据,生成一个包含上千笔交易的扩容证明,普通服务器要跑十几分钟,这放在对出块时间要求极高的公链上,根本没法用。 当然现在也有解决思路,比如用专门的硬件加速,或者把证明生成的过程拆成多个部分分步跑,还有针对特定场景做算法优化。不过话说回来,性能问题到今天也没彻底解决,只是刚好满足了部分场景的需求罢了。 第二个坎是通用性。很多人不知道,早期的方案都是针对特定问题定制的,你要证明A问题就得写一套定制的逻辑,要证明B问题就得重新来,开发成本极高。现在大家做的通用型方案,比如能兼容以太坊虚拟机的ZK系扩容,就是想解决这个问题,让任何智能合约都能方便地用上,不用重新开发一套证明逻辑。 但通用就意味着要牺牲性能,这是一个绕不开的平衡,没有完美的解法。非交互式零知识证明链上验证结构示意图
第三个坎是安全性,很多人只看到它能藏隐私,却忽略了一个问题:如果证明算法本身有漏洞呢?要是证明算法的可靠性出了问题,假证明也能通过验证,那整个体系就崩了。之前就出过类似的安全事件,某个ZK项目因为证明环节的漏洞,被人伪造了合法证明,盗走了大量资金。这个风险不是纸上谈兵,是真真切切发生过的。
现在能用在哪?哪些是吹出来的概念
现在能用在哪?哪些是吹出来的概念
现在真正落地的场景,其实就两类,都在区块链圈子里打转。
第一类是隐私保护。比如隐私交易,你转了多少钱,转给谁,这些信息都可以藏起来,只有交易相关方能看到,链上的其他人只能验证交易合法,看不到具体内容。还有身份验证场景,你要证明你符合某个KYC条件,不用把你的个人信息全给项目方,只需要出一份证明就行,从理论上说这比现在把信息全存在平台安全太多。
第二类就是扩容。现在以太坊上的ZK Rollup,就是把大量交易打包,生成一个合法性证明,放到主链上验证,主链只需要验证明就行,不用处理每一笔交易,一下子就能把吞吐量提上去,还能保留主链的安全性。现在不少头部扩容项目走的都是这个路线,确实已经落地跑了很长时间,用户量也不小。
不过话说回来,现在圈子里太多把这个当概念炒的项目,啥都往上面靠,开口就是下一代技术,闭口就是基础设施革命,实际上连个能用的可用版本都没有。
它也有明确的应用边界,不是什么场景都适合。比如你要做一笔公开的交易,本来就需要所有人看到交易信息,你用它干嘛?多余,还平白多了不少计算成本。再比如,你只是要证明一个很简单的陈述,开一张中心化证明的成本不到一块钱,你用这个生成证明的成本可能就要几十块,完全没必要。
还有监管层面的风险,完全匿名的隐私交易,很容易被灰产黑产利用,用来转移非法资金,这也是很多地区对这类应用监管极严的原因。技术本身是中性的,但怎么用,用在什么地方,这个边界得拎清楚。
它不是什么能改变一切的魔法,只是解决了特定场景下的一个特定问题:如何在不泄露秘密的前提下完成证明。未来会不会有更多跨领域的应用?说不定,比如大数据的隐私计算,比如互联网身份管理,现在都有研究,只是还没到大规模落地的时候。不用神化,也不用贬低,走一步看一步就好。