工业网络安全:被无数制造企业忽略的隐形生产杀手
前阵子去东莞跑了三家制造工厂,见了两个老板,一个做汽配冲压,一个做玩具注塑,聊起工业网络安全,两个老板的反应几乎一模一样:“我们这小工厂,哪来这么多讲究?”
我听完后背发凉。
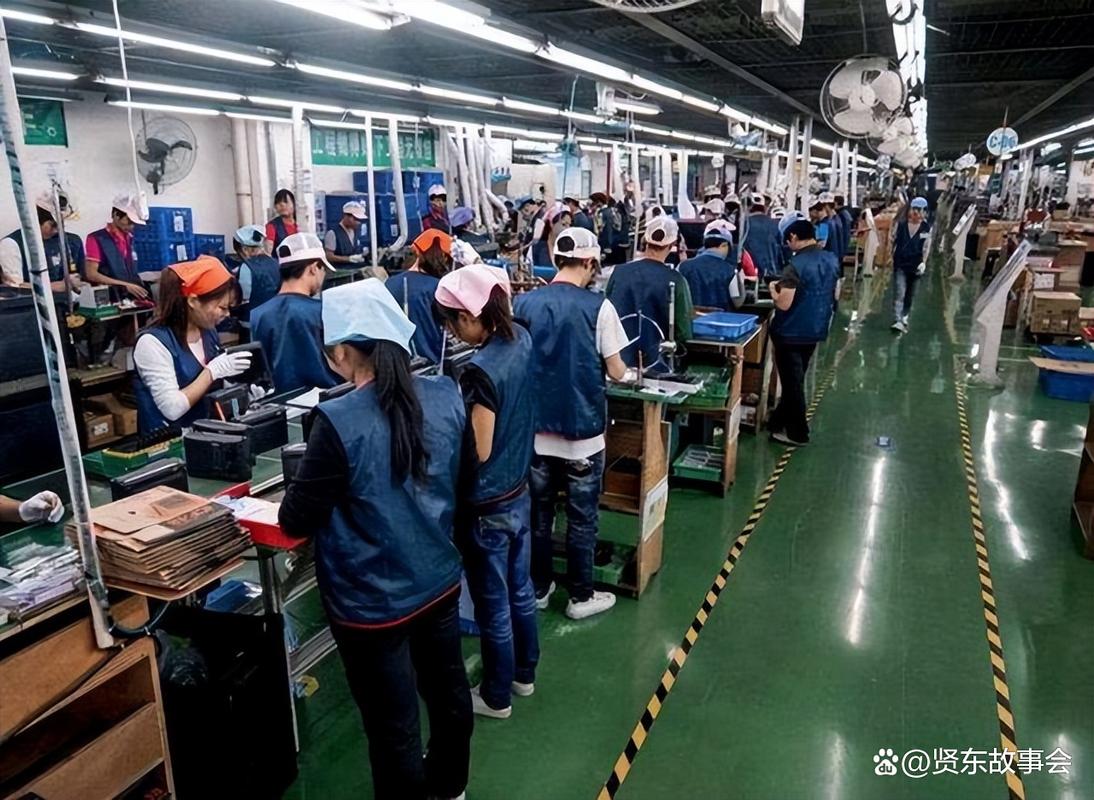 东莞制造工厂老旧工控操作终端实拍
别觉得黑客只会盯头部大厂,说实话,小工厂才是重灾区。去年我听做安全测评的朋友说,浙江一个十几人的小五金厂,机床工控系统被偷偷种了挖矿木马,连着大半个月满负荷跑异常运算,最后电机烧了,停产七天,老板一开始还以为是设备老化,花了好几万换了新电机才查出来是网络入侵,找谁说理去?
就算不是挖矿,有心人偷了你家的生产工艺参数,卖给你的竞争对手,你上哪哭去?
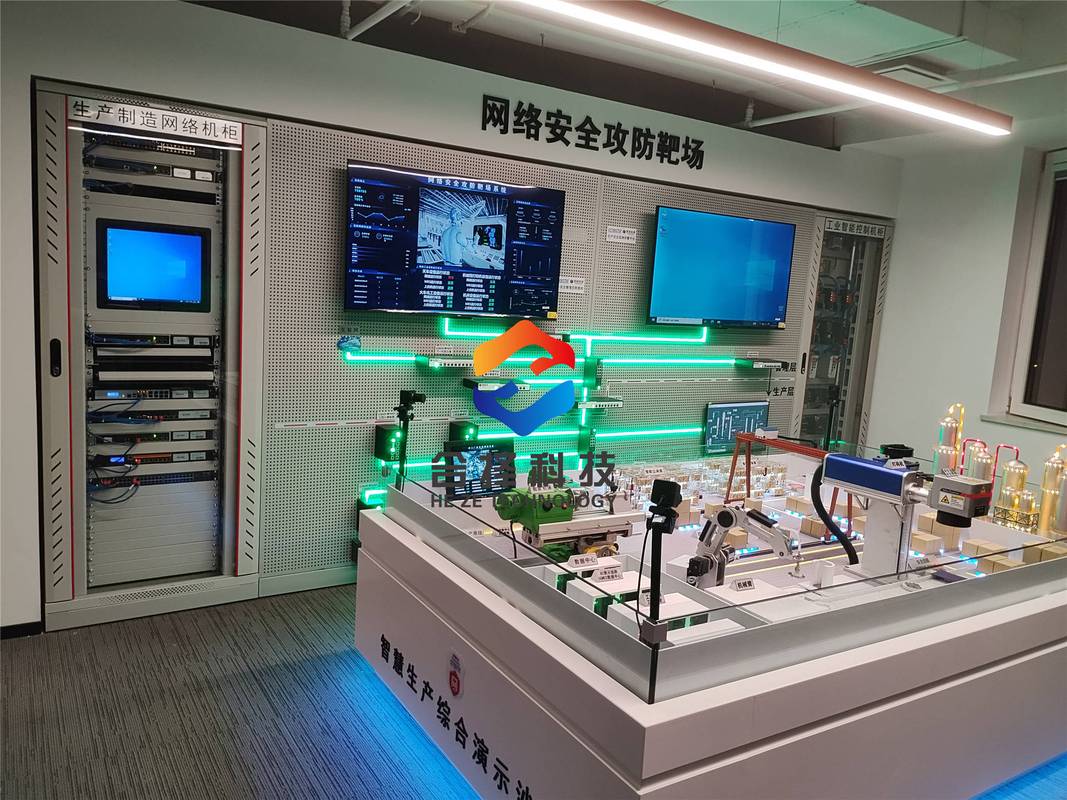 工业控制网络安全漏洞扫描设备现场图
不过话说回来,现在很多卖安全方案的也不靠谱,上来就喊着全套零信任,不管你工厂是做化工还是做服装,直接把方案往你脸上堆。你知道工业生产对网络延迟要求有多高吗?你搞个重检测的安全设备,一个数据包多卡10毫秒,汽车焊接流水线都能给你干错位,这不是解决问题,这是制造问题对吧?
现在好的方案商已经开始转方向了,做轻量化的工控安全网关,专门适配Modbus、S7这些工控协议,既不影响生产响应速度,又能把漏洞挡在外面,这才是走对了路。
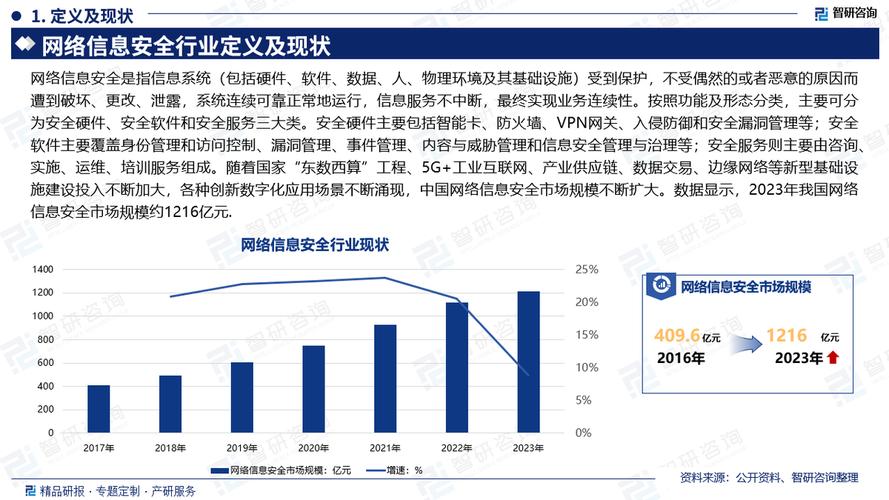 接下来工业网络安全的真增量藏在哪?
现在工控安全赛道热得发烫,资本砸了不少钱,但是大多数玩家都在赚政策钱,真正沉下心解决企业实际问题的没多少。
第一个明摆着的增量,就是合规整改。去年新的《工业控制系统网络安全保护规定》正式落地,今年开始,关键领域的工业企业每年都得做等级测评,漏洞整改,全国几百万家工厂,一大半都没做过像样的工控安全防护,这个补需求的市场,规模少说几千亿。
第二个增量,就是AI赋能的异常检测。原来的工控入侵检测全靠规则库,黑客换个攻击路径就漏检了,那种慢渗透的攻击,偷几个月参数都发现不了。现在用大模型训练海量工控流量数据,能识别出非常隐蔽的异常——哪怕有人偷偷改了1位PLC程序参数,半天之内就能报警,放以前,可能一两个月都发现不了。上周我刚看到清华大学网络安全实验室发的最新科研成果,他们训练的专属模型,对工控异常攻击的检测率比传统方法高了32%,误报率降了快一半,这才是真正能落地的科研成果,不是骗经费的花架子。
但整个行业最大的缺口还是人。你说,要找个懂网络攻防的安全工程师不难,找个懂PLC操作的工控工程师也不难,难找的是既懂生产流程,又懂网络安全的复合型人才。做化工的工控安全和做汽车的,风险点完全不一样,没有对生产的理解,根本做不好防护。现在很多工厂连个专门负责工控安全的岗位都没有,都是行政或者网管顺带管,真出了事,连怎么响应都不知道。
最后说句掏心窝子的,对于开工厂的老板来说,别觉得工业网络安全是花钱不赚吆喝的事。现在生产全靠工控系统,一次停机,一次泄密,可能你大半年的利润就没了。早点把该补的漏洞补上,该做的防护做了,总比出事了再砸钱救火强得多。
别拿老旧工控系统不当回事,你的生产大门早就敞着
早些年工控系统全靠物理隔离,确实没什么网络安全的说法。现在呢?为了搞远程运维,为了上MES系统,为了接客户的供应链平台,几乎八成以上的工厂都把生产网接了外网。去年国家工信安全中心发布的监测数据显示,90%以上的中小制造企业工控系统都存在可被远程利用的高危漏洞。 很多工厂用的还是十几年前的老设备,系统停留在Windows XP,早就停止维护了,连个安全补丁都打不了。还有不少工厂为了方便运维,给工控系统开了远程端口,密码还是默认的“admin”,这不就是把家门钥匙插在门上,还给黑客留了门吗?东莞制造工厂老旧工控操作终端实拍
别觉得黑客只会盯头部大厂,说实话,小工厂才是重灾区。去年我听做安全测评的朋友说,浙江一个十几人的小五金厂,机床工控系统被偷偷种了挖矿木马,连着大半个月满负荷跑异常运算,最后电机烧了,停产七天,老板一开始还以为是设备老化,花了好几万换了新电机才查出来是网络入侵,找谁说理去?
就算不是挖矿,有心人偷了你家的生产工艺参数,卖给你的竞争对手,你上哪哭去?
IT安全那套玩法,根本套不到工业网络安全上
很多企业老板觉得,不就是网络安全吗?找个网管装个杀毒软件,不就搞定了? 我听过最离谱的案例,江苏一家汽配厂,网管给工控机装了普通杀毒软件,结果杀毒软件把PLC控制程序当成病毒直接删了,整条冲压生产线停了八个小时,误了客户的交付期,光违约金就赔了六十多万。这就是拿IT安全那套硬套工业网络安全的下场。 说实话,工业网络安全和普通互联网安全根本不是一回事。互联网安全核心是保数据,工业网络安全核心是保生产,命根子是设备能不能正常转,现场操作的工人能不能安全,绝对不能出一点岔子。原来IT是办公网,OT是生产网,两网分开各玩各的,现在搞工业互联网两网一打通,攻击面直接翻了十倍都不止。工业控制网络安全漏洞扫描设备现场图
不过话说回来,现在很多卖安全方案的也不靠谱,上来就喊着全套零信任,不管你工厂是做化工还是做服装,直接把方案往你脸上堆。你知道工业生产对网络延迟要求有多高吗?你搞个重检测的安全设备,一个数据包多卡10毫秒,汽车焊接流水线都能给你干错位,这不是解决问题,这是制造问题对吧?
现在好的方案商已经开始转方向了,做轻量化的工控安全网关,专门适配Modbus、S7这些工控协议,既不影响生产响应速度,又能把漏洞挡在外面,这才是走对了路。
接下来工业网络安全的真增量藏在哪?
接下来工业网络安全的真增量藏在哪?
现在工控安全赛道热得发烫,资本砸了不少钱,但是大多数玩家都在赚政策钱,真正沉下心解决企业实际问题的没多少。
第一个明摆着的增量,就是合规整改。去年新的《工业控制系统网络安全保护规定》正式落地,今年开始,关键领域的工业企业每年都得做等级测评,漏洞整改,全国几百万家工厂,一大半都没做过像样的工控安全防护,这个补需求的市场,规模少说几千亿。
第二个增量,就是AI赋能的异常检测。原来的工控入侵检测全靠规则库,黑客换个攻击路径就漏检了,那种慢渗透的攻击,偷几个月参数都发现不了。现在用大模型训练海量工控流量数据,能识别出非常隐蔽的异常——哪怕有人偷偷改了1位PLC程序参数,半天之内就能报警,放以前,可能一两个月都发现不了。上周我刚看到清华大学网络安全实验室发的最新科研成果,他们训练的专属模型,对工控异常攻击的检测率比传统方法高了32%,误报率降了快一半,这才是真正能落地的科研成果,不是骗经费的花架子。
但整个行业最大的缺口还是人。你说,要找个懂网络攻防的安全工程师不难,找个懂PLC操作的工控工程师也不难,难找的是既懂生产流程,又懂网络安全的复合型人才。做化工的工控安全和做汽车的,风险点完全不一样,没有对生产的理解,根本做不好防护。现在很多工厂连个专门负责工控安全的岗位都没有,都是行政或者网管顺带管,真出了事,连怎么响应都不知道。
最后说句掏心窝子的,对于开工厂的老板来说,别觉得工业网络安全是花钱不赚吆喝的事。现在生产全靠工控系统,一次停机,一次泄密,可能你大半年的利润就没了。早点把该补的漏洞补上,该做的防护做了,总比出事了再砸钱救火强得多。