撕开流量泡沫:国内网络安全技术研发的真问题
去年去深圳参加安博会,转了三个小时,脚都麻了。九成展位都在喊"零信任""AI安全大模型",真正掏得出核心代码迭代记录的,没几家。对吧?
别拿场景堆料骗投资了
很多公司所谓的研发,就是拿开源框架改个UI,套个金融、政务的场景就敢叫"自主研发新一代网络安全产品",赚一波政策补贴和融资就跑。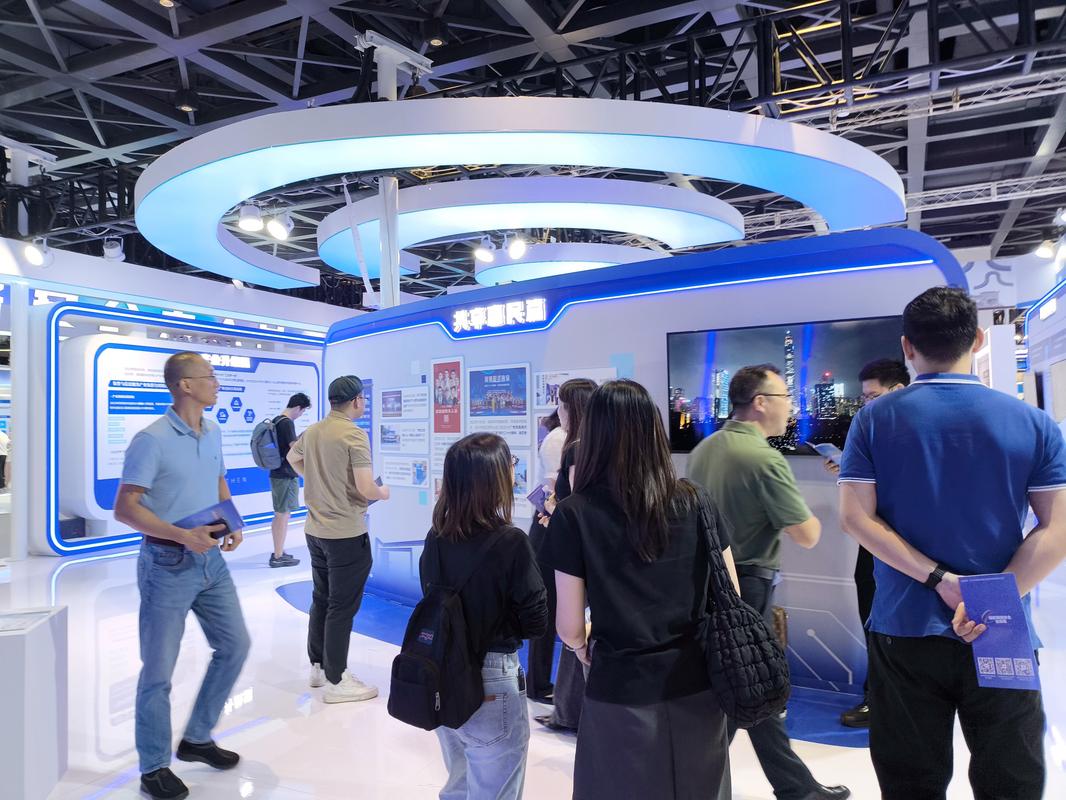 2024深圳安博会网络安全企业展位实拍
我见过一个创业团队,拿了三个亿融资,研发团队一共12个人,8个是销售转的产品经理,真正写漏洞挖掘算法的就两个刚毕业的研究生。说实话,这种配置能出什么真东西?还天天吹自己领跑行业。
现在大模型热,什么都往AI上靠,好多做网络安全的,拿GPT套个公开漏洞数据集就敢叫"AI驱动威胁检测",真碰到未知的0day漏洞,直接抓瞎。连训练集里都没这个东西,你那AI能变出什么结果来?
不过话说回来,也不能全怪创业者。资本要的就是三个月出产品,一年IPO,谁等你三五年啃一个硬骨头?流量为王的今天,会吹概念比会写代码值钱,PPT做得漂亮就能拿融资,谁还沉下心做研发?
真研发死磕的都是没人看见的脏活
前阵子跟国内头部安全厂商的一个老研发吃饭,他说他们团队花了两年时间,就啃一个问题:工业互联网私有协议的未知漏洞挖掘。你知道这活儿有多苦?
工业常用协议上千种,将近一半都是厂商私有,没有公开文档,你得自己抓包、逆向、一点点整理特征,熬几个月优化算法,准确率提高5个百分点,就已经是能写进顶会的重大突破了。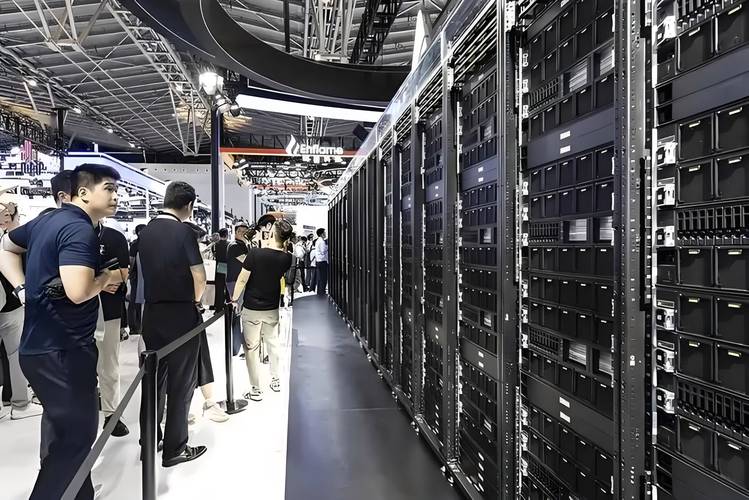 网络安全漏洞挖掘实验室服务器集群实拍
这种活儿,赚不到快钱,发不了吹给投资人看的亮眼财报,甚至连行业大奖都拿不到,因为没人看得见你做了什么。但是没有这种脏活打底,真碰到工控系统被入侵,你连漏洞出在哪儿都找不到,更别说防护了。
现在国内真沉下心做底层网络安全技术研发的团队,真不多。大多都挤在应用层堆场景,你做个零信任,我做个安全运营平台,拼的是谁销售能力强,谁关系硬,不是谁技术好。
上个月看到清华大学网络研究院发的成果,针对大模型prompt注入攻击,他们搞出了一套基于语义水印的检测方案,准确率比国际现有主流方案高了12个百分点,误报率降了快一半。这才是真研发啊,人家团队死磕了一年半,改了七百多版模型,才拿出这个结果,不是拿开源模型调两个参数就出来吹的那种。
给真研发留足生长的空间
 给真研发留足生长的空间
现在行业最大的问题,就是赚快钱的路太好走,做真研发的路太窄。资本要短期回报,客户要马上能看到效果,考核要一年出成果,谁能耗个三五年等一个核心技术突破?
我认识一个做漏洞研究的小伙子,之前在某大厂的研究院,熬了四年,天天挖物联网设备漏洞,工资还没外边做安全咨询的一半高,去年索性辞职转行了。太可惜了。本来就是少有的能沉下心挖底层的人,就这么走了。
网络安全这个行业,本质是技术对抗,你没有真研发攒出来的硬实力,碰到高级别攻击,根本顶不住。去年某头部车企云端用户数据泄露,追根究底就是用了开源的未打补丁的组件,整个团队没人花精力去做深度代码审计和加固,你说怪谁?
不过最近也看到好的变化。国家出台的专项补贴,不再看你公司营收多少、规模多大,就看你有没有核心技术突破,有没有解决卡脖子的问题。不少地方也给底层研发团队免了税收,租场地不要钱,这就是对的路子。
也没必要都挤去做大模型安全,小切口深挖掘,一样是大贡献。现在几十亿台物联网设备在跑,大多算力有限,跑不动大模型,你搞一个几十KB的轻量级入侵检测算法,能把防护效率提30%,这就是能救很多人的成果啊。
别天天追风口,堆概念,把真金白银给那些蹲在实验室啃硬骨头的人,给他们足够的时间熬,国内的网络安全技术研发才能真的站起来。不然再过十年,我们还是只能拿着国外的核心库改包装,赚点辛苦钱,真有事的时候,还是只能被动挨打。