技术风险识别:别等项目炸了才想起补漏洞
上个月跟一个做ToB SaaS的老朋友喝酒,他揉着脑袋说,去年砸了三千万换的新AI中台,上线第三个月就因为一个第三方开源组件的漏洞,差点把客户的核心数据漏出去,赔了小一百万不说,丢了三个头部客户。
你说冤不冤?
技术风险识别这事儿,真不是写在合规文档里凑数的玩意儿。很多公司做了十几年技术,连风险的影子都没找对。
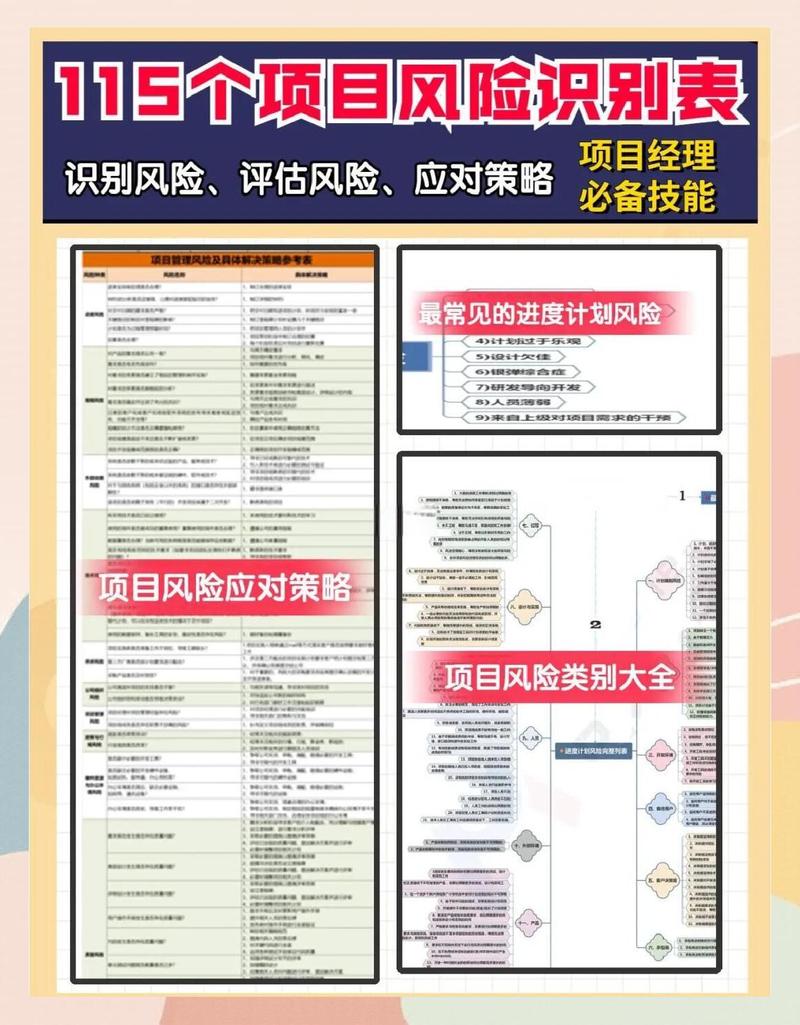 传统项目技术风险识别填表示意图
说白了,大家都把技术风险识别当成了应付合规检查的KPI,不是给项目保命的防火墙。真等出了事儿,翻出去年的风险表,连一个对得上的都找不到。你说这能不炸锅吗?
我见过更离谱的,某新零售公司的核心交易系统,上线五年,换了三波开发,从来没人做过风险复盘。去年双十一大促,因为老系统的一个内存泄漏漏洞,直接宕机四个小时,损失流水快两千万,最后CEO引咎辞职。事后复盘,所有人都摇头说,没人想到这个老系统还有这么个坑。真的太坑了!
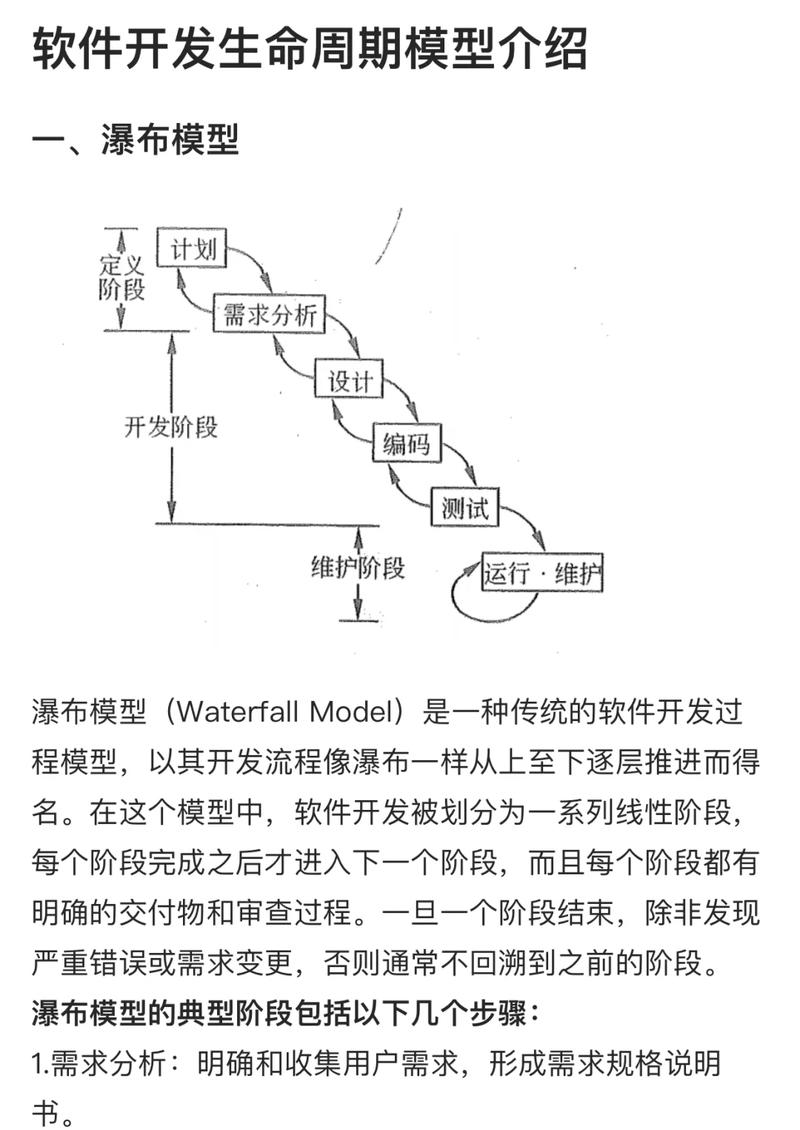 软件全生命周期技术风险识别流程图
90%的重大技术事故,追根溯源都是早期识别时漏掉了这些看不见的暗坑。明枪易躲,暗箭难防,这句话放在技术圈太对了。
 做对技术风险识别,其实没你想的那么贵
说实话,很多中小公司一听到“风险识别”四个字,第一反应就是我是不是要请专门的咨询团队,花几十万做评估?没必要。
工具现在都现成的,开源的依赖扫描工具一大堆,免费就能用,核心就是你要把风险识别变成日常流程的一部分,不是一年一度的大型活动。比如每次合并代码的时候自动触发一次依赖漏洞扫描,每个季度抽两个工作日,把核心业务线的风险点过一遍,列个表,按影响程度排个优先级,先把高危的处理了就行。
去年我帮一个做垂直品类电商的朋友梳理风险,前后也就花了一周时间,找出来三个高危的遗留漏洞,还有两个合规层面的问题,改完花了不到十万块。今年618大促,他的系统稳得一批,一点问题都没出。后来他跟我说,这一周时间的投入,比招三个高级开发还管用。
不过话说回来,也没必要过度焦虑,什么风险都要立刻马上改。得分级对吧?一个不对外的内部考勤系统,有个低危的依赖漏洞,你完全可以排到下个版本迭代再改,没必要停下所有业务去改它。我见过最傻的操作,就是为了修复一个不疼不痒的低危漏洞,贸然动核心系统,结果把整个业务搞崩了,这完全是本末倒置。
现在大模型落地这么火,好多公司不管什么业务都要接个大模型上去,又有几个做了大模型层面的技术风险识别?训练数据有没有版权纠纷?Prompt注入会不会泄露核心业务数据?大模型输出违规内容怎么防?这些现在90%的公司都没当回事,再过个两三年,保不齐要出一堆大事儿。
技术这行,永远是创新走在规则前面,新风险永远比旧风险多。你不提前睁大眼睛把坑找出来,踩进去了,再想爬出来,成本可就高十倍百倍了。
大部分公司的技术风险识别,都是在做“事后诸葛亮”
很多团队现在的操作流程我都看笑了。项目立项会开完,找个刚毕业的实习生,对着模板抄几个风险点,什么“开发进度可能延期”“技术难点有待攻克”,全是正确的废话。上线前走个过场,用免费扫描工具扫两分钟,出个报告就归档。之后再也没人碰过这份文档。 前年中科院软件所发布的《中国开源软件风险研究报告》里写得明明白白:超过72%的商用软件产品,至少携带一个已知的高危开源漏洞,其中61%的企业从未对自身产品做过全链路的风险梳理。传统项目技术风险识别填表示意图
说白了,大家都把技术风险识别当成了应付合规检查的KPI,不是给项目保命的防火墙。真等出了事儿,翻出去年的风险表,连一个对得上的都找不到。你说这能不炸锅吗?
我见过更离谱的,某新零售公司的核心交易系统,上线五年,换了三波开发,从来没人做过风险复盘。去年双十一大促,因为老系统的一个内存泄漏漏洞,直接宕机四个小时,损失流水快两千万,最后CEO引咎辞职。事后复盘,所有人都摇头说,没人想到这个老系统还有这么个坑。真的太坑了!
真正有用的技术风险识别,要抓三个看不见的暗坑
很多人一提技术风险,第一反应就是新技术不成熟,开发能力不够。错,那些摆到台面上的风险,根本出不了大事儿。真正要你命的,都是藏在水下的暗坑。 第一个暗坑,是第三方依赖的隐性风险。现在哪还有从零写起来的项目?十行代码里面有八行是调第三方、用开源的。大多数公司根本做不到全依赖梳理,你用了A组件,A组件又依赖了B组件,B组件带个高危漏洞,你从哪里找去?当年Log4j爆雷的时候,多少公司翻了整整一周才找全自己所有业务里用到这个组件的地方,错过了最佳补救时间。 第二个暗坑,是技术迭代的遗留风险。业务跑得好好的,谁会没事动老系统?原来的开发走了,文档没了,新接手的谁敢改?就这么一直挂着跑,跟抱着一个没引线的炸弹走路没区别。你永远不知道哪一天,就因为外部环境变了,炸弹就炸了。 第三个暗坑,是合规层面的隐性风险。这两年数据安全法、个人信息保护法出来之后,多少公司栽在这里?你存储用户敏感信息的加密算法不符合国标,你跨区域传数据没走合规通道,这些你早期不识别出来,等监管上门检查,一罚就是上一年度营业额的百分之五,谁扛得住?软件全生命周期技术风险识别流程图
90%的重大技术事故,追根溯源都是早期识别时漏掉了这些看不见的暗坑。明枪易躲,暗箭难防,这句话放在技术圈太对了。
做对技术风险识别,其实没你想的那么贵
做对技术风险识别,其实没你想的那么贵
说实话,很多中小公司一听到“风险识别”四个字,第一反应就是我是不是要请专门的咨询团队,花几十万做评估?没必要。
工具现在都现成的,开源的依赖扫描工具一大堆,免费就能用,核心就是你要把风险识别变成日常流程的一部分,不是一年一度的大型活动。比如每次合并代码的时候自动触发一次依赖漏洞扫描,每个季度抽两个工作日,把核心业务线的风险点过一遍,列个表,按影响程度排个优先级,先把高危的处理了就行。
去年我帮一个做垂直品类电商的朋友梳理风险,前后也就花了一周时间,找出来三个高危的遗留漏洞,还有两个合规层面的问题,改完花了不到十万块。今年618大促,他的系统稳得一批,一点问题都没出。后来他跟我说,这一周时间的投入,比招三个高级开发还管用。
不过话说回来,也没必要过度焦虑,什么风险都要立刻马上改。得分级对吧?一个不对外的内部考勤系统,有个低危的依赖漏洞,你完全可以排到下个版本迭代再改,没必要停下所有业务去改它。我见过最傻的操作,就是为了修复一个不疼不痒的低危漏洞,贸然动核心系统,结果把整个业务搞崩了,这完全是本末倒置。
现在大模型落地这么火,好多公司不管什么业务都要接个大模型上去,又有几个做了大模型层面的技术风险识别?训练数据有没有版权纠纷?Prompt注入会不会泄露核心业务数据?大模型输出违规内容怎么防?这些现在90%的公司都没当回事,再过个两三年,保不齐要出一堆大事儿。
技术这行,永远是创新走在规则前面,新风险永远比旧风险多。你不提前睁大眼睛把坑找出来,踩进去了,再想爬出来,成本可就高十倍百倍了。