数据安全保护:那些被大多数企业忽略的隐形大坑
上个月帮一个做电商的老朋友处理善后,差点把我熬秃顶。他平台被拖库,三百万用户信息挂在暗网卖,一周赔了两千多万,现在还在打官司。
很多人提起数据安全保护,就只想到买个防火墙、存个云端备份,真出事才知道,90%的坑都在看不见的地方。
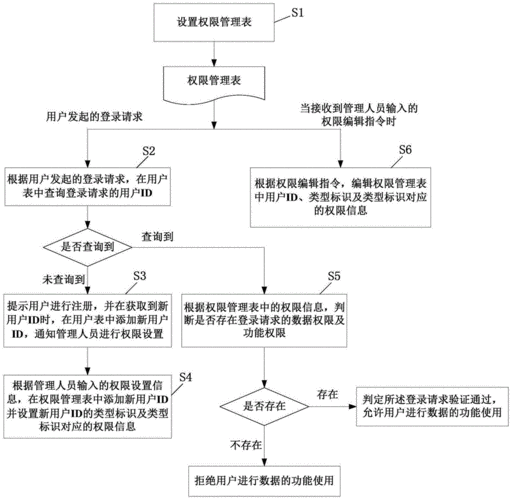 企业数据安全内部权限管控流程图
我之前接触过一个做SaaS的创业公司,老板抠门,舍不得买权限分级系统,所有运营都用同一个管理员账号,上个月一个运营被竞品挖走,直接把整个十万条客户名录拷走带走,半年丢了三成订单,去哪说理去?
很多企业都有误区,觉得数据安全就是防黑客,哪想到,自己人拿数据卖钱,或者不小心带走,才是最多发的情况。去年国内某连锁餐饮的数据泄露事件,最后查出来就是区域经理把自己的账号借给第三方做营销,第三方转手就把百万会员信息卖了,最后总部赔了多少钱?说出来吓死人,一个多亿。
真正有效的数据安全保护,第一步一定是先做内部权限的最小化切割——谁能看什么,谁能下载什么,每一步操作都留痕,出问题一秒就能定位到人。别觉得麻烦,现在很多中小团队都能用的工具,几千块一年就能搞定,比出事了赔钱强一万倍。
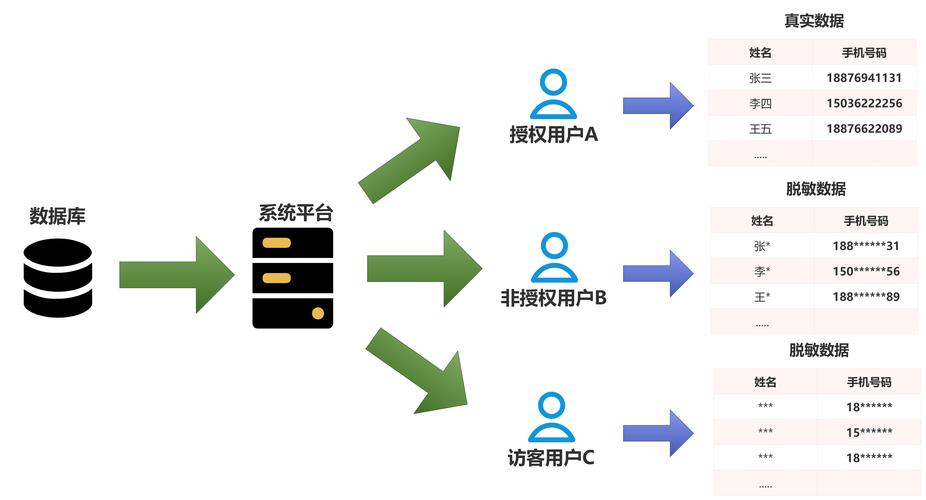 用户个人信息数据脱敏处理演示图
去年有个做精准营销的公司,就是拿这种“伪脱敏”的数据,给几十万用户打电话推销,被用户举报到网信办,最后公司被吊销营业执照,老板还被罚了一百万,你说冤不冤?其实现在《个人信息保护法》对数据脱敏有明确要求,流出给第三方的数据,必须是没法通过任何手段还原出个人信息的,不然就算你违规。
别拿伪脱敏应付监管,也别给自己省那点事,现在监管查数据安全,一查一个准,只要你没做好,罚的钱够你做一百次真脱敏。我见过不少企业,把原始用户数据拿来做AI模型训练,用了没脱敏的数据,结果训练平台的服务商出了漏洞,数据全漏了,最后责任还是数据所有者的,跑都跑不掉。很多人觉得,反正我把数据给合作伙伴,出问题是他的,错了,法律上数据是你的,锅你背定了。
 中小公司别躺平,数据安全不是只有大厂才需要操心
很多小老板跟我吐槽,我就几十万用户,公司才十几个人,也没什么闲钱,黑客不会盯我,监管也查不到我头上。这纯属自欺欺人。上个月我那个出事的电商朋友,总共也就四百万用户,公司才三十多个人,不还是被盯上了?暗网收数据,不管你公司大小,只要是真实的用户信息,都有人抢着买。
而且监管现在是无差别抽查,去年广东一地就查了两千多家中小企业,八成没达标,罚了快两个亿。黑产现在也专挑小公司下手,防御弱,没专业人员,一攻就破,拿到数据成本低利润高,怎么会放过你?
说实话,现在做数据安全保护,也没你想的那么贵。很多云服务商都有现成的基础服务,一年几千块就能搞定权限管控、脱敏、异地备份,比你出事了赔几十万几百万强太多了。我之前接触过一个做私域的小公司,一共才十几个人,去年听了劝,花八千块买了一套数据安全服务,结果今年年初,一个运营要离职,打算带走所有五万多客户微信,后台刚下载完就触发警报,HR当场就把人拦住了,避免了至少几十万的损失,这不香吗?
我最烦听到的就是,等我做大了再完善数据安全。等你做大了,一次泄露直接把你干没了,哪还有然后?还有个最容易忽略的细节,就是废弃的旧数据,很多公司换服务器,倒闭清库存,旧硬盘直接卖二手,旧服务器直接当废品扔,里面的数据连个彻底格式化都不做,你说这不是留隐患吗?去年有个二手商家收了一批旧服务器,打开里面全是之前一家倒闭教育公司的十几万条学生信息,最后创始人还是被找上门罚了五十万,都倒闭了还要出钱,这找谁说理去?
数据这东西,现在就是企业最值钱的核心资产,比你的厂房、设备、存货都值钱。资产值钱,你就得给人看好了。别存侥幸,别省小钱,真出了事,哭都没地方哭。
别只防外贼,内鬼才是多数数据泄露的真凶
说实话,去年工信部公布的网络安全检测报告里,超过六成的国内中小企业,内部数据权限是开敞的。运营岗能拿到整份用户手机号,财务能导出所有股东的身份信息,甚至离职三个月的员工,账号还能登后台下载数据。企业数据安全内部权限管控流程图
我之前接触过一个做SaaS的创业公司,老板抠门,舍不得买权限分级系统,所有运营都用同一个管理员账号,上个月一个运营被竞品挖走,直接把整个十万条客户名录拷走带走,半年丢了三成订单,去哪说理去?
很多企业都有误区,觉得数据安全就是防黑客,哪想到,自己人拿数据卖钱,或者不小心带走,才是最多发的情况。去年国内某连锁餐饮的数据泄露事件,最后查出来就是区域经理把自己的账号借给第三方做营销,第三方转手就把百万会员信息卖了,最后总部赔了多少钱?说出来吓死人,一个多亿。
真正有效的数据安全保护,第一步一定是先做内部权限的最小化切割——谁能看什么,谁能下载什么,每一步操作都留痕,出问题一秒就能定位到人。别觉得麻烦,现在很多中小团队都能用的工具,几千块一年就能搞定,比出事了赔钱强一万倍。
数据脱敏不是走流程,是保命的防火墙
不过话说回来,很多企业就算防了内鬼,也会在脱敏这里栽跟头。很多人连什么是真脱敏都搞不清楚,以为把手机号中间四位打个星,就是脱敏了?那就是糊弄鬼呢。现在拿这种打了星的手机号,结合用户的收货地址、昵称,一秒就能还原出完整的个人信息,这不是给黑产送菜吗?用户个人信息数据脱敏处理演示图
去年有个做精准营销的公司,就是拿这种“伪脱敏”的数据,给几十万用户打电话推销,被用户举报到网信办,最后公司被吊销营业执照,老板还被罚了一百万,你说冤不冤?其实现在《个人信息保护法》对数据脱敏有明确要求,流出给第三方的数据,必须是没法通过任何手段还原出个人信息的,不然就算你违规。
别拿伪脱敏应付监管,也别给自己省那点事,现在监管查数据安全,一查一个准,只要你没做好,罚的钱够你做一百次真脱敏。我见过不少企业,把原始用户数据拿来做AI模型训练,用了没脱敏的数据,结果训练平台的服务商出了漏洞,数据全漏了,最后责任还是数据所有者的,跑都跑不掉。很多人觉得,反正我把数据给合作伙伴,出问题是他的,错了,法律上数据是你的,锅你背定了。
中小公司别躺平,数据安全不是只有大厂才需要操心
中小公司别躺平,数据安全不是只有大厂才需要操心
很多小老板跟我吐槽,我就几十万用户,公司才十几个人,也没什么闲钱,黑客不会盯我,监管也查不到我头上。这纯属自欺欺人。上个月我那个出事的电商朋友,总共也就四百万用户,公司才三十多个人,不还是被盯上了?暗网收数据,不管你公司大小,只要是真实的用户信息,都有人抢着买。
而且监管现在是无差别抽查,去年广东一地就查了两千多家中小企业,八成没达标,罚了快两个亿。黑产现在也专挑小公司下手,防御弱,没专业人员,一攻就破,拿到数据成本低利润高,怎么会放过你?
说实话,现在做数据安全保护,也没你想的那么贵。很多云服务商都有现成的基础服务,一年几千块就能搞定权限管控、脱敏、异地备份,比你出事了赔几十万几百万强太多了。我之前接触过一个做私域的小公司,一共才十几个人,去年听了劝,花八千块买了一套数据安全服务,结果今年年初,一个运营要离职,打算带走所有五万多客户微信,后台刚下载完就触发警报,HR当场就把人拦住了,避免了至少几十万的损失,这不香吗?
我最烦听到的就是,等我做大了再完善数据安全。等你做大了,一次泄露直接把你干没了,哪还有然后?还有个最容易忽略的细节,就是废弃的旧数据,很多公司换服务器,倒闭清库存,旧硬盘直接卖二手,旧服务器直接当废品扔,里面的数据连个彻底格式化都不做,你说这不是留隐患吗?去年有个二手商家收了一批旧服务器,打开里面全是之前一家倒闭教育公司的十几万条学生信息,最后创始人还是被找上门罚了五十万,都倒闭了还要出钱,这找谁说理去?
数据这东西,现在就是企业最值钱的核心资产,比你的厂房、设备、存货都值钱。资产值钱,你就得给人看好了。别存侥幸,别省小钱,真出了事,哭都没地方哭。