工业网络安全:别等工厂停摆才想起补安全窟窿
去年跟着行业协会去珠三角调研,见过一个做汽配的老板,蹲在停产的车间门口抽烟,抽了一下午,三天停产,订单赔了两百万,就是一个不起眼的勒索病毒,直接打穿了他生产线的PLC控制系统。
谁能想到?开了二十年厂子,见过原材料涨价,见过疫情停工,居然栽在看不见的网络攻击上。
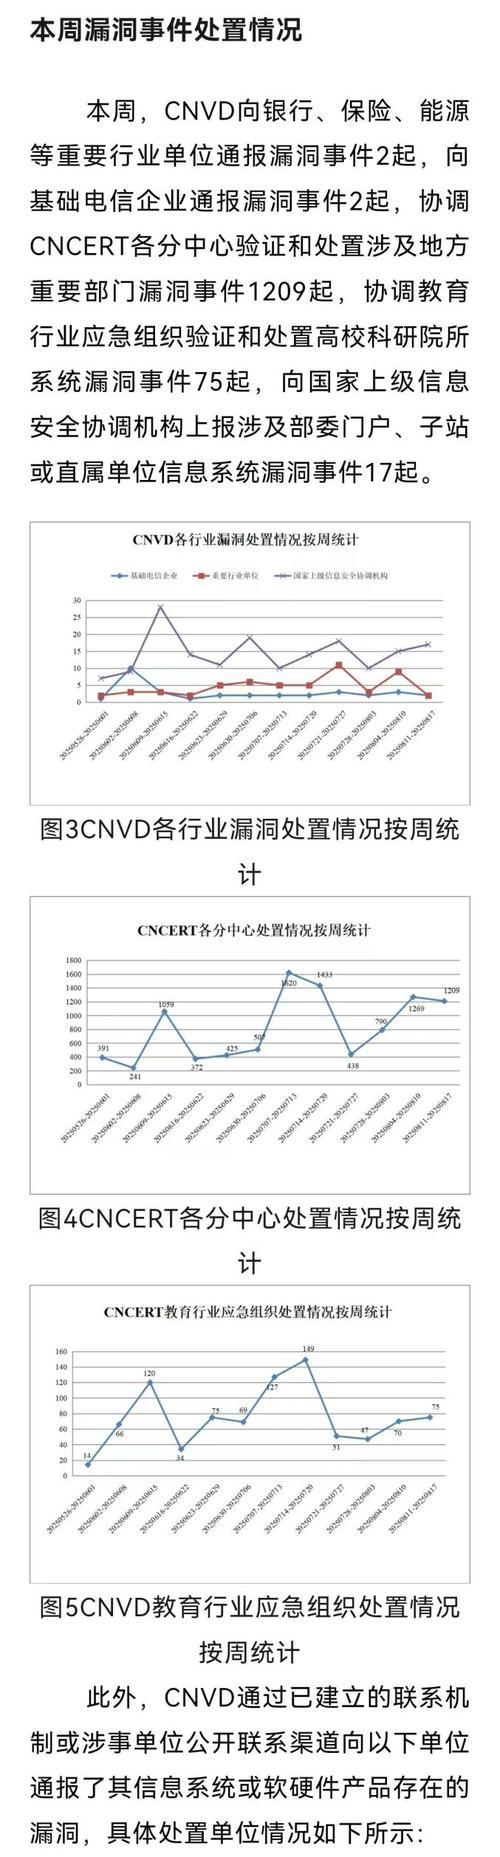 中小工厂工业控制系统漏洞检测结果分布图
说实话,很多老板的思路还停留在“我一个小厂子,黑客看得上我?”。这话真的错得离谱。现在黑客团伙早就不盯着大公司死磕了,中小企业就是最好啃的软柿子,防线弱,防护差,拿到权限转手就能卖,或者直接锁系统要赎金,成本低收益高。去年国内某头部车企的一条生产线停了大半天,最后查出来不是自己的系统出问题,是上游的一个零配件供应商被黑客攻了,数据断供,整条线都动不了。你说坑不坑?
我去过不少工厂,看到的操作能惊掉你下巴:PLC的管理密码还是出厂默认的admin123,工业总线直接和办公网通着,连个基本的隔离都没有,防火墙买了也是当摆设,规则一年都没更过…这不叫防线,这叫给黑客留大门。
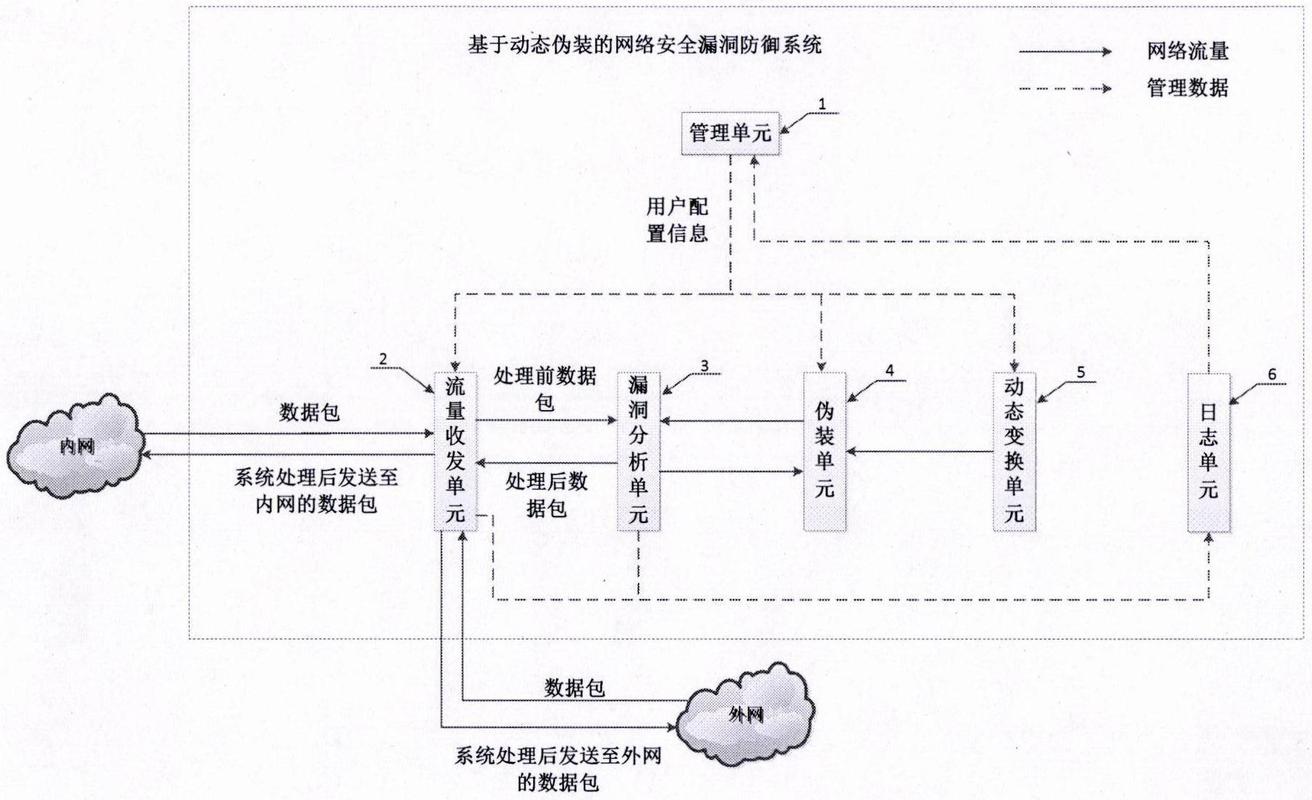 工业PLC控制系统协议漏洞攻击路径演示图
这太可怕了。换个场景想想,如果你是化工厂,控制反应釜温度的参数被黑客改了,是什么后果?如果你是水电站,控制闸门的指令被篡改了,又是什么后果?普通互联网安全,网站崩了大不了重启,工业系统出问题,那是真的会出人命的。
别觉得这都是远在天边的新闻,去年国内已经有至少三起公开报道的勒索攻击,直接导致工厂全面停产,最长的停了快一个星期,那损失,够买三套最好的防护系统了。
不过话说回来,工业网络安全真的比普通互联网安全难太多了。普通IT系统你可以随便打补丁重启,工业生产线能随便停吗?很多厂子的生产线一年三百六十五天转,停一次就是几十万上百万的损失,哪怕知道有漏洞,都不敢随便打补丁。这就是工业网络安全最尴尬的地方。
 这是个隐形的卡脖子赛道,我们正在追
说实话,早十年,国内工业网络安全的核心设备,基本都是国外品牌的天下,从防火墙到入侵检测系统,核心技术都握在别人手里。这几年不管是科研界还是产业界,都在玩命追,也出了不少真东西。
去年中科院信工所团队推出了自主研发的工控入侵检测专用芯片,实际测试下来,误报率比国外主流产品低了32%,吞吐量还翻了一倍,这真的是实打实的突破。还有东南大学团队今年发的研究,针对工业场景小样本异常流量做了专门的小模型,解决了以前通用AI模型误报率高的问题,在国内几家大型钢铁厂测试了半年,误报率降了快80%,已经开始批量落地了。
但问题还是不少。最大的问题还是企业没意识。很多老板一算账,觉得安全是纯投入,看不到直接收益,能省就省。你跟他说做一次安全测评要十万,他觉得你骗他钱,真停线一天,损失就不止十万,这个账怎么就算不明白呢?
还有很多厂商吹概念,什么“全场景防护”,吹得天花乱坠,一到现场,连不同品牌的PLC都适配不了,全是PPT产品,扯淡。
今年国家已经出台了工业网络安全的强制性国家标准,2025年正式实施,以后再不做合规防护,不光要被罚,真出了问题,老板自己要担责任的。
别觉得工业网络安全是离普通人很远的行业,你开的车,你用的电,你吃的药,你住的房子用的钢材水泥,哪一样不是工业生产出来的?链条上任何一个环节出了问题,我们所有人都要受影响。
防患于未然,这话永远没错。别等真出了事,才想起补窟窿,那时候,晚了。
很多工厂的安全防线,比你家小区门禁还松
早十几年,工业控制系统都是封闭运行的,不连外网,根本没什么网络安全一说。这几年搞数字化转型,所有厂子都忙着连网上云,提效率降成本,安全这事儿,直接被扔到了脑后。 去年工信部下属机构做过一次全国性的抽测,结果显示62%的中小工业企业工控系统存在可被远程利用的高危漏洞。中小工厂工业控制系统漏洞检测结果分布图
说实话,很多老板的思路还停留在“我一个小厂子,黑客看得上我?”。这话真的错得离谱。现在黑客团伙早就不盯着大公司死磕了,中小企业就是最好啃的软柿子,防线弱,防护差,拿到权限转手就能卖,或者直接锁系统要赎金,成本低收益高。去年国内某头部车企的一条生产线停了大半天,最后查出来不是自己的系统出问题,是上游的一个零配件供应商被黑客攻了,数据断供,整条线都动不了。你说坑不坑?
我去过不少工厂,看到的操作能惊掉你下巴:PLC的管理密码还是出厂默认的admin123,工业总线直接和办公网通着,连个基本的隔离都没有,防火墙买了也是当摆设,规则一年都没更过…这不叫防线,这叫给黑客留大门。
现在的工业网络攻击,早就不是偷数据那套老玩法了
很多人对工业网络攻击的印象还停留在偷设计图、偷商业机密,早变天了。现在的攻击,直接奔着生产来,要你停线,要你开不了工,甚至能直接威胁生产安全。 去年清华大学网络研究院发了一篇最新的研究成果,曝光了一类针对PLC控制系统的新型攻击路径,可以绕过市面上90%的传统防护设备——攻击根本不碰你上层的IT系统,直接从工控协议底层钻进去修改控制参数,你连攻击日志都抓不到。工业PLC控制系统协议漏洞攻击路径演示图
这太可怕了。换个场景想想,如果你是化工厂,控制反应釜温度的参数被黑客改了,是什么后果?如果你是水电站,控制闸门的指令被篡改了,又是什么后果?普通互联网安全,网站崩了大不了重启,工业系统出问题,那是真的会出人命的。
别觉得这都是远在天边的新闻,去年国内已经有至少三起公开报道的勒索攻击,直接导致工厂全面停产,最长的停了快一个星期,那损失,够买三套最好的防护系统了。
不过话说回来,工业网络安全真的比普通互联网安全难太多了。普通IT系统你可以随便打补丁重启,工业生产线能随便停吗?很多厂子的生产线一年三百六十五天转,停一次就是几十万上百万的损失,哪怕知道有漏洞,都不敢随便打补丁。这就是工业网络安全最尴尬的地方。
这是个隐形的卡脖子赛道,我们正在追
这是个隐形的卡脖子赛道,我们正在追
说实话,早十年,国内工业网络安全的核心设备,基本都是国外品牌的天下,从防火墙到入侵检测系统,核心技术都握在别人手里。这几年不管是科研界还是产业界,都在玩命追,也出了不少真东西。
去年中科院信工所团队推出了自主研发的工控入侵检测专用芯片,实际测试下来,误报率比国外主流产品低了32%,吞吐量还翻了一倍,这真的是实打实的突破。还有东南大学团队今年发的研究,针对工业场景小样本异常流量做了专门的小模型,解决了以前通用AI模型误报率高的问题,在国内几家大型钢铁厂测试了半年,误报率降了快80%,已经开始批量落地了。
但问题还是不少。最大的问题还是企业没意识。很多老板一算账,觉得安全是纯投入,看不到直接收益,能省就省。你跟他说做一次安全测评要十万,他觉得你骗他钱,真停线一天,损失就不止十万,这个账怎么就算不明白呢?
还有很多厂商吹概念,什么“全场景防护”,吹得天花乱坠,一到现场,连不同品牌的PLC都适配不了,全是PPT产品,扯淡。
今年国家已经出台了工业网络安全的强制性国家标准,2025年正式实施,以后再不做合规防护,不光要被罚,真出了问题,老板自己要担责任的。
别觉得工业网络安全是离普通人很远的行业,你开的车,你用的电,你吃的药,你住的房子用的钢材水泥,哪一样不是工业生产出来的?链条上任何一个环节出了问题,我们所有人都要受影响。
防患于未然,这话永远没错。别等真出了事,才想起补窟窿,那时候,晚了。