容器化部署技术:从开发到生产,我们踩过的那些坑
三年前帮一家做生鲜的传统电商改部署流程,上线前一天晚上七点,核心开发拍着脑袋说环境不对,本地跑好好的,放测试服务器就是404。半个技术部从家里打车回公司,熬到凌晨三点,最后发现是新员工装PHP的时候差了一个扩展,版本还错了。
那天之后老板拍板,全团队转容器化。
现在回头看,这真是这十年里做的最对的技术决策之一。
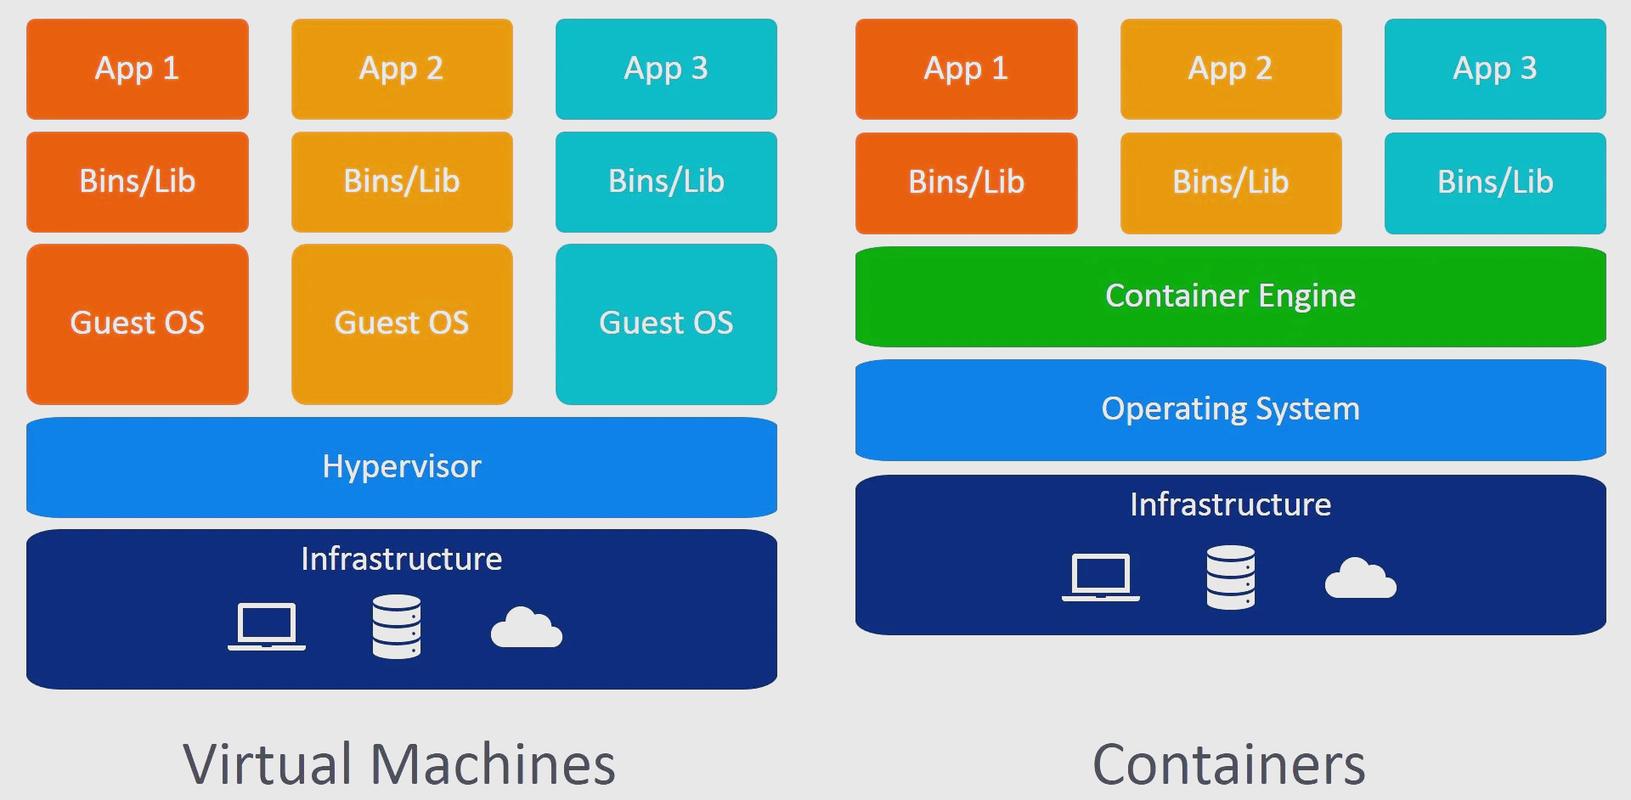 容器与虚拟机架构对比图
说实话,容器化最打动开发的点,就是那句"我的本地跑的好好的",再也不会成为甩锅的理由了。从开发到测试到生产,所有环境用的都是同一个镜像,你开发端是什么样,线上就是什么样,环境不一致的坑,直接彻底解决。
还有资源利用率,原来一台物理机跑三四个虚拟机就卡了,现在跑几十个上百个容器都没问题,能帮公司省一大笔服务器的钱,老板开心,运维也不用天天加机器。
不过话说回来,容器化不是银弹,坑一点都不少。
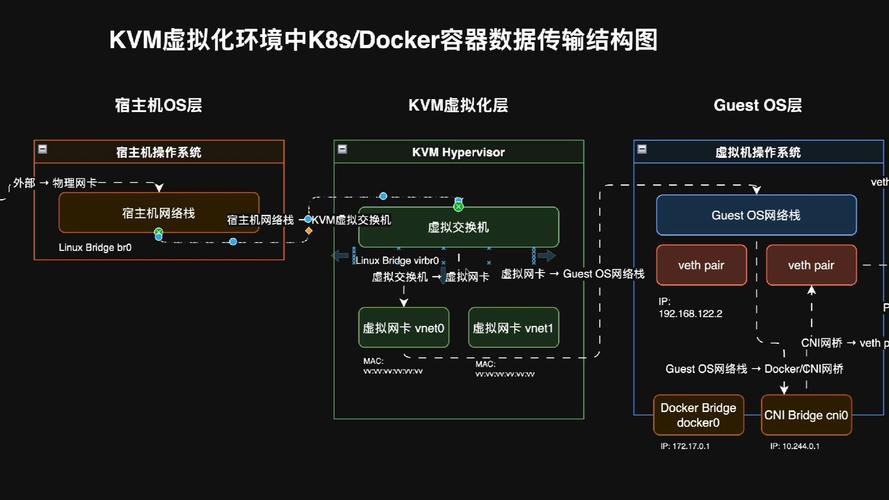 容器化生产环境k8s集群拓扑图
还有资源隔离没做好,一个容器把宿主机的CPU内存全占了,其他容器全部卡死,这种案例我见得太多了。给容器设好资源限制,真的没那么难。
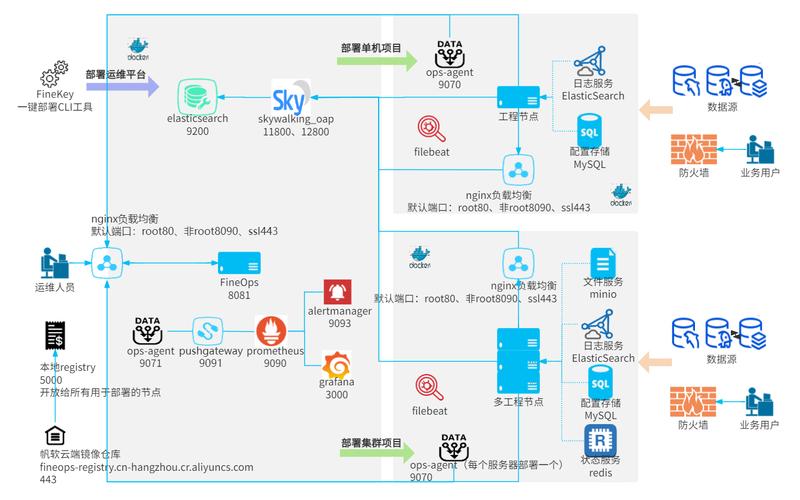 2024年容器化部署技术的新玩法
这两年容器化发展真的很快,很多新东西已经落地了,大部分人还不知道。
第一个就是Serverless容器实例,你不用管集群怎么搭,不用管运维,只要把你的镜像传上去,就能直接运行,按实际使用的资源付费,空闲的时候一分钱都不花。很多做小程序、后端API的初创团队,用这个之后,每月服务器成本从几千降到几百,真的香。
第二个是机密容器,针对敏感数据的,容器运行的时候整个内存都是加密的,宿主机管理员都看不到你容器里的数据,现在金融、政务这些对数据安全要求高的行业,已经在大规模用了,这也是现在的大趋势。
还有wasm轻量容器,比传统容器更轻,启动更快,资源占用更低,现在很多边缘计算的场景,已经开始用wasm容器代替原来的docker容器了,适合边缘节点资源少的场景。
说实话,容器化到今天,早就不是大厂玩的东西了,只要你找对适合自己团队的方案,小团队也能享受到容器化的好处,不用盲目追大厂的架构,适合自己的才是最好的。
哦对了,还有很多人说容器不安全,共享内核会不会容易逃逸?其实这么多年发展下来,主流的容器 runtime 已经把隔离做的很好了,只要你做好配置,普通业务完全够用,不用太担心。
容器化到底比传统部署好在哪
很多新人刚接触的时候会混淆容器和虚拟机,其实本质完全不一样。 传统虚拟机要给每个应用虚拟一整套硬件,再装一个完整的操作系统,光镜像就能占你好几个G的空间,启动一次要等十几分钟,就像你出门出差,要带整个衣柜加书桌,累不死你。 容器走的不是这个路子。容器共享宿主机的内核,只打包应用本身和它需要的依赖配置,没有多余的东西,一般镜像也就几十M,启动就是秒级的。这就像你出差带个行李箱,只装你需要用的东西,轻省太多。容器与虚拟机架构对比图
说实话,容器化最打动开发的点,就是那句"我的本地跑的好好的",再也不会成为甩锅的理由了。从开发到测试到生产,所有环境用的都是同一个镜像,你开发端是什么样,线上就是什么样,环境不一致的坑,直接彻底解决。
还有资源利用率,原来一台物理机跑三四个虚拟机就卡了,现在跑几十个上百个容器都没问题,能帮公司省一大笔服务器的钱,老板开心,运维也不用天天加机器。
不过话说回来,容器化不是银弹,坑一点都不少。
九成团队刚上容器化,都会踩这几个坑
第一个坑,上来就堆复杂架构,为了容器化而容器化。 我上个月见一个创业团队,五个人,做一个ToB的小项目,用户也就几百个,硬要搭高可用k8s集群,找外包花了几万块,还雇了个兼职运维天天调配置,本来一台两千块一月的云服务器就能跑的东西,现在每月成本直接翻四倍,开发每天还要花时间学k8s的各种概念,根本没精力做业务。 第二个坑,镜像安全问题,很多人图方便,直接从公开仓库拉第三方镜像用,连校验都不做。去年我帮一个金融公司查异常流量,最后发现就是他们用的一个公开的nginx镜像里藏了挖矿木马,偷偷跑了大半年,挖走的算力都够买半年服务器了。 第三个坑,不会做镜像优化,一个镜像打几十G,拉取要十分钟,部署一次半小时,完全失去了容器化快的优势。其实只要用对镜像分层构建,把依赖和代码分开层,改代码不用重新下载依赖,再做多阶段构建把编译工具去掉,轻轻松松就能把镜像从几十G压缩到几百M,谁用谁知道。容器化生产环境k8s集群拓扑图
还有资源隔离没做好,一个容器把宿主机的CPU内存全占了,其他容器全部卡死,这种案例我见得太多了。给容器设好资源限制,真的没那么难。
2024年容器化部署技术的新玩法
2024年容器化部署技术的新玩法
这两年容器化发展真的很快,很多新东西已经落地了,大部分人还不知道。
第一个就是Serverless容器实例,你不用管集群怎么搭,不用管运维,只要把你的镜像传上去,就能直接运行,按实际使用的资源付费,空闲的时候一分钱都不花。很多做小程序、后端API的初创团队,用这个之后,每月服务器成本从几千降到几百,真的香。
第二个是机密容器,针对敏感数据的,容器运行的时候整个内存都是加密的,宿主机管理员都看不到你容器里的数据,现在金融、政务这些对数据安全要求高的行业,已经在大规模用了,这也是现在的大趋势。
还有wasm轻量容器,比传统容器更轻,启动更快,资源占用更低,现在很多边缘计算的场景,已经开始用wasm容器代替原来的docker容器了,适合边缘节点资源少的场景。
说实话,容器化到今天,早就不是大厂玩的东西了,只要你找对适合自己团队的方案,小团队也能享受到容器化的好处,不用盲目追大厂的架构,适合自己的才是最好的。
哦对了,还有很多人说容器不安全,共享内核会不会容易逃逸?其实这么多年发展下来,主流的容器 runtime 已经把隔离做的很好了,只要你做好配置,普通业务完全够用,不用太担心。