容器化部署技术:从运维噩梦到效率爆炸的十年进化
十年前帮创业朋友做项目上线,那叫一个惨。本地跑起来顺风顺水,传到服务器上缺依赖、版本不兼容,熬三个通宵改环境的破事,我现在想起来还掉头发。那时候用虚拟机部署,一个镜像十几个G,传都要传半小时,开个机等十分钟,资源被Hypervisor吃掉一大半,纯属浪费。
容器化刚出来的时候,说实话我还觉得这就是换了个马甲的虚拟机,犯不着折腾。直到我第一次把自己写的小工具打包成容器,整个镜像才120多M,传到服务器一秒输完命令,十秒就启动对外提供服务。那一瞬间,我才明白这玩意为什么能火。
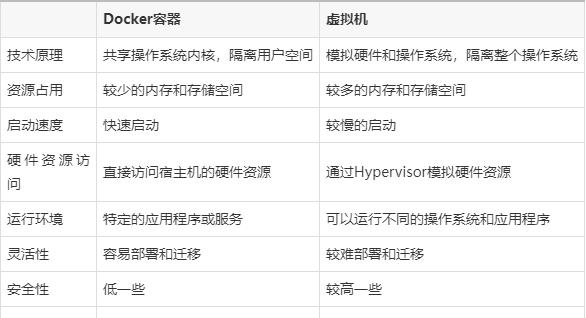 容器与虚拟机资源占用对比图
CNCF去年发布的全球容器产业调查报告,96%的受访企业已经在生产环境或者测试环境用容器,这个渗透率真的吓人。放在七八年前,容器还是极客圈的玩物,现在就连传统行业的IT部门,上新项目都默认用容器化部署了。为啥?成本降得太多了。同样的物理服务器,用容器能跑的服务是虚拟机的两三倍,成本直接砍半,老板能不喜欢吗?
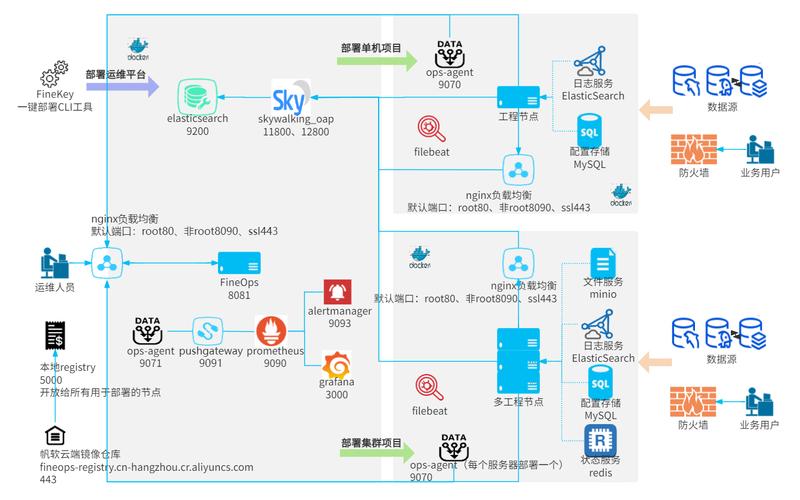 容器化部署常见权限错误配置示意图
不过话说回来,这些坑几乎都是人的问题,不是技术本身的问题。编排工具K8s普及之后,容器的扩缩容、调度都解决了,可又有人开始为了技术而技术。我见过一个十个人不到的创业团队,业务一共才五个微服务,非要搭三台服务器的K8s集群,资源一半都闲置着,每个月花好几万的服务器成本,纯粹交智商税。适合自己的才是最好的,对吧?
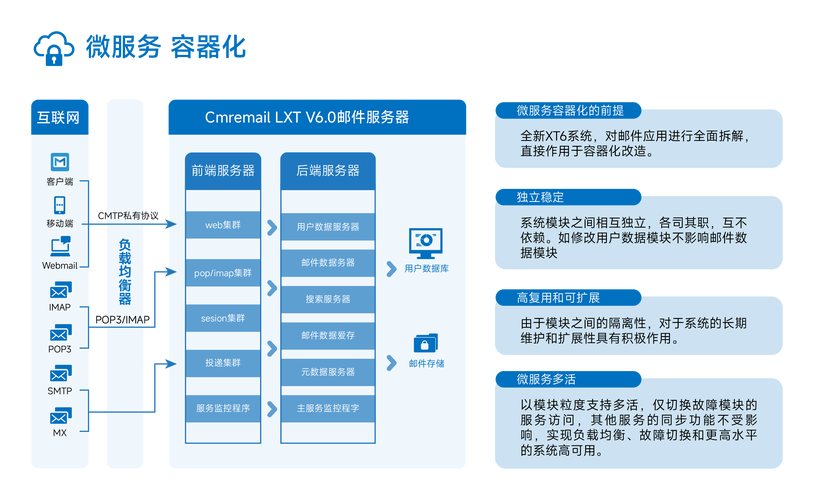 下一代容器化部署技术的新方向
这两年容器化的变化真的快,我每隔半年翻一下行业动态,都能发现新东西。现在最火的两个方向,一个是轻量级Wasm容器,一个是Serverless容器。
Wasm容器我去年亲自试过,整个镜像才几M大小,启动时间是毫秒级的,比传统容器快了几十倍。我当时部署了一个接口服务,启动时间11毫秒,冷启动完全感受不到延迟,放在边缘节点上用太合适了。现在很多CDN厂商都在推边缘Wasm容器,未来很多边缘计算的业务,估计都会往这个方向转。
然后Serverless容器就更爽了,按实际调用量计费,没有流量的时候直接缩到零,一分钱不花。适合那种流量波动特别大的业务,比如做直播抽奖的接口,平时没几个人用,大促的时候突然几万QPS,自动扩容,完事自动缩掉,成本比自己搭集群省80%都不止,现在我身边做创业的朋友,新项目几乎都用Serverless容器部署。
还有一个方向我特别看好,就是容器供应链安全。之前Log4j漏洞爆发的时候,很多企业找了半个月都不知道自己哪个镜像带了有漏洞的依赖,现在SBOM软件物料清单成了容器镜像的标配,每个镜像都把所有依赖列得清清楚楚,哪个组件出了漏洞,几分钟就能定位,不用再瞎找了。
其实容器化从头到尾,核心都不是技术本身,是提升研发效率。以前开发写好代码,扔给运维,运维说环境跑不起来,两边扯一周的皮,现在开发自己把代码打包成容器,直接就能部署,中间省了多少无效沟通?现在很多团队,从代码提交到上线,全程CI/CD容器部署,十来分钟就能搞定,放在十年前想都不敢想。
要是你现在还在为环境不一致折腾,还在为上线熬大夜,真的可以沉下心把容器化流程理清楚,用上了你就知道,再也回不去了。
为什么容器化部署技术成了行业标配
核心就一个:解决了“我的环境能跑,你的环境不能跑”的千古难题。把应用、依赖、配置全部打包进镜像,一处构建,到处运行,不管你是本地笔记本、阿里云服务器还是自家机房的物理机,拉下来就能启动。容器与虚拟机资源占用对比图
CNCF去年发布的全球容器产业调查报告,96%的受访企业已经在生产环境或者测试环境用容器,这个渗透率真的吓人。放在七八年前,容器还是极客圈的玩物,现在就连传统行业的IT部门,上新项目都默认用容器化部署了。为啥?成本降得太多了。同样的物理服务器,用容器能跑的服务是虚拟机的两三倍,成本直接砍半,老板能不喜欢吗?
容器化部署踩过的那些真实坑
别听那些厂商吹得天花乱坠,容器不是银弹,踩坑的人一抓一大把。我见过不少团队,为了赶潮流,把所有服务一股脑塞容器里,结果出问题连日志在哪都找不到,最后又滚回虚拟机部署,白折腾好几个月。 最常见的坑,第一个就是镜像不合理打包导致体积爆炸。很多新手跟着网上的教程写Dockerfile,直接从CentOS基础镜像开始,把整个系统都塞进去,本来一个10M的Java应用,最后镜像搞成七八个G,CI/CD跑一次拉镜像就要半小时,开发体验差到爆炸。 第二个坑就是权限配置错误引发安全漏洞。我去年帮一家做电商的公司做安全排查,发现他们为了方便调试,直接给容器开了root权限,还挂载了宿主机的根目录。这操作,等于把家里银行卡密码写在大门上,随便一个人进来都能拿走所有数据,细思极恐。容器化部署常见权限错误配置示意图
不过话说回来,这些坑几乎都是人的问题,不是技术本身的问题。编排工具K8s普及之后,容器的扩缩容、调度都解决了,可又有人开始为了技术而技术。我见过一个十个人不到的创业团队,业务一共才五个微服务,非要搭三台服务器的K8s集群,资源一半都闲置着,每个月花好几万的服务器成本,纯粹交智商税。适合自己的才是最好的,对吧?
下一代容器化部署技术的新方向
下一代容器化部署技术的新方向
这两年容器化的变化真的快,我每隔半年翻一下行业动态,都能发现新东西。现在最火的两个方向,一个是轻量级Wasm容器,一个是Serverless容器。
Wasm容器我去年亲自试过,整个镜像才几M大小,启动时间是毫秒级的,比传统容器快了几十倍。我当时部署了一个接口服务,启动时间11毫秒,冷启动完全感受不到延迟,放在边缘节点上用太合适了。现在很多CDN厂商都在推边缘Wasm容器,未来很多边缘计算的业务,估计都会往这个方向转。
然后Serverless容器就更爽了,按实际调用量计费,没有流量的时候直接缩到零,一分钱不花。适合那种流量波动特别大的业务,比如做直播抽奖的接口,平时没几个人用,大促的时候突然几万QPS,自动扩容,完事自动缩掉,成本比自己搭集群省80%都不止,现在我身边做创业的朋友,新项目几乎都用Serverless容器部署。
还有一个方向我特别看好,就是容器供应链安全。之前Log4j漏洞爆发的时候,很多企业找了半个月都不知道自己哪个镜像带了有漏洞的依赖,现在SBOM软件物料清单成了容器镜像的标配,每个镜像都把所有依赖列得清清楚楚,哪个组件出了漏洞,几分钟就能定位,不用再瞎找了。
其实容器化从头到尾,核心都不是技术本身,是提升研发效率。以前开发写好代码,扔给运维,运维说环境跑不起来,两边扯一周的皮,现在开发自己把代码打包成容器,直接就能部署,中间省了多少无效沟通?现在很多团队,从代码提交到上线,全程CI/CD容器部署,十来分钟就能搞定,放在十年前想都不敢想。
要是你现在还在为环境不一致折腾,还在为上线熬大夜,真的可以沉下心把容器化流程理清楚,用上了你就知道,再也回不去了。