数据安全保护:一次事故让我彻夜难眠,这些教训必须说
上周五晚上十一点,手机像疯了似的狂震。客户的数据被拖库了。
说实话,从业这十年,我从来没想过“数据安全保护”这六个字能让我彻夜失眠。那感觉,就像自家金库门被人用牙签撬开,关键还是从我负责的系统进去的。赔钱,道歉,公关危机,一套流程走完,我把自己关在办公室里,把这十年的论文、报告、事故案例全翻了个底朝天。今天掏心窝子聊几个真正有用的想法。不是因为我是专家,而是因为我刚当了一回受害者。
数据安全保护不是装个防火墙就完事
前几年大家聊安全,开口闭口就是防火墙、入侵检测,好像装上就能高枕无忧。结果呢?看看SolarWinds那事,攻击者通过一个更新包,直接混进了几千家企业的内网。防火墙防得住吗?人家用的是正当的信任关系。
科研界其实早就看明白了。NIST前年发了份零信任架构指南,核心就一句话:永远不要信任任何请求,不管它来自公司内部还是外部。每访问一个资源,都要认证、授权、加密一次。听起来很累?但确实能挡住大部分横向移动的攻击。谷歌的BeyondCorp就是这套思路,人家内部员工连VPN都不用,但每个请求都要过一遍策略检查。
不过话说回来,零信任不是买套产品就能落地。它需要企业把资产梳理清楚,把访问路径全部可视化。我见过不少企业,连自己有多少数据库都不清楚,谈何保护?还有那些历史遗留的老系统,根本翻不了账。所以第一步往往是先做资产地图,听起来简单,做起来一堆杂事。
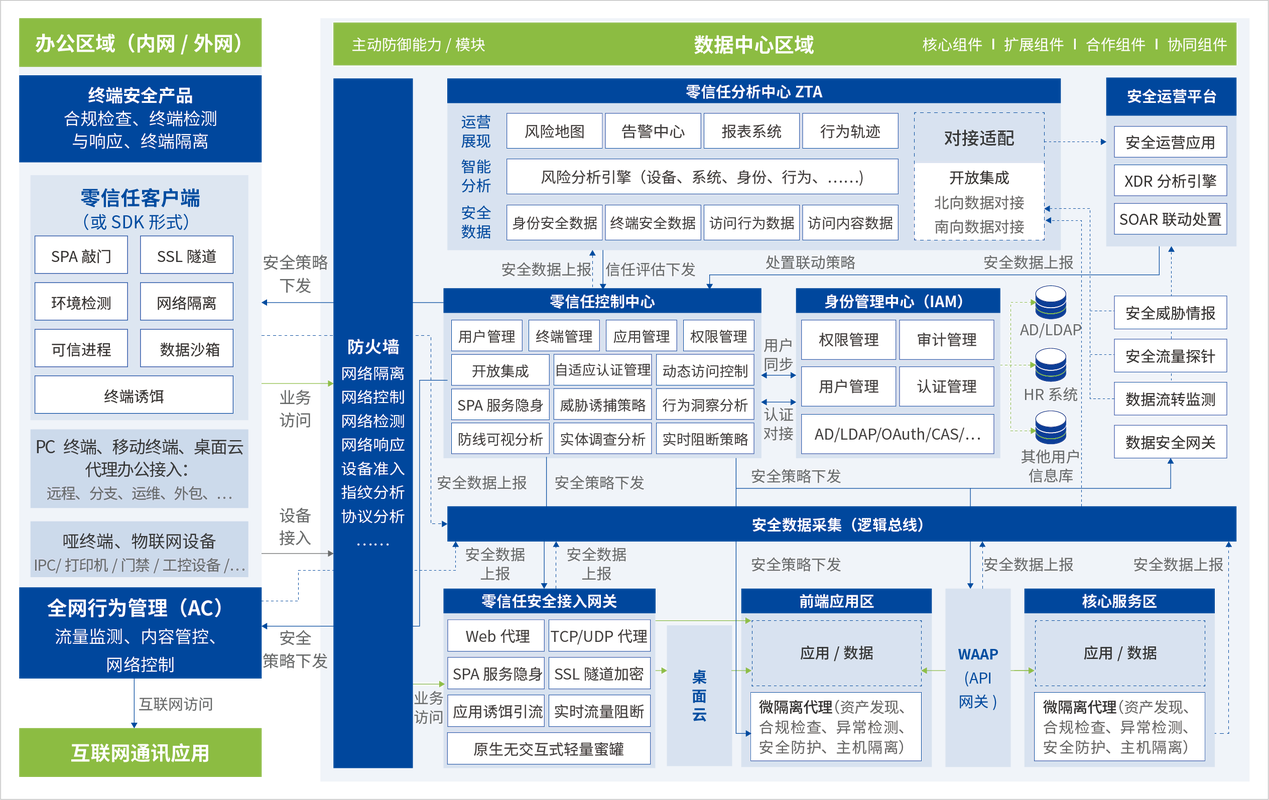 企业数据安全零信任架构分层示意图
另外,别忽视供应链。你安全做得再好,敌人的突破口可能是你的供应商。现在很多大厂都在搞软件供应链安全,但中小企业管不了那么多。只能建议,重要的系统别用冷门第三方库,至少保持更新。
加密是最后一道防线,但别用错方式
很多客户跟我说:“我们数据加密了。”结果我一看,就是把整个数据库加了个透明加密层。可一旦拿到数据库权限,明文照样被拖走。真正的安全,应该是字段级加密——比如手机号、身份证号,单独加密。这样就算数据被拖走,攻击者也拿到一堆乱码,没法拿去诈骗。
但字段级加密有个头疼的问题:性能。你给每个字段都加密,查询速度直接掉两个数量级。于是学界那些大牛们开始在可搜索加密和同态加密上较劲。微软和IBM都整出了原型方案,虽然计算量还是大得吓人,但至少方向是对的。加密粒度越细,安全系数越高,前提是你能接受性能损耗。
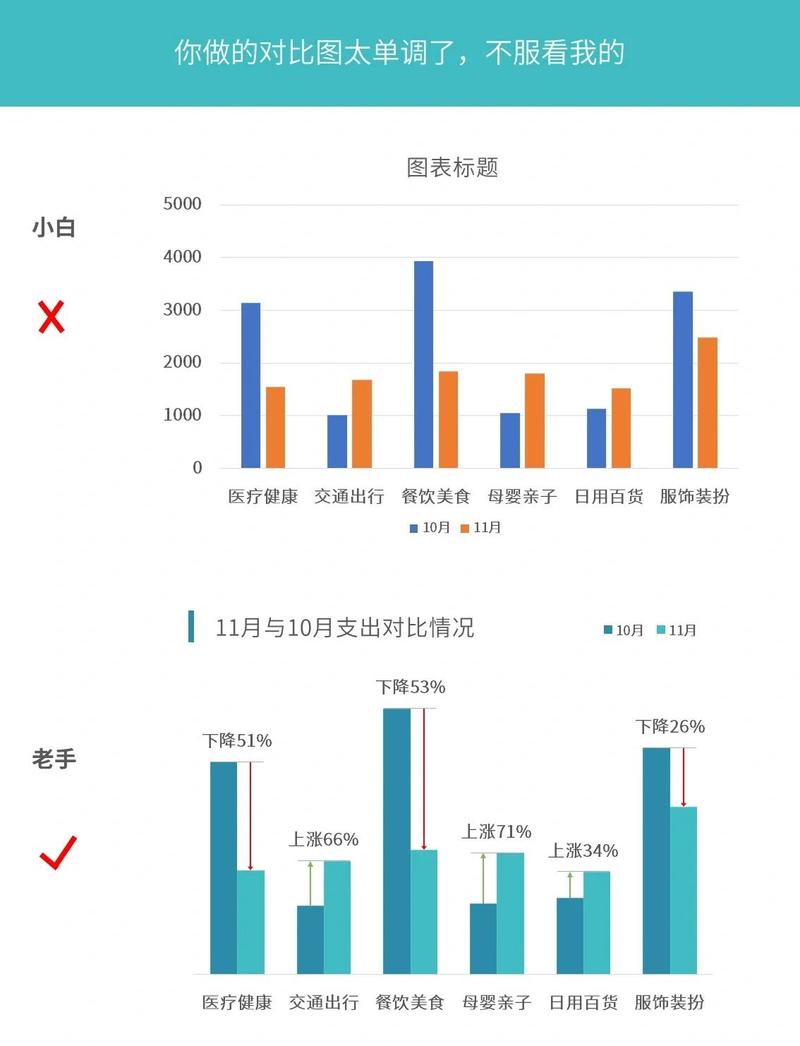 字段级加密与性能损耗对比图
还有一个坑:密钥管理。密钥别和数据库放一起,最好用独立的KMS。也别把密钥写进代码里,我见过有人直接写在运维脚本里,还推到了GitHub上。那画面,简直了。建议用云厂商的KMS,或者至少用Vault这类开源工具,轮换机制要开起来。
当然,加密不是万能药。如果应用本身有SQL注入,你加密了也没用。所以加密必须跟其他安全措施配合,比如参数化查询、WAF。
人的因素,永远是最大的漏洞
 人的因素,永远是最大的漏洞
技术搞到位了,安全就完了?太天真。根据Verizon的数据泄露报告,超过80%的泄露跟人为因素有关。社会工程学,一个电话就能要到你的密码,你信不信?
我有个朋友公司,因为HR收到的简历里带了个恶意宏,结果整个HR系统沦陷。后来一查,攻击者就靠那个宏,在内网装了个远控。所以定期给员工做安全培训,比买任何安全设备都值。
不过别搞那种念PPT式的培训,没用。得用真实案例,甚至企业内部钓鱼演练。我们当时就让IT同事给全员发钓鱼邮件,邮件标题是“第三季度绩效评估结果”,结果有个部门全员中招,密码全被收集了。那以后,再没人敢随便点链接了。
还有内部威胁。别以为都是外人来偷,有时候离职员工带着情绪就能搞你一把。所以权限管理要遵循最小权限原则,离职必须马上销号。
话说回来,安全是一个持续的过程
 话说回来,安全是一个持续的过程
写了这么多,其实最想说的是,数据安全保护没有一劳永逸的解决方案。攻击者永远在进化,防御者只能跑得更快。建立一套持续监控和应急响应机制,可能比追求一步到位更现实。日志全量留存、异常行为分析、定期渗透测试——这些繁琐的活,才是真正让数据安心睡觉的保障。
另外,合规也是个大头。GDPR罚起来是营收的4%,咱们自己的数据安全法和个人信息保护法也不是闹着玩的。别等被罚了才后悔。
好了,今天就叨叨这些。如果你也在这个圈子里摸爬滚打,欢迎来评论区吐槽你遇到过的最离谱数据泄露方式。哪怕是把自己锁在机房的事,也可以说。