工业网络安全,为什么我们总在裸奔?
上个月某车企的产线停了三天。不是设备故障,是勒索软件。听着像电影?可惜这是真事。我盯着屏幕上那串攻击时间线,心里拔凉拔凉的——黑客从内网一个工位机跳进控制网,再横向打到PLC,前后不到二十分钟。
这年头谈工业网络安全,没人敢说小事。但说实话,大部分工厂的安全建设还停留在‘买几台防火墙’的阶段。今天想聊点干的,希望能给同行提个醒。别扯那些高大上的名词,先从人和设备说起。
先搞懂:工控系统不是你家电脑
很多人以为加了防火墙就安全了,但OT(操作技术)环境跟IT完全是两个物种。IT讲究机密性第一,OT讲究可用性第一。产线上的PLC不能随便重启,更不能乱打补丁——你一个补丁打进去,可能整个流水线节奏就乱了。这逻辑差异,决定了你不能把企业办公网那套安全方案直接搬过来。
举个例子,你家里的电脑蓝屏了,重启就行。可一台组态软件控制系统死机呢?那就不是重启这么简单了。更重要的是,很多工控系统至今还在跑Windows XP,甚至DOS都有。这种系统上的漏洞,你以为打个补丁就完事了?补丁供应商早就不维护了。
当年震网病毒利用的就是西门子S7 PLC通信协议的漏洞。它让伊朗的离心机转速无缘无故地失控,现场工程师还查不出原因。你想想,那场景多吓人。快二十年了,现在不少工厂的PLC固件还是老版本,连最基础的加密通讯都没有。
更要命的是,资产梳理常常是一团乱麻。我问过几个工厂的信息主管,你们厂里有多少联网设备?他们大多只能报个大概。设备台账不齐全,跑什么协议,谁在什么地方接入,全凭经验。这简直像开车不系安全带。
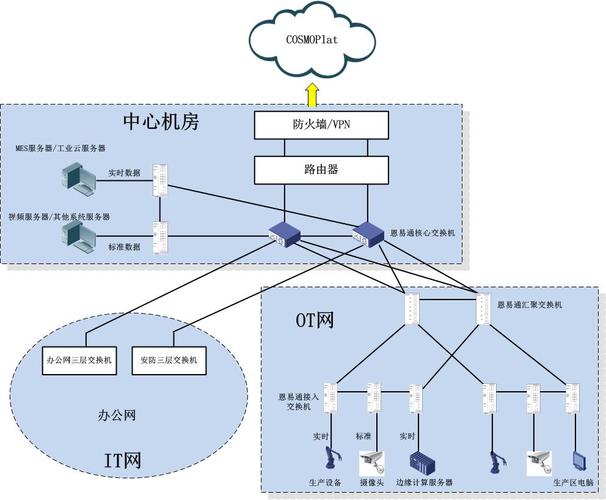 工业控制网络OT与IT融合示意图
所以做工业安全,第一步不是上设备,而是先搞清楚自己家底。资产盘点做不清楚,后面一切都是空谈。哪怕你花几个亿买顶级安全设备,也是瞎子摸象。
零信任在OT里怎么落地?别硬套
 零信任在OT里怎么落地?别硬套
零信任这几年火得不行,但你要是拿IT那套“永不信任,始终验证”的逻辑硬套OT,恭喜你,你会把产线搞瘫。为什么?因为很多老工业协议天生就不支持双向认证。
比如Modbus TCP,明文传输,没有任何身份鉴权机制。你要是严格遵循零信任,每个包都得验证一遍,那设备之间根本没法通信。这就是典型的‘理论与现实脱节’。
那是不是零信任就没用了?也不是。我的思路是:先做网络分段,把办公网和工控网从物理或逻辑上隔开。这比什么都管用。别忘了,很多攻击都是先通过钓鱼邮件打进办公网,再横向移动溜进OT。你在边界设一道细腻的访问控制,就能挡掉一大半攻击。
再深一点,可以在关键设备前部署工业防火墙,基于工控协议做深度报文检测。比如识别Modbus功能码,把非法的读写请求拦下来。这活儿不花哨,但管用。别整天盯着那些AI驱动的预测性防护,基础的分段和规则做好了,比什么都实在。
漏洞和不安全的协议,老生常谈但还要讲
前些天看一份报告,某半导体工厂的SCADA系统存在十几个高危漏洞,网络架构上直接把控制器暴露在了办公网段,连最基本的VLAN隔离都没有。真是服了。很多企业把安全预算花在搞态势感知大屏上,屏幕做得酷炫,实际上连最基础的漏洞管理都没做好。
讲个实在的:ICS-CERT每年公布的工控漏洞数量几百个,你覆盖了哪几个?CVE编号看都看不过来。更讽刺的是,很多工控设备厂商的补丁包不仅发布滞后,还要绑定维保合同才能下载。有些老设备早已停止维护,漏洞就是明摆着。
所以别迷信那些花里胡哨的高级防护。先把资产清单做出来,把漏洞按风险排序,该补的补,该隔离的隔离,该报废的报废。你连这些基本功都不做,以后被人打穿了,可真怨不了别人。
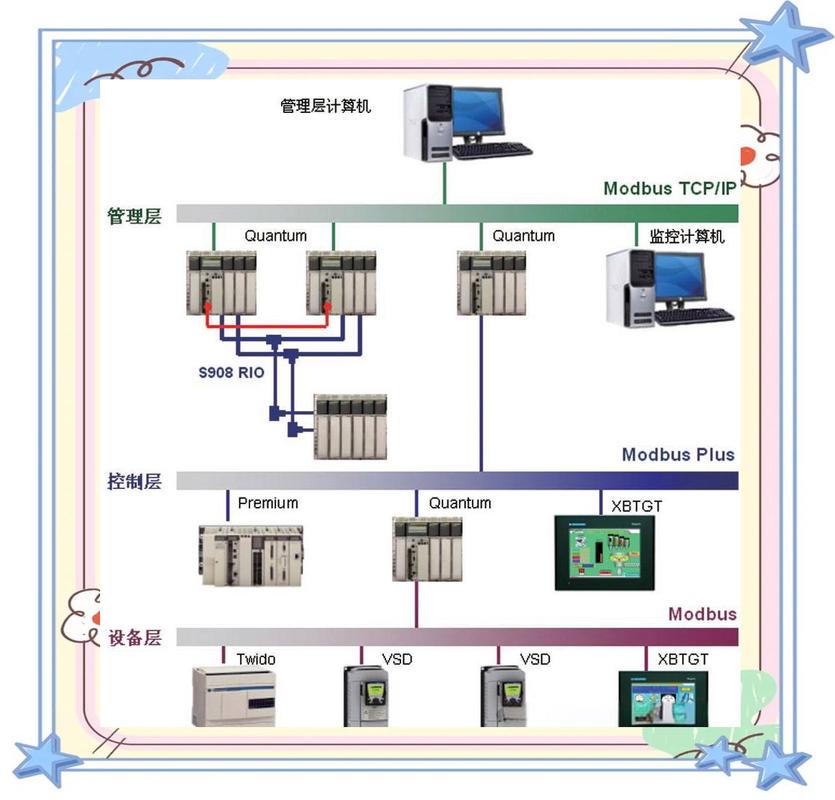 工控防火墙Modbus协议深度检测示意图
还有一个容易被忽略的点:工业协议的脆弱性分析。很多PLC用私有协议,文档也不公开,安全人员只能黑盒逆向。这导致很多未知漏洞压根没人发现。所以你要么买第三方安全公司的漏洞研究服务,要么自己建团队,反正不能放着不管。
人是最大的漏洞,也是唯一的希望
 人是最大的漏洞,也是唯一的希望
最后聊点大家都头疼的。安全工程师在工厂里往往是最不受欢迎的角色——你限制操作,改流程,断网,工人觉得你没事找事。但你知道吗,大量产线事故的起因就是工人点了一封钓鱼邮件。培训?培训太无聊了,根本没人听。
我见过一个厂,门口保安就一台电脑,既当门禁管理又连外网,结果被人拿下当跳板。你能说不投入吗?人家连安全意识都没有。其实安全文化的建立不是靠一两次讲座,而是靠把安全嵌入日常操作——比如每次发布前必须评审,每次改动必须走变更流程。
我刚入行的时候,跟着老师傅去现场,他一句话让我记到现在:安全不是防黑客,是防‘人心’。
再说说人才问题。懂IT安全的人一大堆,懂工控协议又懂网络安全的人,简直凤毛麟角。我们公司招人,要求懂Modbus、这那的,HR都疯了。所以很多时候,安全团队只能靠自己摸索。这也是工业网络安全最大的痛。
其实工业网络安全并没有那么玄乎,只要你别把IT那套生搬硬套,踏踏实实从基础做起,至少能防住80%的土炮攻击。你要非跟人家APTs较劲,也得先保证自己不是个筛子。
行了,今天就掰扯到这儿。下次再聊的时候,希望你的产线还活着。