信号灯全灭的那三秒,谁替列车做决定?——轨道信号里的保障性技术
凌晨一点半,南京安德门附近的地铁站安静得能听见风从通道里钻出来。我跟着检修班组下到信号设备房,门一开,一股热烘烘的机柜味扑过来。师傅指着联锁机柜说:别嫌它吵,这排灯要是乱闪,明天早高峰就得靠人挥旗子。
这话不玄。城市轨道交通里,列车跑得快不快是一回事,信号系统能不能在故障面前守住底线,是另一回事。保障性技术,说的就是这个。
说白了,它不是让设备永远不坏。它更像给系统装了一套“坏了也别闯祸”的筋骨。
刚入行的人容易把它跟可靠性混一起。可靠性关心坏不坏;保障性关心坏了以后怎么收场。两件事,差得挺远。
设备会坏,这话得先认
地铁信号系统里,CBTC,也就是基于通信的列车控制,负责让列车知道自己在哪、前面能不能走。联锁呢,管道岔和信号机的逻辑锁,像路口那个不让两列车抢道的死心眼门卫。
这些设备会坏吗?会。电源会抖,板卡会老,通信会断,道岔会卡。雨天、雷击、粉尘、老鼠咬线,哪个都不新鲜。
所以保障性技术里有个很硬的思路:故障导向安全。名字拗口,意思不复杂——一旦系统失去把握,就让它往停车、锁闭、降速这些保守方向倒。信号机灭灯,列车按停车处理;道岔失去表示,进路锁死;通信中断,降级运行。你可以嫌它慢,但它不赌。
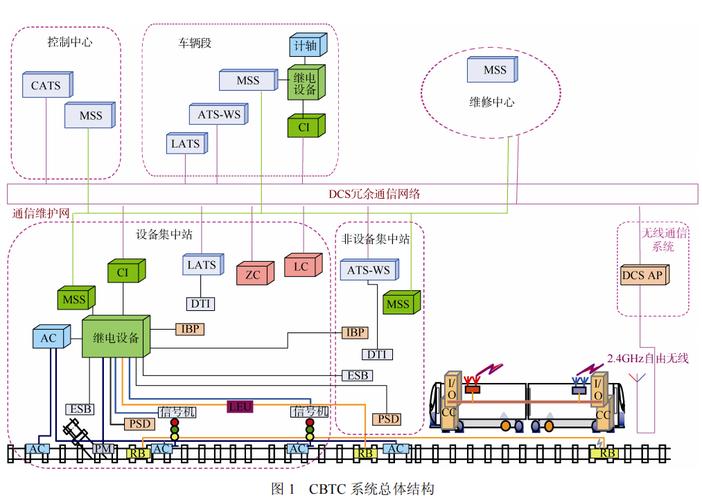 城市轨道交通CBTC信号系统故障导向安全架构图
我在设备房见过一次切换测试。主系拔掉,备系接上,机柜里咔哒一声,屏幕上的状态位跳了。师傅盯着日志说,别光看它切过去,得看切过去以后有没有偷偷丢数据。这句话我记了很久。
保障性技术的核心不是消灭故障,而是把故障的后果压到可接受范围。这个“可接受”不是拍脑袋,是靠冗余、表决、诊断、隔离、降级预案一层层垫出来的。
冗余不是多买一台机器
很多人一听保障性技术,脑子里就蹦出“双机热备”。对,也不全对。
双机热备像两个人同时值班,一个打瞌睡,另一个还能按按钮。二取二呢,像两个会计对账,数字对不上就不放行。三取二更像三个人投票,坏一个还能靠另外两个做决定。听着挺稳,对吧?
可现场最容易翻车的地方,恰恰是“多买一台机器”这种理解。
两台设备如果共用一路电源、共用一套软件版本、共用同一批电容,雷击一来,哥俩一起倒。这叫共因失效。冗余看起来有,独立性没有。保障性技术要管的,是电源分开、通道分开、时钟同步、故障隔离,甚至软件版本别把同一个缺陷复制两遍。
 轨道交通信号联锁系统双机热备结构示意图
还有个误区:装了冗余就等于安全。真不是。冗余只解决随机硬件故障,解决不了共因失效和系统性缺陷。软件逻辑写错,三套冗余一起错;需求漏了一条,表决器投得再整齐也白搭。
所以测试里会有故障注入:拔板卡、断通信、灌错误码、模拟电源跌落。不是为了折腾设备,是为了看它坏了以后会不会装没事。装没事,才吓人。
降级运行,才是真功夫
保障性技术用在哪?地铁只是其中一个切口。发电厂的安全仪表系统、化工联锁、医院备电、航空飞控,骨子里都在回答同一个问题:坏了以后,系统怎么体面地退。
回到地铁。CBTC降级到后备模式,联锁接管进路,调度员人工确认,司机按限速跑。这一套不是写在PPT里就完了,得靠夜间天窗期一遍遍演练。备件库有没有那块老板卡?检修窗口够不够做切换试验?值班人员记不记得降级后的操作顺序?这些事,图纸上不画,现场全要命。
有次跟班,师傅让我看一摞检修记录。字迹潦草,但每一页都写着测试条件、环境温度、切换结果。我问他,这么细有必要吗。他回我一句:保障性技术的边界,往往不在图纸上,而在检修窗口、备件库和人的手里。
 南京地铁夜间信号设备检修场景
这话有点糙,理不糙。保障性技术不是买来的一个盒子,它是一套过程能力。设计、制造、安装、维护、演练、复盘,哪一环松了,底线就往下掉。
局限也明摆着。冗余越多,成本越高,维护越复杂;诊断越敏感,误报警越多,久了人就容易不信它;软件升级和供应链环节还会带来新的攻击面。保障性技术能压风险,不能把风险清零。
所以别把它当保险箱。它更像夜里的那盏检修灯,不负责让列车飞驰,只负责在别人看不见的时候,把该锁的锁住,该停的停住。
灯灭不可怕。可怕的是没人知道灯为什么灭。