同态加密:藏在密文里的计算魔法,正在改写数据安全规则
上个月和做隐私计算的老朋友喝夜酒,他拍着木桌子喊,现在搞数据安全的,都在等同态加密规模化,谁先跑通落地谁吃最大那块肉。我那时候还半信半疑,直到翻完OpenAI今年发的那篇用同态加密做大模型隐私推理的预印本,才反应过来——这东西真不是实验室里摆了几十年的花瓶了。
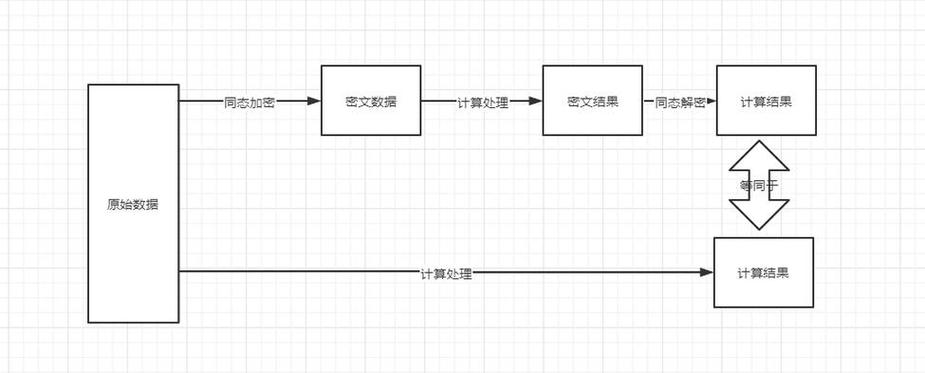 同态加密与传统加密流程对比图
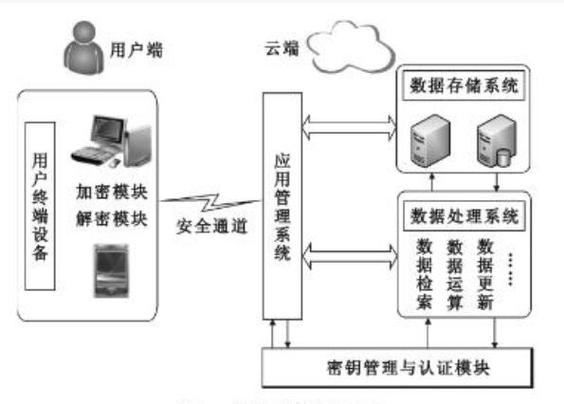 全同态加密支持大模型云端隐私推理流程示意图
 大规模商用,还差最后一道坎要跨
别听网上那帮炒概念的吹,说同态加密能解决所有数据安全问题,那都是瞎扯。现在要规模化商用,还有两个绕不开的问题。
第一个就是成本和速度,哪怕现在最快的优化方案,做大规模运算还是比明文计算慢几十上百倍。小数据量的场景,比如做个征信查询、单笔反欺诈,那没问题,成本压得住。要是做千万级数据的全量模型训练,成本还是高到一般企业扛不住,没人愿意花这个钱。
第二个就是行业标准没统一。现在不同厂商用的是不同的技术路线,参数、接口都不统一,跨机构跨平台对接的时候,麻烦得要死,要做很多额外的适配工作,这点也拖了落地的后腿。
不过话说回来,技术迭代的速度真的远超大部分人的预期。去年我还听到不少专家说同态加密规模化至少还要十年,今年就已经有多家银行在用同态加密做跨机构联合反欺诈的测试,反馈效果还不错,成本已经降到了可以接受的范围。
现在圈里最火的方向是部分同态加密结合大场景,就是不需要全量数据都加密,只加密敏感的核心数据,公开部分走明文,速度一下子就提上来了,成本直接降了好几倍,这个思路已经验证走通了,不少厂商已经在做产品化了。
我个人是挺看好同态加密未来五年的落地的,尤其是金融、医疗、政务这几个对数据安全要求极高的行业,这真的是刚需。你想啊,以后你拿着自己的全量医疗数据找AI问诊,不用暴露任何隐私给AI服务商,对方直接在密文上给你出诊断报告,多安心?金融机构跨城市做联合风控,不用把用户数据传来传去,直接就能完成计算,既符合合规要求,又解决了实际问题。
这两年技术圈刮了太多风口,好多概念炒完一轮就没影了,但同态加密不一样。它从出生开始就奔着解决一个核心痛点去的——数据要能用,又不能露,这个需求只会越来越多,不会消失。
等着看吧,再过两三年,说不定你手机里的云存储、移动支付,已经偷偷用上同态加密了,只是你没感觉到而已。
说人话,同态加密就是能直接在密文上做计算
普通人对加密的认知是什么?就是把你要保护的数据锁进带锁的箱子。要想用这个数据做计算、做分析,必须先开箱拿出明文才行。 这就是最大的漏洞。 你把敏感数据传给第三方处理,敢把明文直接给出去吗?不管是个人的医疗病历,还是企业的风控数据,没人敢。之前的所有加密方案,几乎都绕不开“要用就必须解密”这个死循环。 同态加密直接把这个循环破了。你不用把明文给任何人,对方直接在加密后的密文上做任意运算,算完结果把密文发回给你,你解密之后得到的结果,和你拿明文算出来的结果完全一致。 是不是像魔法?对,早三十年它真的就是只存在于论文里的魔法。1978年就有学者提出了同态加密的概念,之后几十年一直没什么突破,最多只能支持单一种类的计算,要么算加法不能算乘法,根本满足不了实际需求。直到2009年斯坦福的博士生Gentry,才拿出了第一个可实现的全同态加密方案,靠着这篇论文直接拿了ACM的大奖,现在整个圈没人不知道这个名字。 那时候的方案慢到什么程度?算个简单的整数加法都要耗掉好几秒。别说处理现在的百万级数据集,存都费劲。说白了就是只能证明这个方向能走,根本用不了。同态加密与传统加密流程对比图
为什么最近几年同态加密突然成了香饽饽
说实话,要不是大起来和合规要求越来越严,同态加密可能还得在实验室躺个十年八年。 你想啊,现在所有数据都往云端跑,你找大模型做医疗问诊,要把完整的病历输进去;企业找第三方做风控建模,要把用户数据传过去,合规要求明文不能出域,需求又要求必须算,怎么办?之前隐私计算圈用的最多的是联邦学习和安全多方计算,要么会损失精度,要么通信成本高得离谱,碰到大模型这种参数规模,根本扛不住。 《个人信息保护法》落地之后,“数据可用不可见”已经不是可选项,是硬要求。同态加密刚好完美命中这个需求,不需要数据出域,就能完成计算,安全性比其他方案都高。 还有就是硬件性能的提升,真的给同态加密帮了大忙。摩尔定律虽然放缓,但是专用加速芯片出来之后,同态加密的计算速度比十年前快了几十万倍都不止。去年微软研究院出的测试结果,跑一个7亿参数的大模型推理,全程用同态加密保护,延迟也就几秒钟,放在五年前,这想都不敢想。 国内这边,现在头部的科技公司都已经把同态加密放到了核心产品路线,蚂蚁、华为都推出了开源的同态加密工具库,去年不少政务和金融的信创项目招标里,我都看到明确要求供应商要具备同态加密能力,这就是从理论走向落地最明显的信号。全同态加密支持大模型云端隐私推理流程示意图
大规模商用,还差最后一道坎要跨
大规模商用,还差最后一道坎要跨
别听网上那帮炒概念的吹,说同态加密能解决所有数据安全问题,那都是瞎扯。现在要规模化商用,还有两个绕不开的问题。
第一个就是成本和速度,哪怕现在最快的优化方案,做大规模运算还是比明文计算慢几十上百倍。小数据量的场景,比如做个征信查询、单笔反欺诈,那没问题,成本压得住。要是做千万级数据的全量模型训练,成本还是高到一般企业扛不住,没人愿意花这个钱。
第二个就是行业标准没统一。现在不同厂商用的是不同的技术路线,参数、接口都不统一,跨机构跨平台对接的时候,麻烦得要死,要做很多额外的适配工作,这点也拖了落地的后腿。
不过话说回来,技术迭代的速度真的远超大部分人的预期。去年我还听到不少专家说同态加密规模化至少还要十年,今年就已经有多家银行在用同态加密做跨机构联合反欺诈的测试,反馈效果还不错,成本已经降到了可以接受的范围。
现在圈里最火的方向是部分同态加密结合大场景,就是不需要全量数据都加密,只加密敏感的核心数据,公开部分走明文,速度一下子就提上来了,成本直接降了好几倍,这个思路已经验证走通了,不少厂商已经在做产品化了。
我个人是挺看好同态加密未来五年的落地的,尤其是金融、医疗、政务这几个对数据安全要求极高的行业,这真的是刚需。你想啊,以后你拿着自己的全量医疗数据找AI问诊,不用暴露任何隐私给AI服务商,对方直接在密文上给你出诊断报告,多安心?金融机构跨城市做联合风控,不用把用户数据传来传去,直接就能完成计算,既符合合规要求,又解决了实际问题。
这两年技术圈刮了太多风口,好多概念炒完一轮就没影了,但同态加密不一样。它从出生开始就奔着解决一个核心痛点去的——数据要能用,又不能露,这个需求只会越来越多,不会消失。
等着看吧,再过两三年,说不定你手机里的云存储、移动支付,已经偷偷用上同态加密了,只是你没感觉到而已。