容器化部署技术:从踩坑到落地的真实经验
去年帮一家做线下零售SaaS的朋友迁架构,听完他们的吐槽我差点笑出声。开发说我本地跑的好好的,到线上怎么就报错。运维天天熬夜给不同项目补依赖漏洞,一个月坏三块硬盘。上线一次要打包传文件搭环境,大半夜等着出问题回滚。
谁没经历过?
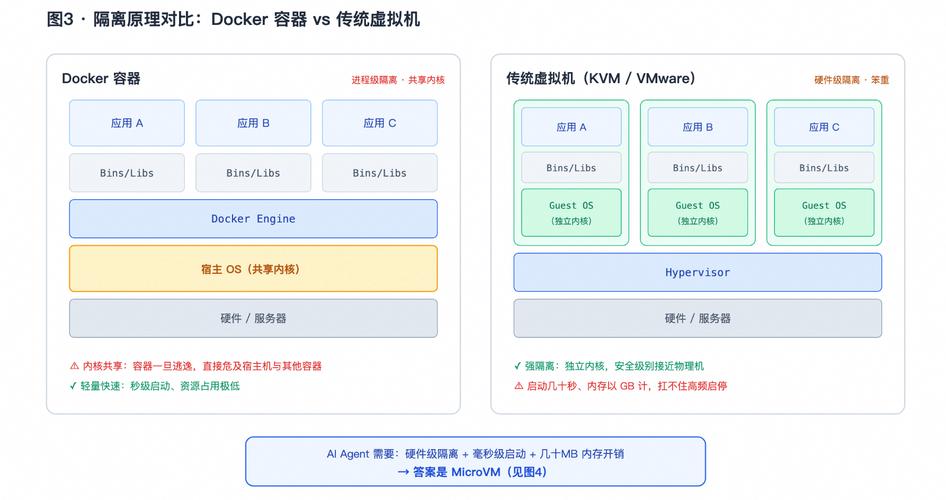 传统虚机与容器化部署资源对比图
很多人刚接触容器,以为就是个缩小版虚机。其实根本不是那回事。容器是进程级隔离,靠内核的Namespace和Cgroup做隔离和限制,不用模拟一整台硬件,所以启动能到秒级,资源损耗不到5%,对比虚机百分之十几的损耗,同样的硬件能多跑两三倍的业务,这成本省下来是真金白银。
说实话,最早很多公司上容器,就是奔着省钱来的,我见过某区域连锁电商,原来四十台虚机跑业务,容器化之后砍到十八台,每年光服务器租金省快一百万,这不香吗?
不过,刚上手的时候谁没踩过坑,把容器当虚机用,啥都往镜像里塞,最后启动慢得像蜗牛,还不如不用原来的方案。
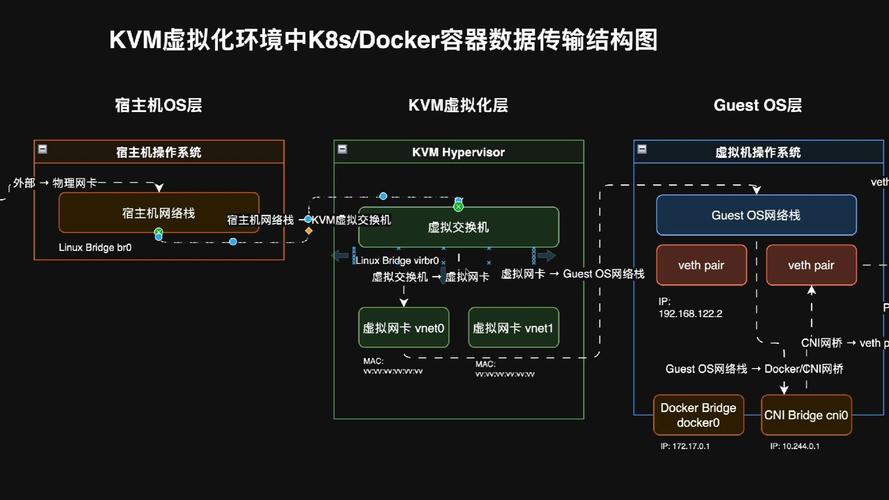 k8s集群容器化部署架构拓扑图
去年帮一个做网红带货直播工具的创业公司做方案,他们平时流量没多少,一到直播点流量翻一百倍,原来用虚机弹性伸缩,十分钟才能扩好,经常活动刚开始就把服务器冲垮。后来换成弹性容器部署,三十秒就能扩容出上百个实例,高峰过了自动销毁,每个月的基础设施成本直接降了七成。
不过话说回来,不是所有团队都要追新。小团队三五个人,就两三个服务,硬上全套k8s,那纯属给自己找不痛快。买一台云服务器,用docker-compose跑起来,稳定又好维护,成本几乎可以忽略,非要招个k8s专家,每个月开好几万工资,业务还没盈利先把钱造完了,这不是傻吗?
现在很多人鼓吹容器化必须上k8s,必须搞服务网格,全是忽悠人的贩卖焦虑,适合自己规模的才对。
 容器化落地最容易踩的隐形坑,都是踩出来的教训
第一个坑就是镜像臃肿不堪。很多新手做镜像,直接把整个CentOS基础镜像搬进来,再装一堆没用的依赖,最后一个镜像好几个G,拉取就要十来分钟,本来容器就是要快,这下好了,还不如原来的部署。正确的玩法是用alpine或者distroless这种极简基础镜像,只装你应用需要的依赖,最后一个镜像几十M,拉取启动几秒钟搞定,体验差一个量级。
第二个坑就是日志不做持久化。很多人不知道容器重启之后,容器层的文件都会被清掉,日志也跟着没了,出了问题要查日志,啥都找不到,只能干瞪眼。正确的做法要么把日志挂载到宿主机,要么直接把日志输出到stdout交给统一的日志收集服务,不管容器怎么删怎么重启,日志都在。
第三个坑就是不配资源配额。很多人部署容器,不给CPU内存限制,某个业务出bug跑了死循环,直接把整个节点的资源全吃光,整个节点上所有容器跟着崩盘,全集群出问题。我亲眼见过一家公司大年三十出这种事,运维爬起来连VPN抢修,冻得手都抖,修到天亮才好,大过年的骂了三天街。
还有就是容器安全的问题,现在很多公共镜像带未知漏洞,你直接拿来用,上线之后被人入侵,哭都没地方哭,现在免费工具比如Trivy,构建镜像的时候自动扫漏洞,有高危漏洞直接不让上线,花不了一分钟,买个安心不好吗?
最近看CNCF刚出的2024年行业调查报告,超过八成的生产环境已经在跑容器化部署了,比2019年翻了三倍还多,原来对容器化持观望态度的传统行业,现在也在慢慢迁,核心还是那点,效率提上去,成本降下来,开发不用再喊“我本地没问题”,运维不用天天熬夜搭环境,出问题回滚一分钟的事,谁用谁知道。
不要为了跟风上技术,适合自己的才是最好的。
容器化部署技术到底解决了什么老问题
原来搞部署,要么物理机直接装,所有应用抢资源,一个崩全跪。要么上虚机,每个虚机装一整套操作系统,一个虚机几百M内存给了系统,应用没跑多少资源先没了。启动一个虚机要好几分钟,扩缩容等的花都谢了。传统虚机与容器化部署资源对比图
很多人刚接触容器,以为就是个缩小版虚机。其实根本不是那回事。容器是进程级隔离,靠内核的Namespace和Cgroup做隔离和限制,不用模拟一整台硬件,所以启动能到秒级,资源损耗不到5%,对比虚机百分之十几的损耗,同样的硬件能多跑两三倍的业务,这成本省下来是真金白银。
说实话,最早很多公司上容器,就是奔着省钱来的,我见过某区域连锁电商,原来四十台虚机跑业务,容器化之后砍到十八台,每年光服务器租金省快一百万,这不香吗?
不过,刚上手的时候谁没踩过坑,把容器当虚机用,啥都往镜像里塞,最后启动慢得像蜗牛,还不如不用原来的方案。
现在容器化部署技术的新趋势,别瞎折腾旧方案
早几年容器就是Docker单机跑,后来k8s成了事实标准,现在呢?玩法又变了。Serverless弹性容器现在越来越火,不用你维护k8s节点,不用配网络调存储,上传镜像直接跑,按实际使用的资源付费,闲的时候一分钱不花,流量波动大的业务太适合了。k8s集群容器化部署架构拓扑图
去年帮一个做网红带货直播工具的创业公司做方案,他们平时流量没多少,一到直播点流量翻一百倍,原来用虚机弹性伸缩,十分钟才能扩好,经常活动刚开始就把服务器冲垮。后来换成弹性容器部署,三十秒就能扩容出上百个实例,高峰过了自动销毁,每个月的基础设施成本直接降了七成。
不过话说回来,不是所有团队都要追新。小团队三五个人,就两三个服务,硬上全套k8s,那纯属给自己找不痛快。买一台云服务器,用docker-compose跑起来,稳定又好维护,成本几乎可以忽略,非要招个k8s专家,每个月开好几万工资,业务还没盈利先把钱造完了,这不是傻吗?
现在很多人鼓吹容器化必须上k8s,必须搞服务网格,全是忽悠人的贩卖焦虑,适合自己规模的才对。
容器化落地最容易踩的隐形坑,都是踩出来的教训
容器化落地最容易踩的隐形坑,都是踩出来的教训
第一个坑就是镜像臃肿不堪。很多新手做镜像,直接把整个CentOS基础镜像搬进来,再装一堆没用的依赖,最后一个镜像好几个G,拉取就要十来分钟,本来容器就是要快,这下好了,还不如原来的部署。正确的玩法是用alpine或者distroless这种极简基础镜像,只装你应用需要的依赖,最后一个镜像几十M,拉取启动几秒钟搞定,体验差一个量级。
第二个坑就是日志不做持久化。很多人不知道容器重启之后,容器层的文件都会被清掉,日志也跟着没了,出了问题要查日志,啥都找不到,只能干瞪眼。正确的做法要么把日志挂载到宿主机,要么直接把日志输出到stdout交给统一的日志收集服务,不管容器怎么删怎么重启,日志都在。
第三个坑就是不配资源配额。很多人部署容器,不给CPU内存限制,某个业务出bug跑了死循环,直接把整个节点的资源全吃光,整个节点上所有容器跟着崩盘,全集群出问题。我亲眼见过一家公司大年三十出这种事,运维爬起来连VPN抢修,冻得手都抖,修到天亮才好,大过年的骂了三天街。
还有就是容器安全的问题,现在很多公共镜像带未知漏洞,你直接拿来用,上线之后被人入侵,哭都没地方哭,现在免费工具比如Trivy,构建镜像的时候自动扫漏洞,有高危漏洞直接不让上线,花不了一分钟,买个安心不好吗?
最近看CNCF刚出的2024年行业调查报告,超过八成的生产环境已经在跑容器化部署了,比2019年翻了三倍还多,原来对容器化持观望态度的传统行业,现在也在慢慢迁,核心还是那点,效率提上去,成本降下来,开发不用再喊“我本地没问题”,运维不用天天熬夜搭环境,出问题回滚一分钟的事,谁用谁知道。
不要为了跟风上技术,适合自己的才是最好的。