别只装防火墙:重新理解普通人也逃不开的数据安全保护
前阵子帮我妈处理抖音账号,刚绑完银行卡,第二天就收到"账户异常,请点击链接验证"的短信。吓得她连广场舞都跳不踏实。
其实这不是骗子太狡猾,是我们的个人信息早就不知道流到哪里去了。
 手机APP违规收集个人信息权限示意图
之前刷到北大网络安全实验室2024年初发的调研报告,说超过68%的移动端APP,会把用户的位置信息共享给第三方广告平台。哪怕你关掉了系统定位权限,人家还能通过手机传感器、IP地址推算你的位置,误差不超过100米。
想想看。你早上刚去妇幼保健院做检查,下午就给你推产后修复、奶粉广告。你刚在网上搜了失眠,第二天各种助眠产品的推销电话就打进来。这种酸爽,谁经历过谁懂。
说句不好听的,我们现在在互联网上,差不多就是裸奔。
你的身份证号、收货地址、消费记录、甚至看病记录,拼起来就是一个完完整整的你,坏人只要花几十块钱,就能买到好几万条,精准诈骗一骗一个准。
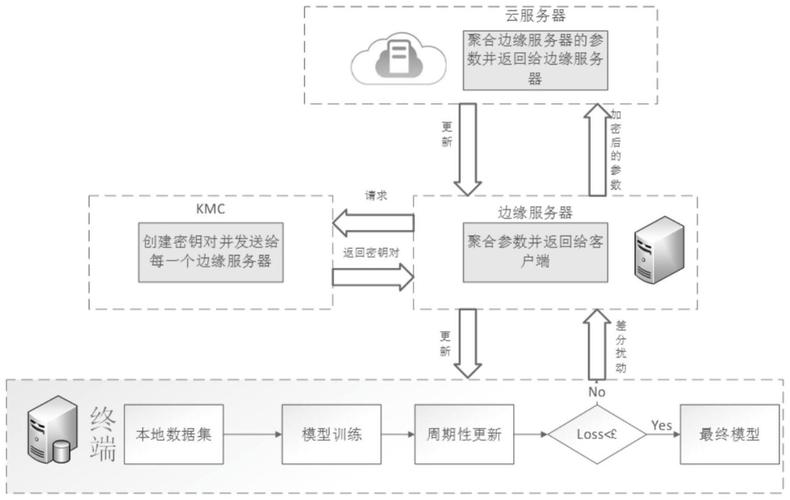 联邦学习隐私计算节点交互示意图
说人话解释一下,什么叫隐私计算?核心就是六个字:数据可用不可见。
举个例子,银行要给你批个人信用贷款,需要参考你平时的消费数据,这些数据在支付宝手里。放在以前,要么支付宝把你的原始消费记录发给银行,那等于泄露了你的隐私;要么银行拿不到数据,不敢给你批贷款,两头为难。
现在用联邦学习(隐私计算的一个主流技术路线),两个机构不用交换你的原始数据。银行和支付宝各自在自己的本地服务器上跑模型,只交换加密后的计算参数,最后就能算出你的信用分,整个过程谁都拿不到对方的原始数据。
既用了数据,又保护了隐私,完美解决了以前的矛盾。
今年年初我查了一下,国内已经有23个省级的大数据交易所,明确要求所有上线交易的数据产品,必须用隐私计算做安全保护,这已经不是可选项了,是准入门槛。
哦对,去年大模型火了之后,好多企业把内部数据上传给大模型厂商训练,结果闹出了好多核心数据泄露的事故。现在头部企业做数据安全,第一步就是给训练大模型的数据做隐私计算脱敏,哪怕大模型服务商,也拿不到你的原始核心数据,安全多了。
 普通人能做的五件真有用的事,别瞎忙活
说了这么多行业的事,肯定有人说,这些都是大企业的玩法,我一个普通人能做什么?
网上好多教你这教你那的,什么平时关蓝牙关NFC,连WiFi别蹭公共场所的,大部分都是瞎扯,折腾半天没用,说五个真有用的,记下来就行。
第一,APP要权限,非必要一律不给。一个修图APP要你通讯录权限?不给。一个天气预报APP要你读取存储的权限?不给。位置权限一律选"仅使用期间允许",别选"始终允许",就这么简单。
第二,凡是要你填手机号、输验证码才能领的"免费福利",一律掉头走。什么免费测运势、免费领视频会员、免费领保温杯,全是套你信息的,你领那几块钱的东西,卖你信息能赚十倍。
第三,旧手机别随便卖。恢复出厂设置根本没用,专业人士分分钟就能给你恢复所有数据。真想卖,就先把内存填满乱七八糟的视频,再格式化一遍,嫌麻烦直接把存储芯片砸了,旧手机本来也卖不了一百块,犯不上冒风险。
第四,办两个手机号。一个主号留着给银行、亲友、工作用,一个副号专门用来注册各种乱七八糟的APP、填各种问卷,哪怕副号信息泄露了,也影响不到你的核心生活。
第五,每隔三个月,打开支付宝微信的隐私保护检查功能,扫一遍,把那些你早就不用的第三方授权全部关掉,花不了五分钟,能关掉好多偷偷拿你信息的渠道。
不过话说回来,普通人做得再多,也架不住平台自己违规卖信息。这两年监管越来越严,《个人信息保护法》出来之后,已经有好几家大企业因为违规收集信息被罚了好几个亿,以后只会越来越严。
数据安全保护从来都不是飘在天上的行业概念,就是你银行卡里的存款,就是你不会莫名其妙接到诈骗电话,就是你的隐私不会随便被人拿去卖钱。
多留个心眼,总没错。
别把数据安全只甩给企业:普通人早就裸奔了
很多人提起数据安全保护,第一反应就是这是互联网公司、银行这些大企业要操心的事,和我一个月薪几千的普通人有啥关系? 错得离谱。 去年工信部通报的第四批违规APP名单,足足412款,大半都是你手机里天天用的——什么一键修图、天气查询、清理垃圾的工具类APP,全在列。核心违规基本上都是一个路数:超范围收集个人信息,偷偷传给第三方。 你以为删了APP就万事大吉?拉倒吧。你的信息早就被倒手卖了十几轮了。手机APP违规收集个人信息权限示意图
之前刷到北大网络安全实验室2024年初发的调研报告,说超过68%的移动端APP,会把用户的位置信息共享给第三方广告平台。哪怕你关掉了系统定位权限,人家还能通过手机传感器、IP地址推算你的位置,误差不超过100米。
想想看。你早上刚去妇幼保健院做检查,下午就给你推产后修复、奶粉广告。你刚在网上搜了失眠,第二天各种助眠产品的推销电话就打进来。这种酸爽,谁经历过谁懂。
说句不好听的,我们现在在互联网上,差不多就是裸奔。
你的身份证号、收货地址、消费记录、甚至看病记录,拼起来就是一个完完整整的你,坏人只要花几十块钱,就能买到好几万条,精准诈骗一骗一个准。
现在行业的新方向:隐私计算才是真的数据安全保护
以前业内做数据安全,思路就是"堵"——建防火墙、加密存起来,不许外人碰。可这几年数字经济发展,数据本身就是生产资料,要流通要用,锁起来根本发挥不了价值,这不就矛盾了吗? 说实话,我前两年听到隐私计算这个词,还以为是资本炒出来的新概念,割韭菜的。直到去年去杭州参加数字贸易博览会,逛了几个头部厂商的展台,才发现真的解决了老问题。联邦学习隐私计算节点交互示意图
说人话解释一下,什么叫隐私计算?核心就是六个字:数据可用不可见。
举个例子,银行要给你批个人信用贷款,需要参考你平时的消费数据,这些数据在支付宝手里。放在以前,要么支付宝把你的原始消费记录发给银行,那等于泄露了你的隐私;要么银行拿不到数据,不敢给你批贷款,两头为难。
现在用联邦学习(隐私计算的一个主流技术路线),两个机构不用交换你的原始数据。银行和支付宝各自在自己的本地服务器上跑模型,只交换加密后的计算参数,最后就能算出你的信用分,整个过程谁都拿不到对方的原始数据。
既用了数据,又保护了隐私,完美解决了以前的矛盾。
今年年初我查了一下,国内已经有23个省级的大数据交易所,明确要求所有上线交易的数据产品,必须用隐私计算做安全保护,这已经不是可选项了,是准入门槛。
哦对,去年大模型火了之后,好多企业把内部数据上传给大模型厂商训练,结果闹出了好多核心数据泄露的事故。现在头部企业做数据安全,第一步就是给训练大模型的数据做隐私计算脱敏,哪怕大模型服务商,也拿不到你的原始核心数据,安全多了。
普通人能做的五件真有用的事,别瞎忙活
普通人能做的五件真有用的事,别瞎忙活
说了这么多行业的事,肯定有人说,这些都是大企业的玩法,我一个普通人能做什么?
网上好多教你这教你那的,什么平时关蓝牙关NFC,连WiFi别蹭公共场所的,大部分都是瞎扯,折腾半天没用,说五个真有用的,记下来就行。
第一,APP要权限,非必要一律不给。一个修图APP要你通讯录权限?不给。一个天气预报APP要你读取存储的权限?不给。位置权限一律选"仅使用期间允许",别选"始终允许",就这么简单。
第二,凡是要你填手机号、输验证码才能领的"免费福利",一律掉头走。什么免费测运势、免费领视频会员、免费领保温杯,全是套你信息的,你领那几块钱的东西,卖你信息能赚十倍。
第三,旧手机别随便卖。恢复出厂设置根本没用,专业人士分分钟就能给你恢复所有数据。真想卖,就先把内存填满乱七八糟的视频,再格式化一遍,嫌麻烦直接把存储芯片砸了,旧手机本来也卖不了一百块,犯不上冒风险。
第四,办两个手机号。一个主号留着给银行、亲友、工作用,一个副号专门用来注册各种乱七八糟的APP、填各种问卷,哪怕副号信息泄露了,也影响不到你的核心生活。
第五,每隔三个月,打开支付宝微信的隐私保护检查功能,扫一遍,把那些你早就不用的第三方授权全部关掉,花不了五分钟,能关掉好多偷偷拿你信息的渠道。
不过话说回来,普通人做得再多,也架不住平台自己违规卖信息。这两年监管越来越严,《个人信息保护法》出来之后,已经有好几家大企业因为违规收集信息被罚了好几个亿,以后只会越来越严。
数据安全保护从来都不是飘在天上的行业概念,就是你银行卡里的存款,就是你不会莫名其妙接到诈骗电话,就是你的隐私不会随便被人拿去卖钱。
多留个心眼,总没错。