工业网络安全:别等工厂停摆了才想起补窟窿
传统工控系统,天生带着安全缺陷
很多人不知道,早年工业控制系统从设计开始,就没把安全当核心需求。
那时候工控网都是物理封闭的,不和外界连,整个行业的追求只有四个字:稳定不停机。谁能想到几十年后,智能制造、工业互联网搞起来,所有设备都要连网、要上云、要和办公系统打通?原来封闭环境下藏着的窟窿,一下子全晒在攻击者眼皮子底下。
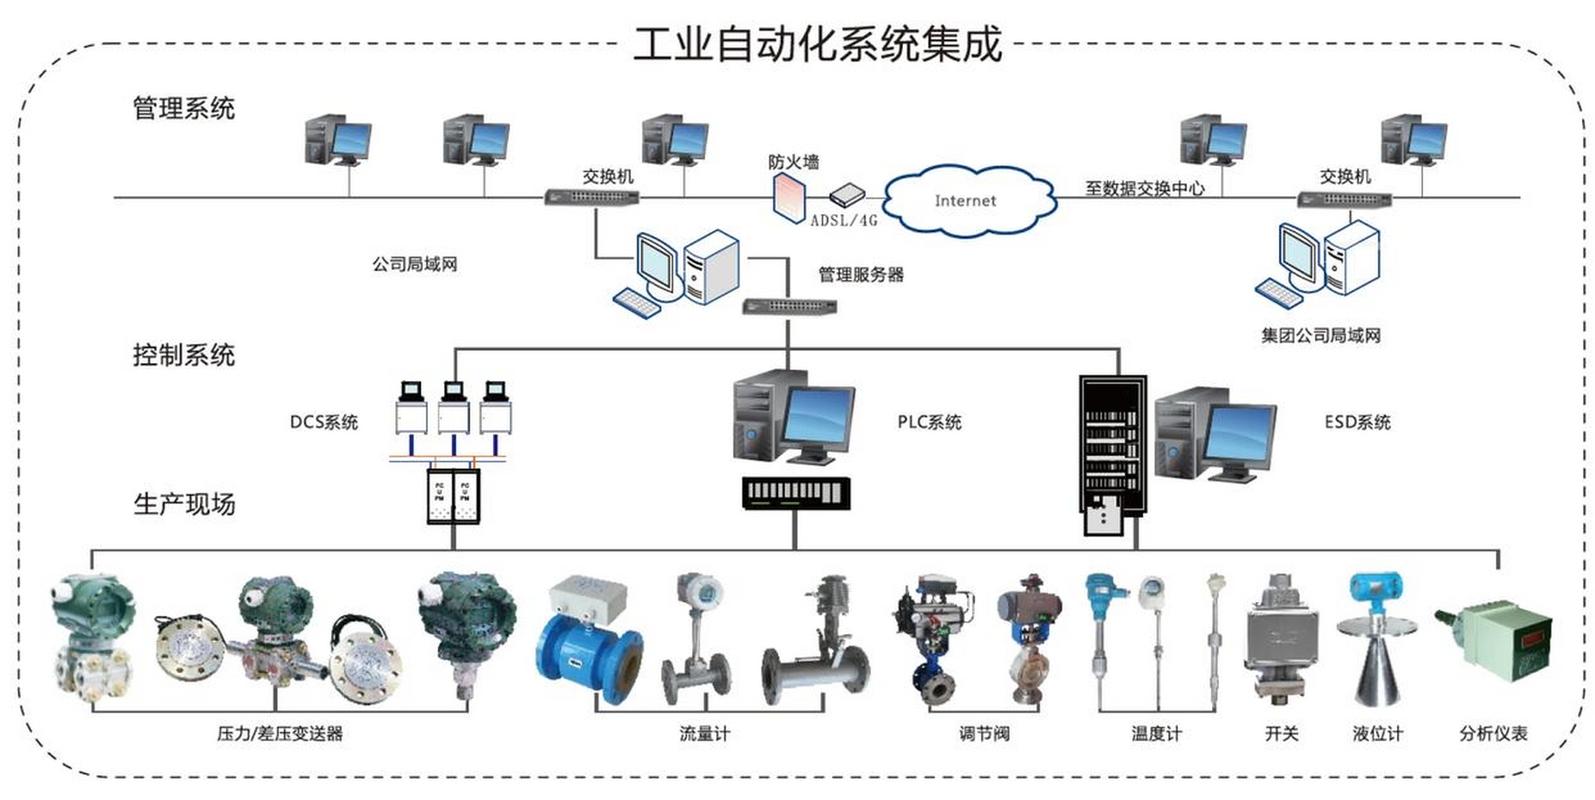 传统工业控制系统封闭架构示意图
去年工信部发布的工业控制系统漏洞检测结果显示,超过六成的在用工控设备存在高危漏洞。我见过不少开了十几年的老厂,用的PLC还是十年前的型号,厂商早就停产转型了,根本没人给你出补丁。
更离谱的是什么?我见过好几个工厂的中控系统,还在用Windows XP。不是老板不想换,是生产控制软件只适配XP,换系统整个生产线都要改,改一次几百万,谁敢动?
杀毒软件?别扯了。杀毒软件动不动要更新重启,生产线哪能说停就停?开机一次损失几万块,老板连碰都不敢碰。就这么拖着。说白了,就是光着屁股站在大街上,等人来抢。
攻击者早就盯上了工业领域这块肥肉
前几年大家对工业攻击没概念,也就是震网出来的时候惊了一下,觉得离自己远。现在早就不是这么回事了。
现在攻击者不偷数据都不行,直接要钱。上来就锁你核心控制系统,不给赎金就不让你开,南方去年某头部光伏组件厂遭勒索攻击,停线快一周,传言赎金就要了八位数,还不算停产损失。
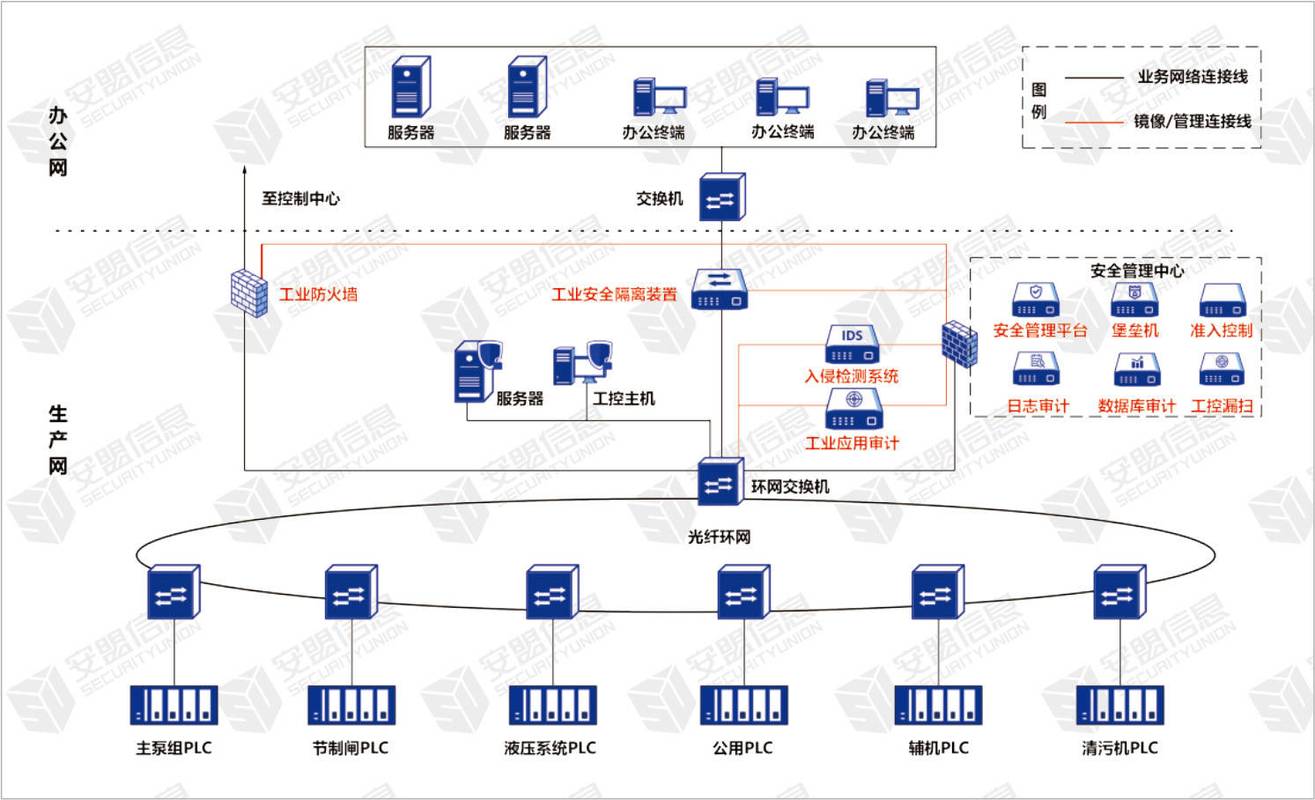 工业控制系统勒索攻击入侵路径图
而且现在攻击门槛低得吓人。网上现成的工控漏洞扫描工具,几百块就能买一套,攻击者全自动扫公网,你有漏洞就会被盯上,不管你是大厂还是小厂。
说实话,入侵路径比你想的更简单。大概率不是什么高科技黑客远程攻破,就是外包来改个程序,U盘插了中控;要么就是供应商的远程维护端口没关,密码还是默认的123456,顺着就进来了。
去年国家网信办通报的工业领域网络安全事件,同比涨了快一倍。目标全是能源、汽车、半导体这些关乎命脉的行业,就连给大企业做配套的小加工厂,都成了攻击者的突破口——拿下小厂,就能顺着供应链摸进大厂的核心网,太划算了。
工业网络安全落地,别花冤枉钱搞花架子
 工业网络安全落地,别花冤枉钱搞花架子
我接触过不少工厂老板,一提到安全,第一反应就是安全厂商过来推销,上来就卖你几十万的硬件设备,装完就没人管了,根本不匹配你的生产场景,纯粹是花冤枉钱。
其实真要做防护,第一步没那么复杂,先把工厂资产梳理清楚再说。你连自己厂里到底有多少台设备连网、哪些是核心工序的控制设备、哪些是辅助部门的终端,你都搞不清,谈什么防护?我见过太多工厂,连网的设备台账都没有,漏了一半,防护自然就是漏勺。
第二步,把边界隔离开。核心生产网就是核心生产网,办公网就是办公网,绝对不能裸连。别图方便让业务员能用办公网直接登中控,那就是给攻击者留大门。现在很多人说工业零信任架构,别听名字玄乎,说白了就是「永不信任,始终验证」,哪怕你是工厂内部的工程师,要碰核心系统,该验证还是得验证,别迷信「内部网络就安全」这种鬼话。
漏洞管理也得讲方法,不能跟着厂商的补丁公告走,人家说有漏洞你就马上打。得先拉到测试环境跑个三五天,确认不影响生产逻辑了,再往线上更。不然补丁一打,程序跑不起来,生产线停了,那才叫赔了夫人又折兵。
不过话说回来,中小企业哪有那么多钱养专业安全团队?现在也有靠谱的云化工业安全服务,一年几万块就能把基础防护做了,比自己招人便宜多了,别心疼那点钱——真停线一天,损失都不止这点。
真的,我见过太多老板存侥幸,说我一个小厂,谁会盯上我?现在攻击者都是自动化扫描,你有漏洞就会被扫到,找上门就是真金白银的损失。工业网络安全这东西,平时看不到收益,出事就是致命的。早补窟窿,早踏实。