我们离真正的自主网络安全技术研发,还差几步?
上个月参加了国内安全圈的一场闭门研讨会,散场后和三个做研发的老哥蹲在酒店门口抽烟,聊到两点多,满耳朵都是苦水。
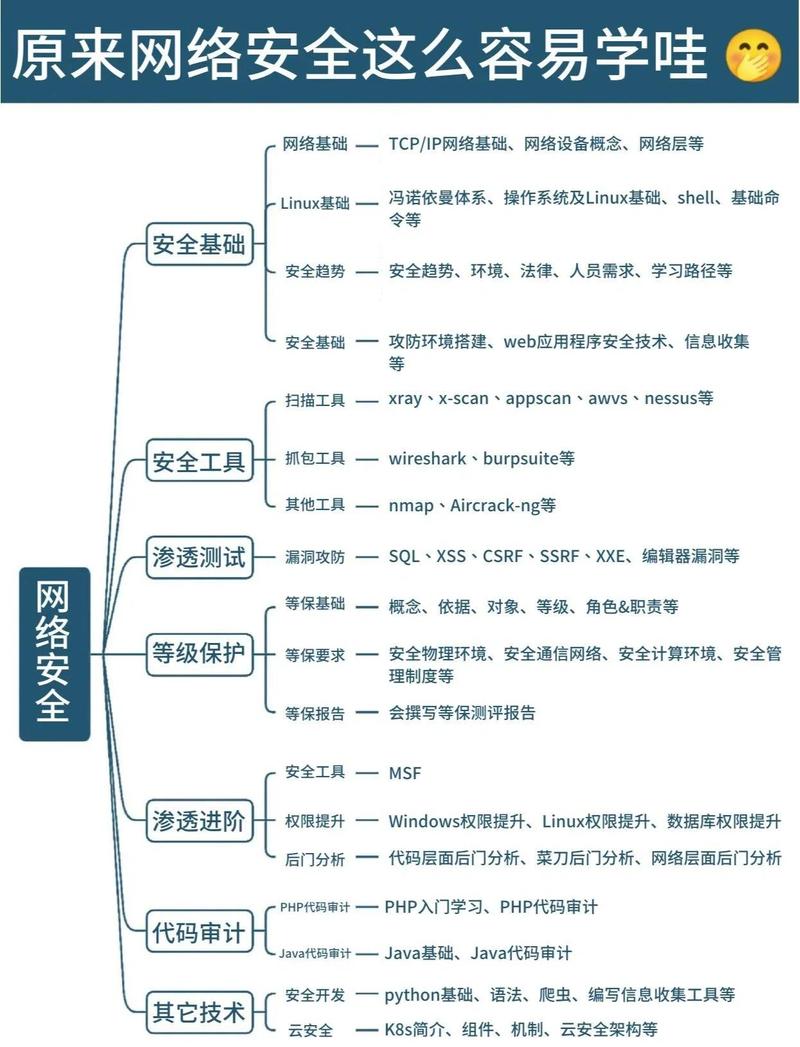 网络安全底层技术研发方向分类图
很多人说,现在开源这么发达,我们站在巨人肩膀上不好吗?这话不对。网络安全这个行业,你用别人的底层代码,就等于把大门钥匙放在别人手里,人家留个后门你都未必能查出来。之前发生的多起供应链攻击,不就是栽在这上面吗?
不过话说回来,也不能全怪从业者赚快钱,资本要回报,厂家要活下去,谁都不想熬好几年不出成果,对吧?
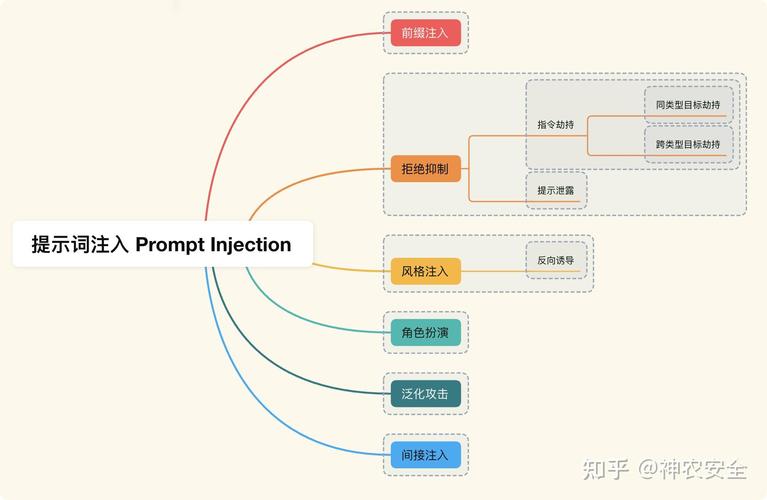 AI大模型prompt注入攻击防护流程图
很多人不知道,之前我们在传统安全领域落后国外十几年,但是在AI安全这个新赛道,我们起步不比国外晚,甚至很多方向还走在前面。要是能抓住这个机会啃下几个核心技术,说不定就能换道超车。就怕又走到套壳的老路上,拿着别人的大模型改一改,又赚一波快钱,把机会浪费了。
 网络安全技术研发,最缺的从来不是想法,是人
我接触安全圈快十年了,见过太多好的研发想法,最后死在了没人没钱耗不起。
就说国密算法硬件化,这个方向我们十几年前就开始布局了,但是真正能做到万兆速率、兼容主流商用芯片的方案,也就最近三五年才做出来。我认识一个前辈,在研究所蹲了八年,中间项目经费差点被砍,自己掏腰包养了两个研究生接着做,才熬出第一款自主的安全芯片。你说换做一般的创业公司,谁能等八年?
资本要三年回本,行业要快速出成果,年轻人要赚快钱买房,哪有那么多人愿意蹲在实验室,天天和二进制代码、算法公式死磕?去年我帮朋友的安全公司招研发实习生,去某985的网安院开宣讲,收了八十多份简历,七十多个人投的是威胁运营、产品经理、售前工程师,只有三个人投了底层研发岗。挺难受的。
当然,现在情况已经在变了。这两年国家给基础网络安全技术研发的扶持力度越来越大,也有资本开始愿意投长周期的项目,越来越多的年轻人也开始愿意沉下来做事。那天散场的时候,那个蹲了八年的前辈跟我说,再熬五年,我们就能把国内主流安全设备的核心芯片全换成自主研发的,不用再看别人脸色。
我信他。
别把套壳改一改就叫网络安全研发
现在打开创投圈的融资新闻,十个做网络安全的,九个说自己是“自主研发”,剥开外皮一看,十有八九是拿国外的开源项目改个界面,换套规则,就敢吹成下一代核心技术。 这种套壳研发赚快钱没问题,真碰到硬茬子根本顶不住。前几年某政企单位采购一批安全防护设备,测出来核心的漏洞规则库还是三年前的开源版本,连最新的漏洞编号都跟不,这不扯呢吗。 说实话,现在真正值钱的,从来都是底层核心技术研发。从CPU的安全扩展指令集,到操作系统内核的主动防护框架,再到密码算法的硬件实现,哪一样不是啃几年才能啃下来的硬骨头。网络安全底层技术研发方向分类图
很多人说,现在开源这么发达,我们站在巨人肩膀上不好吗?这话不对。网络安全这个行业,你用别人的底层代码,就等于把大门钥匙放在别人手里,人家留个后门你都未必能查出来。之前发生的多起供应链攻击,不就是栽在这上面吗?
不过话说回来,也不能全怪从业者赚快钱,资本要回报,厂家要活下去,谁都不想熬好几年不出成果,对吧?
AI时代把网络安全技术研发的起跑线,重新拉平了
大模型火了之后,安全圈最慌。攻击方拿着AI生成钓鱼邮件,伪装度比之前人工写的高十倍,连钓鱼链接都能自动绕过规则检测;还有人用AI自动扫描漏洞,原来一个安全研究员一个月挖三五个,现在AI一周能扫出来几十个,防不胜防。 但反过来,这也给我们自己的研发省了好多事。原来要堆几十个人挖规则,现在用大模型做动态威胁检测,效率翻了十几倍。问题是,现在大部分做AI安全研发的,还是拿公开的预训练大模型改一改,做个应用层的demo就出来吹,真碰到大模型本身的安全问题,全都没辙。 比如现在满天飞的prompt注入攻击,还有大模型训练数据泄露,大部分防护方案都是在应用层加个过滤规则,人家换个绕过手法就失效了。上个月看到中科院信工所的一篇最新成果,人家直接把差分隐私同态加密嵌入到了大模型的微调层,既不损失模型推理精度,还能从根源上防止训练数据泄露,也能拦得住八成以上的prompt注入,这才叫真研发啊!太惊艳了。AI大模型prompt注入攻击防护流程图
很多人不知道,之前我们在传统安全领域落后国外十几年,但是在AI安全这个新赛道,我们起步不比国外晚,甚至很多方向还走在前面。要是能抓住这个机会啃下几个核心技术,说不定就能换道超车。就怕又走到套壳的老路上,拿着别人的大模型改一改,又赚一波快钱,把机会浪费了。
网络安全技术研发,最缺的从来不是想法,是人
网络安全技术研发,最缺的从来不是想法,是人
我接触安全圈快十年了,见过太多好的研发想法,最后死在了没人没钱耗不起。
就说国密算法硬件化,这个方向我们十几年前就开始布局了,但是真正能做到万兆速率、兼容主流商用芯片的方案,也就最近三五年才做出来。我认识一个前辈,在研究所蹲了八年,中间项目经费差点被砍,自己掏腰包养了两个研究生接着做,才熬出第一款自主的安全芯片。你说换做一般的创业公司,谁能等八年?
资本要三年回本,行业要快速出成果,年轻人要赚快钱买房,哪有那么多人愿意蹲在实验室,天天和二进制代码、算法公式死磕?去年我帮朋友的安全公司招研发实习生,去某985的网安院开宣讲,收了八十多份简历,七十多个人投的是威胁运营、产品经理、售前工程师,只有三个人投了底层研发岗。挺难受的。
当然,现在情况已经在变了。这两年国家给基础网络安全技术研发的扶持力度越来越大,也有资本开始愿意投长周期的项目,越来越多的年轻人也开始愿意沉下来做事。那天散场的时候,那个蹲了八年的前辈跟我说,再熬五年,我们就能把国内主流安全设备的核心芯片全换成自主研发的,不用再看别人脸色。
我信他。