工业网络安全:被很多制造工厂低估的生死线
去年跑珠三角调研,在一家做汽配的中型加工厂撞见这辈子都忘不掉的场景。IT部三个大老爷们光着膀子,围着服务器机柜抽烟,地上扔了一地烟蒂,老板在旁边骂街,脸绿得像刚从酸菜缸里捞出来。
啥事儿?工业控制系统被勒索病毒锁了。三条冲压生产线全停,当天排的出口订单赶不出来,违约金都够买三套安全设备了。
停线一天,直接损失近两百万!
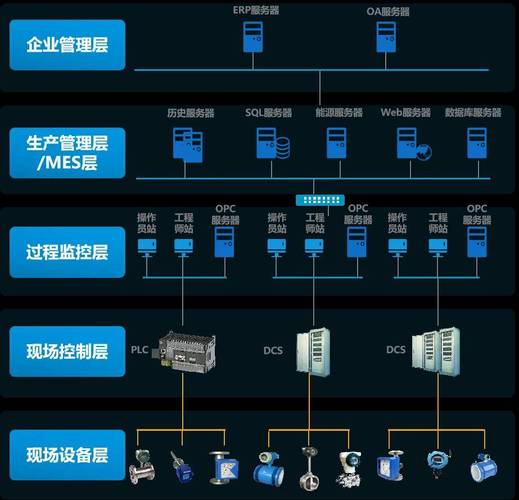 工业控制系统工业网络安全架构示意图
很多小工厂老板还抱着侥幸:我就是个开加工厂的,没什么敏感数据,黑客盯上我干嘛?
说实话,黑客现在就爱盯这种软柿子。你没敏感数据,但你有能停的生产线啊,锁了你就得给我交赎金,哪怕概率只有十分之一,只要成一单就能赚几十万,换你你不盯?
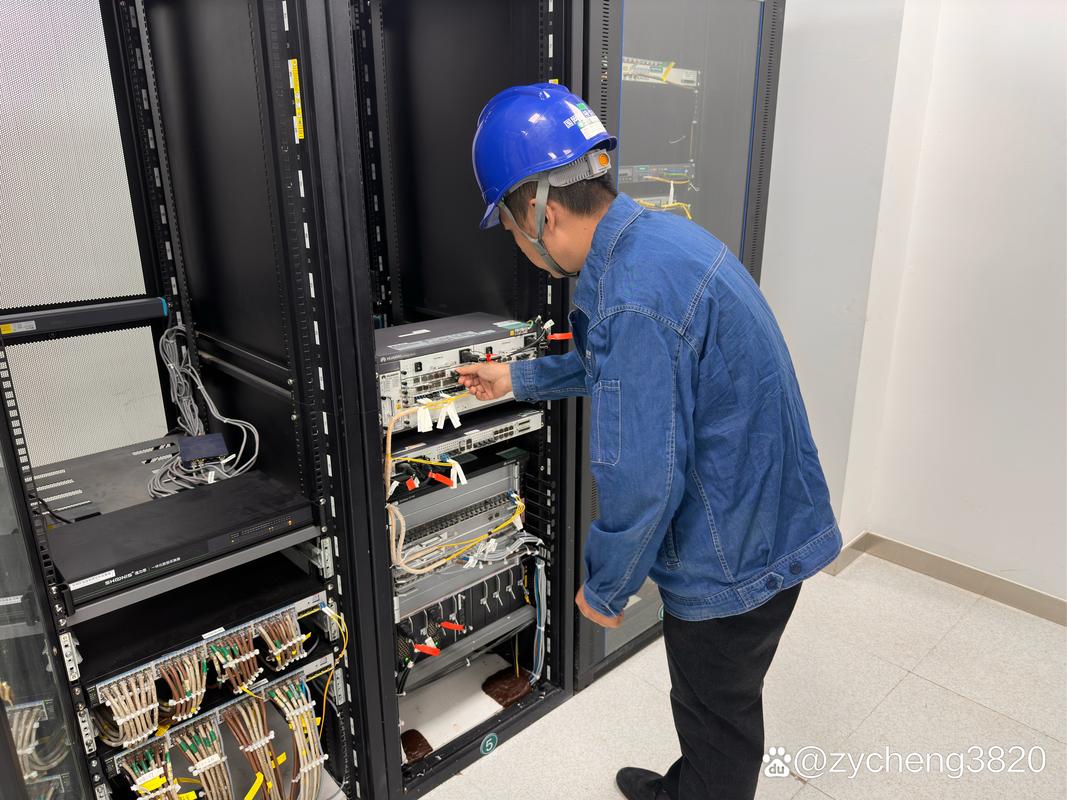 制造工厂工业网络安全漏洞整改现场实拍
之前出过一个事,某品牌的工业摄像头存在漏洞,全国上千家工厂的监控和生产网络连在一起,黑客直接顺着摄像头摸进了控制系统,想想都后怕。
 做工业网络安全,真的不用砸几百万
一提做安全,很多老板第一反应就是贵,要上这个系统那个平台,动不动几百万,中小工厂哪里承受得起?
不过话说回来,基础的防护真的花不了几个钱,把这几件事做好,能挡住90%以上的攻击。
首先,先把OT生产网和IT办公网彻底做隔离,别什么电脑都能连生产线的控制系统,这个真的花不了多少钱,买个防火墙划分VLAN,几万块就能搞定,这是最基础也是最有效的一步。很多工厂连这一步都没做,办公网中个毒,直接就传到生产网了,这不就是开门揖盗吗?
其次,把所有设备的默认密码全改了,开个定期弱密码扫描,三个月换一次密码,这个成本几乎为零,就是花点人工时间,但是能挡住一大半扫端口的黑客。
再者,把核心控制系统的配置做离线冷备份,真要是被勒索病毒锁了,直接恢复备份就行,不用给黑客交一分钱赎金,这个就是拿个硬盘存一下,能花多少功夫?
真要是工厂规模大一点,需要监测,现在也有很多轻量化的方案,一年几万块就能覆盖全厂区,比你停一天线的损失零头都不到。
上个月工信部刚发了新的工业网络安全分级指南,现在监管要求越来越明确,很多地方政府还给做安全整改的工厂发补贴,申请下来自己掏不了几个钱。
之前那个被锁了生产线的汽配厂,后来交了八十万赎金才把系统找回来。我上个月再去,看到他们保安室的墙上贴了个手写的标语:网络不设防,生产线躺平。
字歪歪扭扭的,看着特别扎心。
多少工厂熬了十几年才熬出来一点订单,一点规模,就因为一个没人在意的漏洞,一下子把半条命搭进去。
真的不值当。
别拿互联网安全的逻辑套工业网络安全
很多人对网络安全的印象,还停留在偷银行卡、偷用户数据那套。 工业网络安全完全不一样。 互联网安全丢的是钱,工业网络安全搞不好丢的是命。前几年乌克兰电网遭攻击,大冬天半个城市断电,零下十几度冻了整整三天,多少老人小孩在家挨冻。国内也出过事,某化工厂的控制系统被入侵,反应塔压力参数被改,差点炸了。 现在制造业都在搞数字化转型,原来物理隔离的OT生产网,现在多多少少都要连云端、连办公网,攻击面一下就放大了几十倍。工业控制系统工业网络安全架构示意图
很多小工厂老板还抱着侥幸:我就是个开加工厂的,没什么敏感数据,黑客盯上我干嘛?
说实话,黑客现在就爱盯这种软柿子。你没敏感数据,但你有能停的生产线啊,锁了你就得给我交赎金,哪怕概率只有十分之一,只要成一单就能赚几十万,换你你不盯?
现在工业网络安全最容易踩的三个致命坑
我跟国内做工业安全的朋友聊过,他们去工厂做排查,十家有八家能挖出来一堆高危漏洞,很多问题说出来都离谱。 第一个坑,老旧工业设备打不了补丁,只能裸奔。很多工厂的PLC、数控设备用了十几年,原来设计的时候根本没考虑联网,现在连上网了,漏洞一堆,厂商早就退市了,根本没人更补丁。你敢随便给生产线设备乱更系统吗?更完开机不起来,损失谁担?所以就这么放着,裸奔,等黑客上门。 第二个坑,内部人员随手留后门,防不胜防。我见过最离谱的,运维图方便,把控制系统的密码写在便签纸上,直接贴在机柜侧面,来参观的外人站门口就能看见。还有外包商来做维护,完了不改默认密码,走了之后远程端口一直开着,相当于给人家留了个不锁门的大门。 第三个坑,供应商设备的隐形后门,你连知道都不知道。现在很多工业设备出厂就带远程维护端口,方便厂商远程调试,很多工厂买完设备根本没注意这个事,这个端口直接对着公网开着,黑客扫到就能直接进去。制造工厂工业网络安全漏洞整改现场实拍
之前出过一个事,某品牌的工业摄像头存在漏洞,全国上千家工厂的监控和生产网络连在一起,黑客直接顺着摄像头摸进了控制系统,想想都后怕。
做工业网络安全,真的不用砸几百万
做工业网络安全,真的不用砸几百万
一提做安全,很多老板第一反应就是贵,要上这个系统那个平台,动不动几百万,中小工厂哪里承受得起?
不过话说回来,基础的防护真的花不了几个钱,把这几件事做好,能挡住90%以上的攻击。
首先,先把OT生产网和IT办公网彻底做隔离,别什么电脑都能连生产线的控制系统,这个真的花不了多少钱,买个防火墙划分VLAN,几万块就能搞定,这是最基础也是最有效的一步。很多工厂连这一步都没做,办公网中个毒,直接就传到生产网了,这不就是开门揖盗吗?
其次,把所有设备的默认密码全改了,开个定期弱密码扫描,三个月换一次密码,这个成本几乎为零,就是花点人工时间,但是能挡住一大半扫端口的黑客。
再者,把核心控制系统的配置做离线冷备份,真要是被勒索病毒锁了,直接恢复备份就行,不用给黑客交一分钱赎金,这个就是拿个硬盘存一下,能花多少功夫?
真要是工厂规模大一点,需要监测,现在也有很多轻量化的方案,一年几万块就能覆盖全厂区,比你停一天线的损失零头都不到。
上个月工信部刚发了新的工业网络安全分级指南,现在监管要求越来越明确,很多地方政府还给做安全整改的工厂发补贴,申请下来自己掏不了几个钱。
之前那个被锁了生产线的汽配厂,后来交了八十万赎金才把系统找回来。我上个月再去,看到他们保安室的墙上贴了个手写的标语:网络不设防,生产线躺平。
字歪歪扭扭的,看着特别扎心。
多少工厂熬了十几年才熬出来一点订单,一点规模,就因为一个没人在意的漏洞,一下子把半条命搭进去。
真的不值当。