技术风险识别:别等系统炸了才想起补窟窿
前阵子跟一个创业公司的技术负责人喝酒,他醉醺醺说刚赔了小两百万。上线三个月的大模型客服功能,训练数据里混了用户上传的未脱敏隐私合同,被有心人扒出来直接投诉到监管。
说穿了,就是技术风险识别环节直接被跳过了。老板盯着上线日期,团队忙着赶功能,谁都不想多花一周时间查那些看不见的隐患。
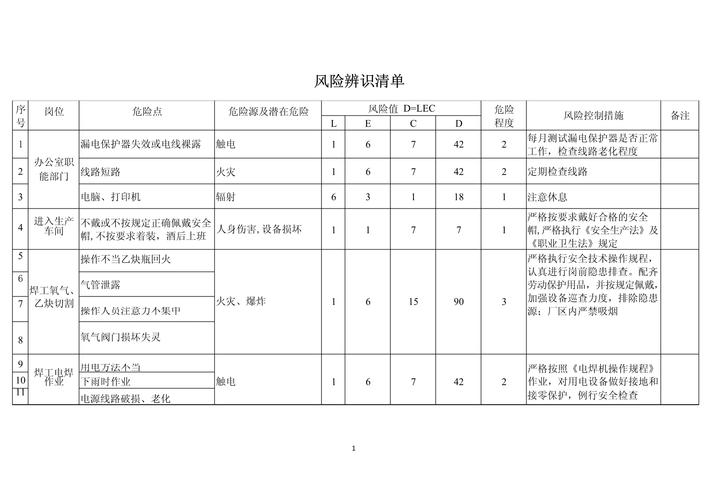 AI大模型项目技术风险识别排查清单
之前碰过一个做社交APP的团队,上线前扫描依赖发现用的第三方登录SDK有个越权获取通讯录的高危漏洞。开发嫌改代码要重新发版,耽误大版本上线,直接把扫描报告压下来了。
结果呢?上线半年被人举报,APP直接下架,攒了两年的种子用户全没了。老板到最后都不知道,问题出在一个几kb的第三方组件上。
侥幸心理是技术风险最大的帮凶。大家都觉得,哪那么倒霉轮到我?可真轮到你的时候,连哭的地方都没有。
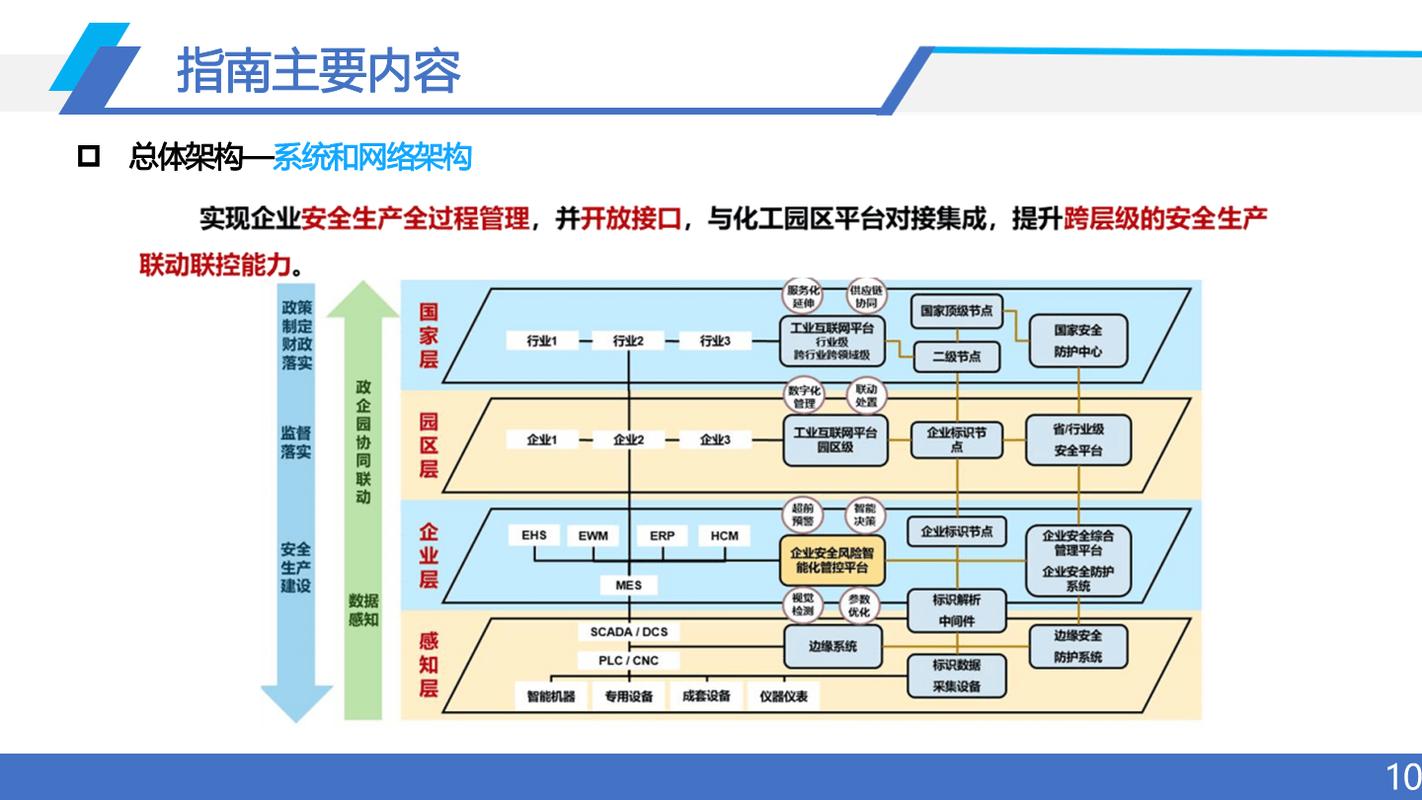 企业技术依赖链风险识别可视化图
不过话说回来,现在有不少自动扫描工具,SCA工具能扫依赖漏洞,合规工具能帮你查数据合规问题。可工具只能扫出已知的问题,真正的风险,往往藏在工具扫不到的地方。
还是那个道理,工具是死的,人是活的。很多时候工具扫出来风险,团队嫌改麻烦,压着报告不处理,跟没扫有什么区别?
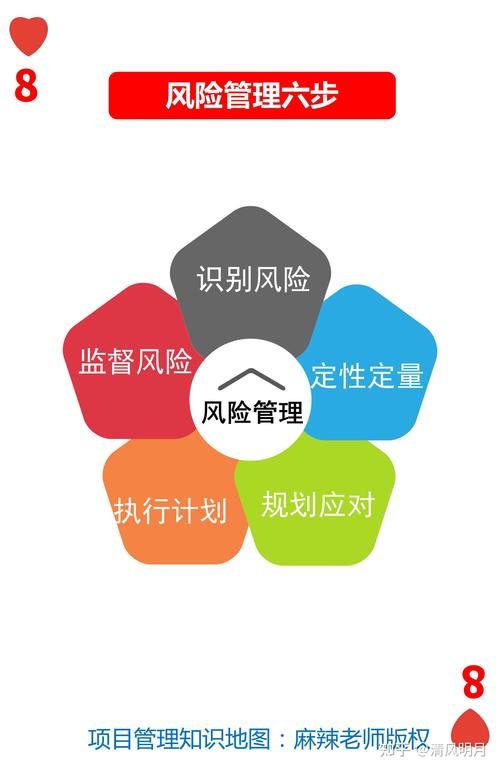 小团队做技术风险识别,不用搞花架子
我见过不少小团队,一说起风险识别就头大,说我们没人没钱,搞不了这套大公司的流程。
真不用。我给很多小团队提过一个笨办法,每次上重大版本,抽三个核心开发、一个产品、一个法务,凑在一起开两个小时会,就做一件事:列清单。
把你这个版本用到的所有第三方服务、开源组件、收集的所有用户数据,全列出来,挨个问三个问题:
第一,这个东西最近一年有没有爆过高危漏洞?我们能不能随时更补丁?
第二,我们收集的这些数据,有没有违反现有的监管规定?存这些数据有没有必要?
第三,如果这个第三方服务挂了、不能用了,我们有没有备选方案,能不能快速切走?
就这三个问题,挨个过一遍,就能筛掉70%以上的致命风险。根本不用搞几百页的报告,也不用专门招人。
之前有个做电商的朋友,他们做会员体系,本来打算存在用户的身份证信息方便开票,过风险排查会的时候,法务提了一句,存身份证信息要过等保三级,他们当时还没拿资质,直接改成了调用第三方开票接口,不用存用户信息,后来监管抽查,躲过了几十万的罚款。
这点功夫,值不值?
真的,技术风险识别不是什么高大上的合规KPI,就是给你的项目买个保险。你提前花一两天排雷,总比项目炸了花几个月救火,甚至直接倒闭强。
昨天刷新闻还看到,又有一家大模型创业公司被作家协会告了,索赔上千万,就是训练数据用了没授权的小说。这种事,提前做个版权筛查就能避免,赚的钱还不够赔的。
犯不上啊。
多数团队的技术风险识别,还在走形式
很多人对技术风险识别的理解,还停留在上线前测测bug。大错特错。 测bug是找“功能用不了”的问题,技术风险识别是找“能把整个项目搞没”的暗雷。 你用的开源组件藏了高危后门,这个bug功能测试测不出来。你偷偷存了用户的敏感信息没做加密,这个功能测试也测不出来。你的架构一开始只支撑十万用户,突然爆火流量翻一百倍,这个功能测试更测不出来。 说实话,我见过九成创业团队的风险识别,就是找个实习生对着网上下载的模板勾勾选选。打几个勾,走个流程,塞进文档库就没人再看了。AI大模型项目技术风险识别排查清单
之前碰过一个做社交APP的团队,上线前扫描依赖发现用的第三方登录SDK有个越权获取通讯录的高危漏洞。开发嫌改代码要重新发版,耽误大版本上线,直接把扫描报告压下来了。
结果呢?上线半年被人举报,APP直接下架,攒了两年的种子用户全没了。老板到最后都不知道,问题出在一个几kb的第三方组件上。
侥幸心理是技术风险最大的帮凶。大家都觉得,哪那么倒霉轮到我?可真轮到你的时候,连哭的地方都没有。
靠谱的技术风险识别,抓三个核心就够
很多人觉得技术风险识别是大公司才搞得起的复杂流程,要配专门的团队,买几十万的工具。其实不是,抓住三个核心维度,小团队两个小时就能查完大部分致命风险。 第一个是依赖链风险。现在哪有从零写一遍的项目?十个项目九个堆开源组件、第三方服务。你用的每一个依赖,都是别人帮你写的代码,鬼知道里面藏了什么。 去年国内有个头部物流企业,就是因为用了三年没更的老版日志组件,漏洞被人利用,整个调度系统的用户数据全被拖走,罚了快一个亿。 别觉得你用的组件星多就安全,一万星的开源库,爆后门的事每年都有好几起。 第二个是合规风险。现在数据安全法、个保法卡得越来越严,你觉得不起眼的一个数据收集,碰了红线就是顶格罚款。做出海的更惨,GDPR直接罚年营收的4%,随便一个小问题就能把创业公司罚没了。 第三个是业务演化风险。这个是真的容易被忽略。你一开始做项目是给内部几十个人用,半年后开放给全行业,百万级流量冲进来,原来的架构根本扛不住。或者你原来做的功能是合法的,后来政策变了,你的技术框架改都改不了,直接就得下线。企业技术依赖链风险识别可视化图
不过话说回来,现在有不少自动扫描工具,SCA工具能扫依赖漏洞,合规工具能帮你查数据合规问题。可工具只能扫出已知的问题,真正的风险,往往藏在工具扫不到的地方。
还是那个道理,工具是死的,人是活的。很多时候工具扫出来风险,团队嫌改麻烦,压着报告不处理,跟没扫有什么区别?
小团队做技术风险识别,不用搞花架子
小团队做技术风险识别,不用搞花架子
我见过不少小团队,一说起风险识别就头大,说我们没人没钱,搞不了这套大公司的流程。
真不用。我给很多小团队提过一个笨办法,每次上重大版本,抽三个核心开发、一个产品、一个法务,凑在一起开两个小时会,就做一件事:列清单。
把你这个版本用到的所有第三方服务、开源组件、收集的所有用户数据,全列出来,挨个问三个问题:
第一,这个东西最近一年有没有爆过高危漏洞?我们能不能随时更补丁?
第二,我们收集的这些数据,有没有违反现有的监管规定?存这些数据有没有必要?
第三,如果这个第三方服务挂了、不能用了,我们有没有备选方案,能不能快速切走?
就这三个问题,挨个过一遍,就能筛掉70%以上的致命风险。根本不用搞几百页的报告,也不用专门招人。
之前有个做电商的朋友,他们做会员体系,本来打算存在用户的身份证信息方便开票,过风险排查会的时候,法务提了一句,存身份证信息要过等保三级,他们当时还没拿资质,直接改成了调用第三方开票接口,不用存用户信息,后来监管抽查,躲过了几十万的罚款。
这点功夫,值不值?
真的,技术风险识别不是什么高大上的合规KPI,就是给你的项目买个保险。你提前花一两天排雷,总比项目炸了花几个月救火,甚至直接倒闭强。
昨天刷新闻还看到,又有一家大模型创业公司被作家协会告了,索赔上千万,就是训练数据用了没授权的小说。这种事,提前做个版权筛查就能避免,赚的钱还不够赔的。
犯不上啊。