风险管理方法:别靠神仙算命,这是一套和不确定性打交道的真本事
识别风险:你要找的是“睡不着觉的点”
上周三,我们一个同事在推进会上拍桌子说:“这项目所有风险都列出来了,为什么还是延期?”好问题。当时我没法回答他,憋了一肚子话。后来想想,答案其实特别简单——因为“把风险列出来”这件事,从来就不等于“把风险管理好了”。列表只是清单,而风险管理方法,是一套让组织在意外面前不至于摔得太难看的功夫。这个活儿,干得好不好,跟运气关系不大。跟方法有关系。
先说个真相——未来根本不可预测,也不存在什么“消灭不确定性”的技术。你能做的最多是把不确定性压平。什么叫压平?就是让那件可能发生的坏事,从“天塌下来”变成“砸到脚趾头”。风险管理方法的第一步,其实是从承认自己会输开始的。
识别风险:你要找的是“睡不着觉的点”
我做过一个手游项目,上线前三天,服务器架构师和主策在会议室吵得差点动手。原因很蠢——主策想把所有春节表情包塞进同一个CDN节点,因为那样最省事。架构师不同意。他说如果那个节点挂了,整个开服活动就完蛋。你说这是风险吗?是。但在那之前没人想过,大家忙着排期、调数值、做QA,没人把“表情包都能搞崩服务器”这件事当成风险。
识别风险这件事,真正的技巧不是找“所有可能的麻烦”,而是找那些让你睡不着的点。大到资金链断裂,小到一个临时工误删数据库,都算。关键不是求全,是让团队的注意力集中在“如果发生,我会崩溃”的事情上。工具我试过很多,比如早期的风险登记册,一张大表,列上风险类型、发生的概率、影响程度、责任人。看起来很正经,用起来全凭自觉。不过说实话,那玩意儿在你项目忙到飞起的时候,丢在角落里吃灰的概率挺高的。后来我换了思路。每次开完需求评审会,我就问所有人一句话:“如果这周什么都做不出来,你最怕哪里出事?”把答案记下来。人在回答这种问题的时候,比任何模板都诚实。
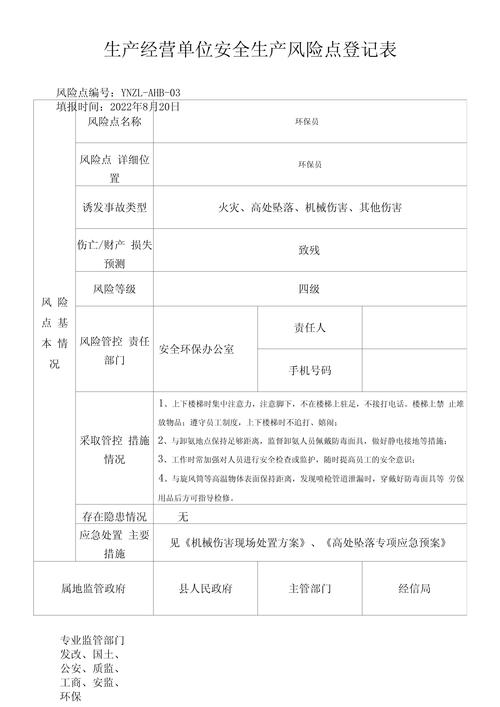 企业风险管理风险登记册表格示例
风险识别不是一次性动作,它是一次又一次的“复盘式扫描”。做完一个里程碑,回头看看,哪些预测中了,哪些根本没发生,又有哪些新冒出来的幺蛾子是当初没想到的。这才是活的方法。
评估风险:概率和影响矩阵,那东西会骗人
很多人一上来就搞概率影响矩阵,红黄绿三种颜色,把风险分成高、中、低三档。原理没有错,但用起来有一个暗坑——人类对概率的感知,永远是被情绪污染的。比如“最近三个月都没出过大故障”,你在评估“数据库宕机概率”的时候,就会下意识往低里写。而当你刚经历一次线上事故,你又会把同类风险的概率往高里调。你评估的不是风险,是自己的心情。
这玩意儿的第二个坑,是它只看两个维度——发生概率和影响程度。第三维度呢?检测难度去哪里了?有些风险一上来就重磅砸脸,连预警机会都不给你;有的风险虽然影响大,但前期有无数提示,只是被大家选择性失明了。如果漏看这个维度,你的矩阵就是一张自欺欺人的彩色画。我自己的习惯,是每次评估完,再追加一个问题:“如果这个风险明天发生,我们多久能发现?”超过三天的,强制提高风险等级。别问依据,问就是被坑过。还有,风险影响不能光算钱。算上时间、团队士气、客户信任……这些硬指标算不出来,但每次都实实在在让你疼。别偷懒。
应对风险:方案要能“纸上谈兵”,也要能“拿起就用”
这是整个风险管理方法里最花功夫的地方。应对策略就四个方向:规避、减轻、转移、接受。字面意思谁都懂,差别在执行细节。我给你讲个反面例子。有家公司为防止用户数据泄露,搞了个风险转移,把存储全外包给云服务商。合同签得明明白白,出事算别人的。听起来聪明?结果有一次人家机房光纤被挖断了,服务中断24小时。你说人家赔钱,钱赔没问题,可你的客户在骂你啊。你家品牌信誉被按在地上摩擦,这笔损失合同里写了吗?风险转移是买保险,不是买免死金牌。该自己做的应急预案,一条都不能少。
应对措施写完,必须演练。我最烦那种“墙上贴一套、抽屉放一套”的应付式预案。演练不是走流程,是拿真实场景往死里怼。上次我带着团队做“双十一订单量暴涨十倍”的桌面推演,十分钟就发现支付接口的限流阈值设置错了。这要是真到了那天,全公司人都得加班到天亮加班费你付啊?
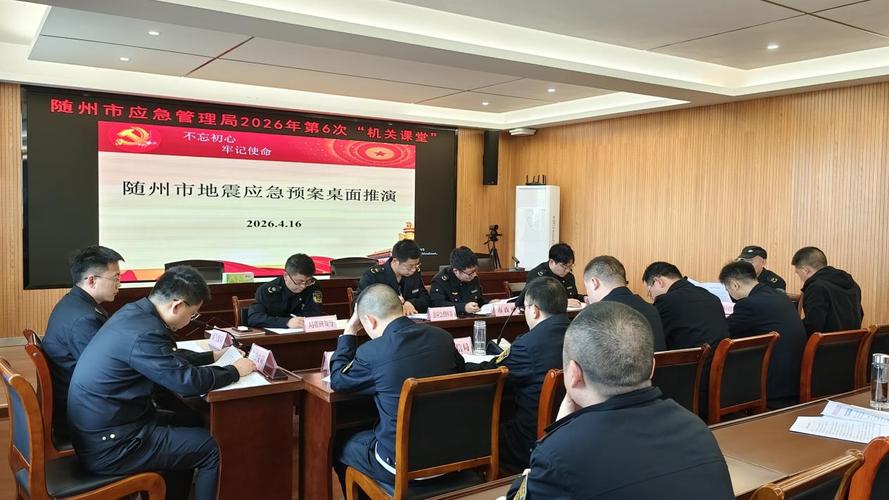 应急预案桌面演练沙盘推演现场
写方案的时候记住一句话:“如果它是写给人看的,那就写成人话;如果它是给机器用的,那就写成代码。”最怕的是写了一套谁也不看的天书,自我感动。
组织风险文化:敢不敢说“我错了”才是关键
说实话,风险管理方法做到最后,拼的不是技术,是组织的行为惯性。我见过最搞笑的风控部门,平时开会尽给业务部门挑刺,一口一个“这个不能做”“那个有风险”,结果自己内部连个风险登记册都不更新。翻他们的文档,最新一条记录还停留在半年前的“服务器物理安全”。你说逗不逗?真正的风险文化长什么样?高层敢在最贵的项目上承认错误,中层敢在下属面前说“我当时判断失误”,基层敢把发现的问题怼到领导桌面上。这三条占齐了,你的风险管理框架才叫落地。占不齐,那叫表演。
这里得插一句——很多公司推行风险管理方法,第一反应是去买一套特别高级的软件,把矩阵啊、仪表盘啊做得五彩斑斓。然后呢?没人填。或者填的人永远只说好事。你看到的是绿油油一片,实际上风险已经在墙角冒青烟了。别把系统当成方法。方法在人脑子里、在会议室的争论里、在复盘文档的吐槽里。系统只是搬运工。
迭代:风险管理的周期论,迷信“月供式体检”
另一个我特别想吐槽的,是很多人把风险评估当成一次性体检,每年做一次,做完就扔。风险管理的本质是持续跟踪,不是“检查—贴标签—归档”三段式。我见过最好的做法,是每个项目的启动会、周例会、里程碑评估里,都加一个十分钟的固定议题——“最近有没有值得警惕的新风险?”有就说,没有就散。这个方法推进下去,会形成一种集体潜意识:所有人都在潜意识里保持着感知和判断,不用谁逼着填表。还有一点,风险责任人不是挂了名字就完事。你要给责任人足够的授权——他能调动资源、能叫停流程、能直达决策层。要是他只是个“通知对象”,那责任制就是个摆设,让真正懂行的人有话说不出来。
别把“风险管理方法”做成一本厚手册
这么说吧,风险管理方法跟心理学有点像,讲的是“人在不确定面前的行为选择”。手册再厚,抵不上一次实战演练;模板再精美,抵不上一次敢说实话的会议。你去看那些真正活得久的企业,哪个不是被一轮又一轮的黑天鹅捶打过?区别在于,他们每被捶一次,就会在下一次到来之前,稍微站得稳一点。这玩意儿没有终点,只有一个持续改善的过程。你现在觉得防护得差不多了,那就说明你离下一次被打脸不远了。保持敬畏,保持灵活,保持“我真不知道明天会发生什么,但我知道我该干嘛”的状态。最后送你一句话。风险管理方法练到极致,不是什么都预见得到,而是当你被意外吓一跳的时候,能在零点几秒内反应过来:“哦,这个场景我见过。”然后带上家伙,该上就上。
 风险管理方法实战冲刺会议白板记录