别被公开课忽悠了:真实的网络安全技术研发到底在卷什么
上周跟某头部云厂商安全团队的老周吃烤串,他撸串撸到一半突然把签子一放,说上个月他们刚拦了一波针对某车企研发内网的供应链投毒,整个团队3天没合眼,最后把攻击链路拆完的时候,所有人都在工位上躺着补觉,连去楼下买咖啡的力气都没。
之前我总觉得网络安全研发就是坐在空调房里敲敲代码,把规则库更更新就能完事。直到跟老周蹲了三天他们的实验室,才知道我之前的认知有多离谱。
别再抱着“写规则打补丁”的老思路做研发了
现在好多刚入行的新人,还抱着十年前的老经验做事情——上来就想写个高精度的规则引擎,靠特征匹配把所有恶意流量拦在外面。纯纯的脱离实际。
现在80%的新增攻击,都是针对业务逻辑的零日漏洞,传统的基于特征匹配的防护方案,漏检率能飙到60%以上。
那个刚毕业进团队的小孩,第一次提交的方案就是靠正则规则匹配恶意请求,被老周骂了一顿。现在攻击者连自己的恶意代码都要做混淆、加壳、甚至用大模型生成无特征的payload,你靠规则拦?拦个寂寞。
他当时还不服气,说之前看网上的公开课,讲的安全研发就是写规则、更库,怎么到了实际团队就变味了。老周直接把上个月的攻击日志甩在他脸上——你自己看,这100个攻击样本,有几个是能被公开规则库拦下来的?小孩翻了十分钟,脸都白了。
就拿去年闹得很大的开源组件投毒事件来说,攻击者在代码里埋的触发条件是“当检测到运行环境的CPU核心数大于8、且是某几个特定云厂商的节点时,才会执行窃取数据的逻辑”。这种藏在正常代码缝隙里的逻辑,你靠静态扫描根本扫不出来,更别说靠特征规则匹配了。
 网络安全研发团队拆解零日漏洞攻击链路工作台
说实话,我第一次听老周讲这个案例的时候,鸡皮疙瘩都起来了——合着现在的攻击者都比我们懂业务侧的环境特征,你研发的时候要是没把这些边角料的场景考虑到,防了等于白防。
大模型不是来抢饭碗的,是被研发团队当成“免费的攻防演练陪练”的
之前网上吵得沸沸扬扬,说大模型要把安全工程师都替代了,以后根本不需要人做网络安全研发。我跟好几个一线研发聊完,只能说这些人根本没进过真实的研发实验室。
实际现在头部团队的常规操作,是把经过内部业务数据微调的大模型,当成24小时不休息的攻防陪练。现在用微调后的大模型生成高仿真攻击样本,喂给自家防护系统做对抗训练的效率,是传统人工攻防演练的上百倍。
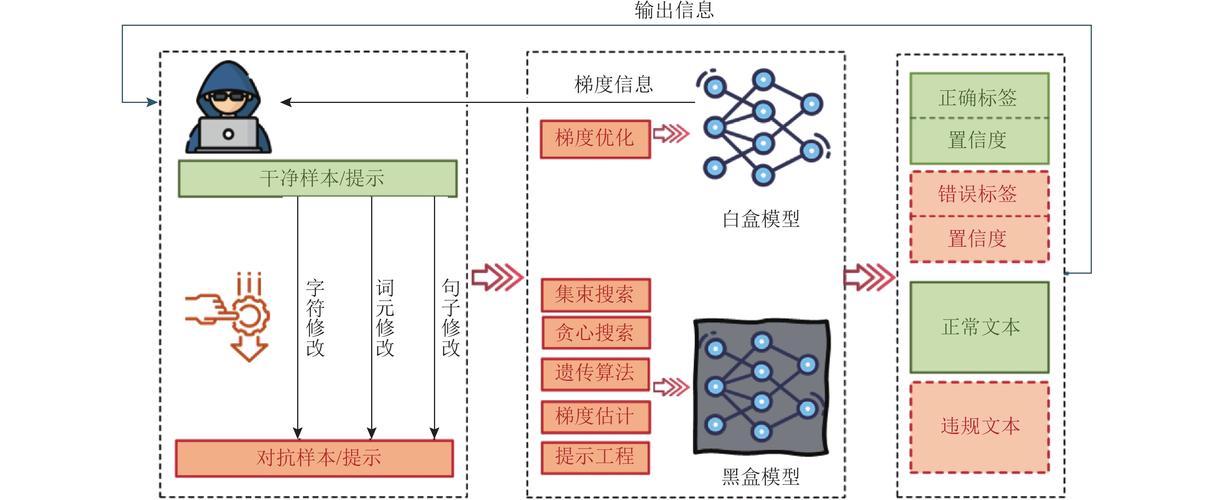 大模型生成攻防对抗样本的实验环境界面
之前传统的攻防演练,每次要请一堆白帽子,花几十万的费用,折腾一周,能测出的攻击路径也就几百条。现在呢?把微调好的大模型挂在测试环境里,一天就能生成十几万条不同变体的攻击样本,从最基础的SQL注入,到针对零信任架构的权限绕过,甚至是针对企业内部OA系统的钓鱼链接变体,全给你生成得明明白白。
我之前去参观某团队的实验室,他们的大模型生成的钓鱼邮件,比我见过的真钓鱼邮件还像那么回事——连落款的公司邮箱格式、提到的内部项目代号都写得丝毫不差,要是把这种样本拿去给员工做安全意识培训,谁还能轻易上当?
不过话说回来,这东西也不是万能的。上个月有个团队踩了坑,他们直接拿公开的大模型去生成攻击样本,结果生成的东西全是网上公开的老掉牙的payload,喂给防护系统训练了半个月,最后实测的时候,碰到真的新型攻击,漏检率直接涨了20%。为啥?因为公开大模型没经过企业内部的业务数据微调,根本不知道你家的系统有啥特殊的逻辑,生成的东西全是通用款,根本没针对性。
现在的研发卷到什么程度?连芯片级的防护都要自己啃
 现在的研发卷到什么程度?连芯片级的防护都要自己啃
之前大家对网络安全的认知,还停留在软件层面——装个防火墙,更个杀毒软件,就能把大部分风险挡住。现在根本不是这么回事。
最近几年冒出来的侧信道攻击,靠CPU的功耗波动、电磁辐射就能把你加密的密钥给偷出来,这种攻击你靠软件层的防护根本挡不住。所以现在好多做网络安全技术研发的团队,已经开始往硬件层扎了。
现在国内几个头部团队,已经在自研针对服务器CPU的轻量级加密防护模块,把原来需要软件跑的加密校验逻辑,直接固化到芯片的固件层,能把侧信道攻击的窃取效率降低90%以上。
你敢信?之前我们觉得黑客都是坐在几千公里外的机房里敲代码,现在人家扛个设备在你机房隔壁的出租屋里,待个一周就能把你核心系统的密钥摸走,这谁顶得住?
去年某金融机构的核心机房,就碰到过这种事。事后排查了三个月才找到问题根源——原来的防护全在软件层,根本没考虑过物理层面的泄露风险。最后为了堵这个漏洞,整个团队花了快半年时间,把硬件层的防护模块给补上,前前后后花的成本,比他们之前三年买的安全软件加起来还贵。
这种研发的成本有多高?一个做芯片级防护的团队,光流片一次的成本就大几百万,还不算前面攒了好几年的硬件研发积累。之前有个创业公司想蹭这个赛道的热度,做了半年发现根本烧不起钱,转头就去做普通的防火墙去了。
上周跟老周吃烤串吃到最后,他说现在做网络安全研发,最累的根本不是写代码,是你永远不知道下一秒攻击者会从哪个犄角旮旯钻出来。你今天刚把某个漏洞堵上,明天人家就换个思路,从你根本没想到的地方捅个窟窿。
有人问他做这行这么多年,有没有什么心得。他把手里的冰啤酒一口闷完,说哪有什么一劳永逸的方案啊。你做研发的时候多走一步,多考虑点别人想不到的边角场景,比你搞多少高大上的概念都管用。
对吧?毕竟网络安全这事儿,从来没有绝对的安全,只有不停迭代的研发,跟不停找漏洞的攻击者之间,没完没了的博弈。