网络安全技术研发:别盯着论文发,我们缺的是能打的落地产品
说实话,现在圈内聊起网络安全技术研发,我听完总能憋一肚子吐槽。
很多项目从根上就歪了。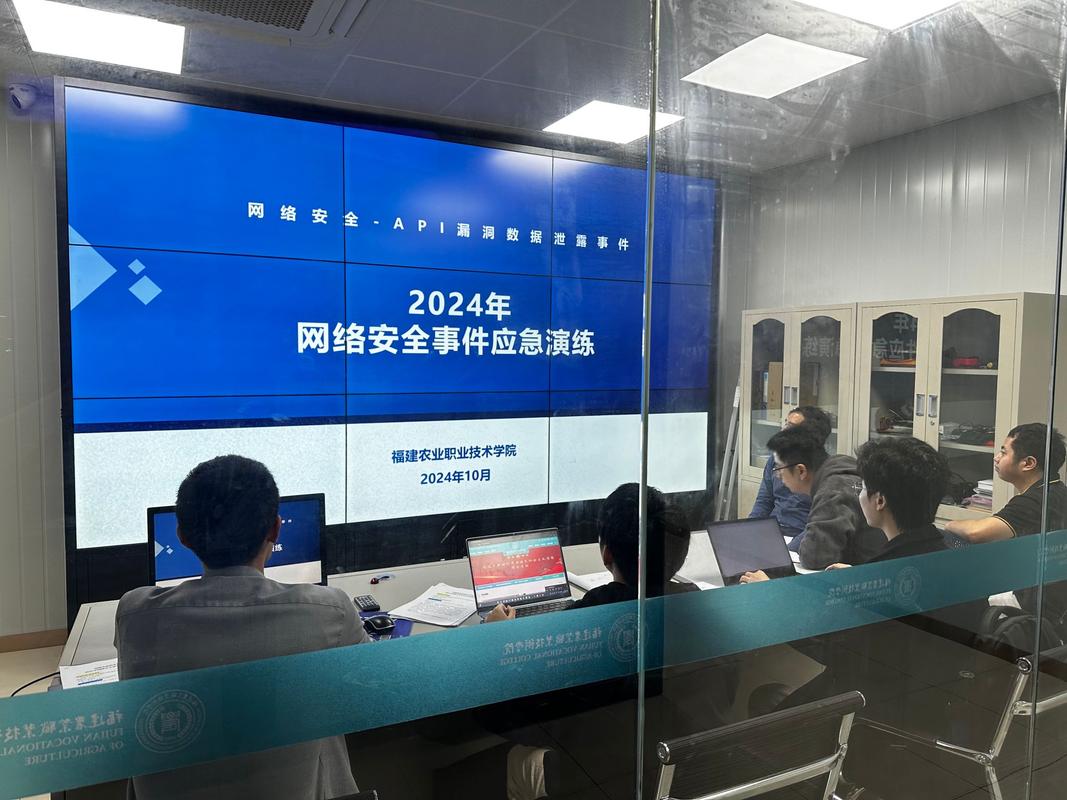 企业网络安全漏洞应急响应现场图
去年跟某大厂安全事业部的老研发吃火锅,他拍着桌子吐槽,说最近招了几个顶会发水的名校博士,进来连最基础的Nginx访问日志规则都写不利索。问他怎么检测真实环境里的绕过,一脸懵,说自己只在公开数据集上测过。
不是说发论文不对。问题是我们做网络安全的,本质是跟黑产、APT黑客真刀真枪干的,不是躲在实验室里做纸面题。
你调参调出来的那两个百分点,放到真实场景里,黑产只要改两个字符就能绕过,一点用都没有。
大模型火了之后,一窝蜂全去做AI入侵检测,十个项目九个吹自己准确率99%,你问问哪个敢拍胸脯说放到企业网里误报率低于10%?
大半都没法用。
 网络安全研发人员攻防测试场景图
还有现在吵得火热的供应链安全,所有人都喊着要检测第三方组件漏洞,问题是国内绝大多数企业的代码仓库乱得离谱,同一个开源包改三四次,换个名字就放进项目,传统的特征匹配扫出来一堆误报,运维根本懒得理,扫了等于白扫。
去年看到中科院信工所的一个团队出了个成果,做基于运行时行为的成分分析,不用匹配源码特征,直接跑起来看调用逻辑,一下子就把误报率降到了5%以内。
就这一个改动,解决了多少企业的大麻烦。
说实话,现在圈内总说网络安全卷,其实卷的都是拿项目、发论文的虚头,真能解决实际问题的研发,缺口大到离谱。
上个月一个做新能源车企的朋友找我托关系挖人,说他们车载T-BOX要连云端OTA,找了快半年,找不到能做稳定防篡改方案的研发团队,开出百万年薪都招不到合适的。
需求摆在这里,就是没人做真东西。
 破局不难:把论文写在真实攻防战场上
我前阵子参观过国内一家头部安全厂商的研发中心,他们有个硬规矩:所有做核心技术研发的人,每季度必须去应急响应团队跟半个月项目,跟着去客户现场处理入侵、挖漏洞,不去就扣绩效。
你猜怎么着?推行这个规矩不到一年,他们出了三款能落地的新品,全都是行业爆卖,去年光这三款就带了三个亿的营收。
放在之前,坐在办公室想需求,做出来的产品放半年都卖不出去三套。
就说现在炒得很热的零信任,多少研发上来就堆功能、做框架,喊着“全域零信任”“原生零信任”,部署完了把正常员工办公流量都拦了,被业务部门骂到死,最后只能弃用。
我见过做得最好的一个零信任方案,研发团队蹲在客户的办公园区待了一个月,跟着销售、行政、技术开发跑了一遍全流程,知道哪个岗位需要跨区域调数据,哪个接口只能内网访问,改完的方案部署完,普通员工根本没感觉到任何变化,但是攻击者连内网的边都摸不到。
这才是真本事。
不过话说回来,这两年风气其实在慢慢变好。越来越多的资本愿意投做落地研发的小团队,不少高校也开始把真实攻防成果放进研究生考核里,去年看全国大学生信息安全竞赛,好多本科生做的作品,已经能直接拿来给中小企业用,能挡攻击能出报告,真的挺惊喜。
我们做网络安全的,输一次就是灭顶之灾。客户把数据命脉交到你手上,你的研发出了岔子,那就是把人家卖了。
别搞花里胡哨的噱头,别攒纸面好看的数据,沉下心去一线找真问题,做出来能打的东西。
路还长,慢慢走。对吧?
掉进论文导向的怪圈,离真实战场太远
一开题就奔着顶会影响因子去,数据集都是用了五六年的公开样本,调参调三个月,准确率涨两个百分点,就能吹成重大突破。 发完论文,项目结项,代码往github一扔,再也没人维护。 真坑。企业网络安全漏洞应急响应现场图
去年跟某大厂安全事业部的老研发吃火锅,他拍着桌子吐槽,说最近招了几个顶会发水的名校博士,进来连最基础的Nginx访问日志规则都写不利索。问他怎么检测真实环境里的绕过,一脸懵,说自己只在公开数据集上测过。
不是说发论文不对。问题是我们做网络安全的,本质是跟黑产、APT黑客真刀真枪干的,不是躲在实验室里做纸面题。
你调参调出来的那两个百分点,放到真实场景里,黑产只要改两个字符就能绕过,一点用都没有。
大模型火了之后,一窝蜂全去做AI入侵检测,十个项目九个吹自己准确率99%,你问问哪个敢拍胸脯说放到企业网里误报率低于10%?
大半都没法用。真正有价值的研发,全扎根在真实攻防痛点里
这两年我见过几个能打、能卖的研发成果,全都是从一线挖出来的真问题,不是坐在办公室想出来的。 比如说现在反诈,黑产早就不用带恶意链接的钓鱼网站了,改玩AI生成仿冒的红头文件、入职offer,嵌套在正常的云文档域名里,传统钓鱼检测根本杀不出来。 有个杭州的小团队,几个人蹲了三个月黑产的交流论坛,抓了两万多份最新的钓鱼样本,天天跟着反诈民警去看真实报案案例,最后改出来的检测模型,比大厂通用模型的检出率高了整整18个百分点。 现在国内好几个政企的反诈系统都在用他们的模块,这才叫研发。网络安全研发人员攻防测试场景图
还有现在吵得火热的供应链安全,所有人都喊着要检测第三方组件漏洞,问题是国内绝大多数企业的代码仓库乱得离谱,同一个开源包改三四次,换个名字就放进项目,传统的特征匹配扫出来一堆误报,运维根本懒得理,扫了等于白扫。
去年看到中科院信工所的一个团队出了个成果,做基于运行时行为的成分分析,不用匹配源码特征,直接跑起来看调用逻辑,一下子就把误报率降到了5%以内。
就这一个改动,解决了多少企业的大麻烦。
说实话,现在圈内总说网络安全卷,其实卷的都是拿项目、发论文的虚头,真能解决实际问题的研发,缺口大到离谱。
上个月一个做新能源车企的朋友找我托关系挖人,说他们车载T-BOX要连云端OTA,找了快半年,找不到能做稳定防篡改方案的研发团队,开出百万年薪都招不到合适的。
需求摆在这里,就是没人做真东西。破局不难:把论文写在真实攻防战场上
破局不难:把论文写在真实攻防战场上
我前阵子参观过国内一家头部安全厂商的研发中心,他们有个硬规矩:所有做核心技术研发的人,每季度必须去应急响应团队跟半个月项目,跟着去客户现场处理入侵、挖漏洞,不去就扣绩效。
你猜怎么着?推行这个规矩不到一年,他们出了三款能落地的新品,全都是行业爆卖,去年光这三款就带了三个亿的营收。
放在之前,坐在办公室想需求,做出来的产品放半年都卖不出去三套。
就说现在炒得很热的零信任,多少研发上来就堆功能、做框架,喊着“全域零信任”“原生零信任”,部署完了把正常员工办公流量都拦了,被业务部门骂到死,最后只能弃用。
我见过做得最好的一个零信任方案,研发团队蹲在客户的办公园区待了一个月,跟着销售、行政、技术开发跑了一遍全流程,知道哪个岗位需要跨区域调数据,哪个接口只能内网访问,改完的方案部署完,普通员工根本没感觉到任何变化,但是攻击者连内网的边都摸不到。
这才是真本事。
不过话说回来,这两年风气其实在慢慢变好。越来越多的资本愿意投做落地研发的小团队,不少高校也开始把真实攻防成果放进研究生考核里,去年看全国大学生信息安全竞赛,好多本科生做的作品,已经能直接拿来给中小企业用,能挡攻击能出报告,真的挺惊喜。
我们做网络安全的,输一次就是灭顶之灾。客户把数据命脉交到你手上,你的研发出了岔子,那就是把人家卖了。
别搞花里胡哨的噱头,别攒纸面好看的数据,沉下心去一线找真问题,做出来能打的东西。
路还长,慢慢走。对吧?