网络强国技术保障:核心根技术自主才是破局根本
说实话,去年在南方某网信产业园区逛了三天,最大的感受不是惊喜,是后怕。
很多看似光鲜的互联网大厂,核心网络设备的芯片还在靠进口。更别说底层的操作系统、协议栈,改改别人的开源代码就敢拿出来卖。
卡脖子,卡的就是这里。
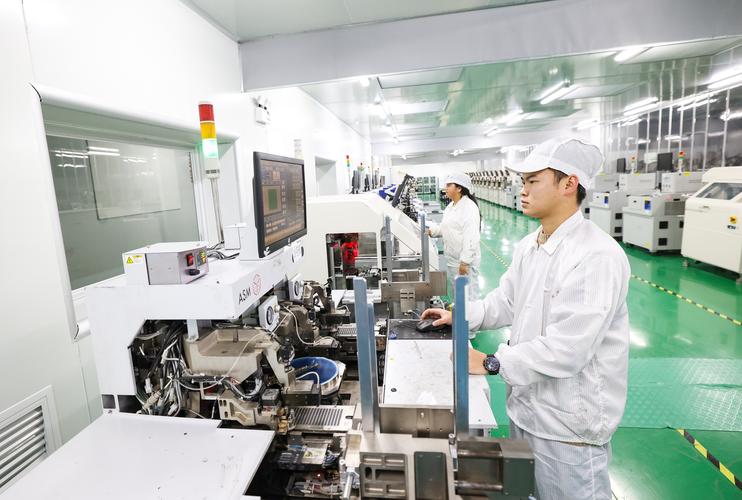 国产自主网络安全芯片生产封装车间
不过话说回来,现在的自主化还是有水分。不少所谓的国产方案,只是把国外的芯片拿来封个自己的壳,底层源代码一点都碰不到。这种自欺欺人的做法,用到关键基础设施里,不出事才怪。
就说现在大规模铺开的5G核心网,真正做到全栈自主的厂家,一只手都数得过来。很多时候我们不是做不出来,是赚快钱赚惯了,没人愿意沉下心做这种投入大、回本慢的基础研究。
太可惜了。
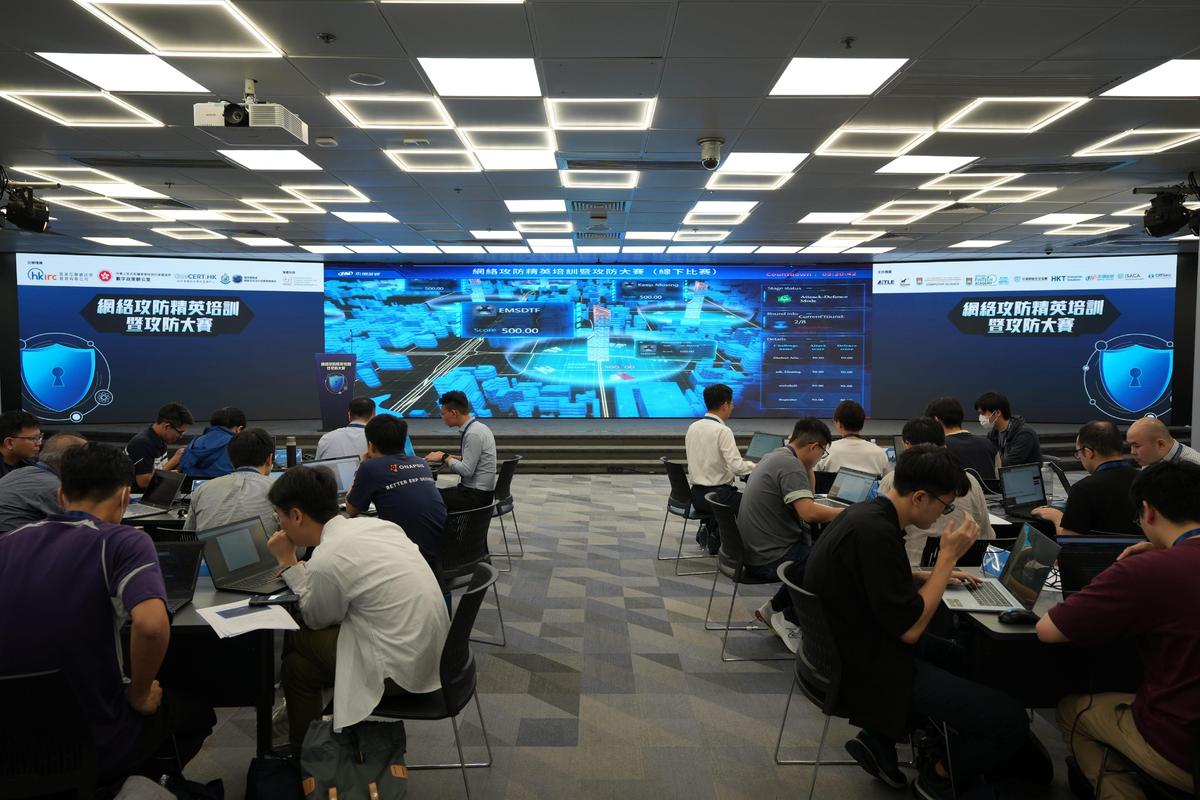 关键基础设施网络安全攻防演练现场
说实话,这两年国内的安全厂商进步真的很大。不少企业做的动态溯源、零信任防护体系,已经不比国外顶尖产品差了,甚至在应对本土攻击的场景下,效果还要更好。
上个月和一个做攻防的老大哥吃饭,他说现在他们团队给十几个省级政务网做防护,半年就挖出了五起境外组织的长期潜伏攻击,放在十年前,根本不可能发现。
但是问题还是有。很多中小机构,舍不得在安全上投钱,觉得没出事就是不需要。真等出事了,再后悔也晚了。
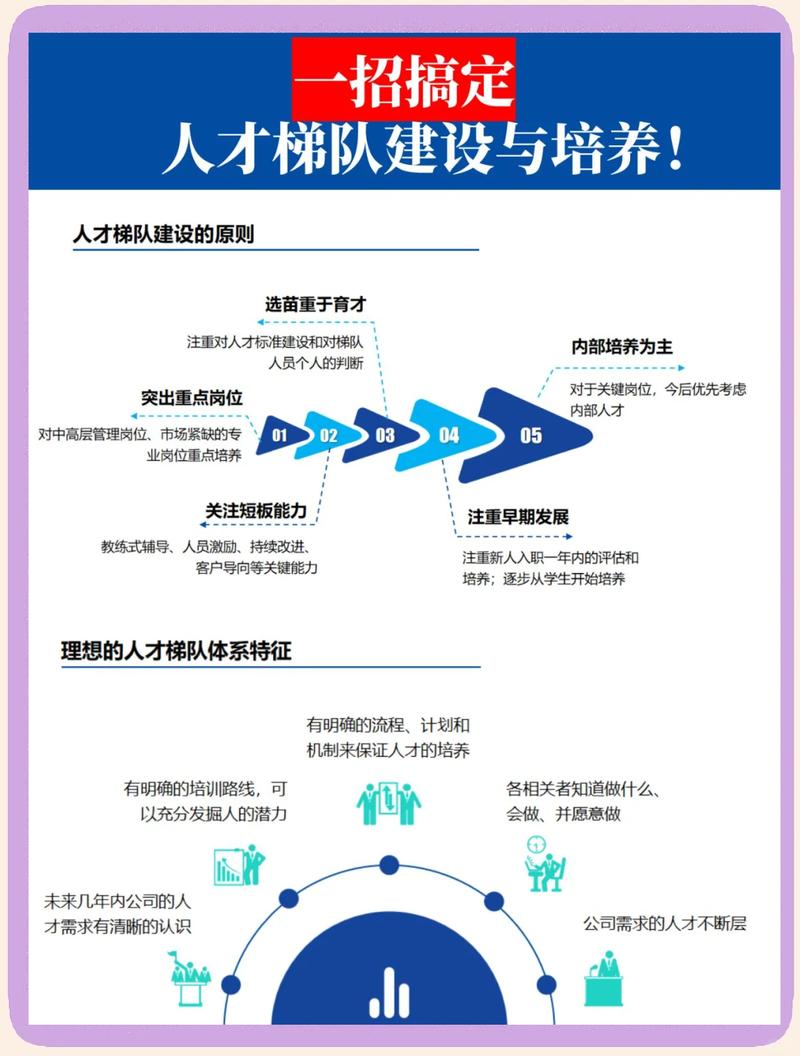 人才梯队:技术保障最后还要靠人扛
不管是芯片还是攻防,所有的技术最后都要落到人身上。现在圈内最大的问题,就是真能顶得上核心岗的人太少了。
我见过不少刚毕业的计算机专业学生,简历写得花里胡哨,会十几种开发框架,让他读一段核心操作系统的源代码,直接懵了。很多高校的课程体系还是十几年前的,跟着国外的研究方向走,发完论文就能毕业,真到产业里需要解决核心问题,啥也不会。
反过来,很多真正有能力的草根高手,因为学历问题,进不到核心研发团队,只能在外面接小活,太浪费了。
不过话说回来,这两年变化也不小。很多地方政府和企业都开始搞不拘一格降人才,网络安全竞赛里拿名次的小孩,直接挖进核心团队,不管你是什么学历背景,能解决问题就行。
去年我知道的一个十七岁的小孩,在国家级竞赛里拿到了攻防第一名,直接被某央企的安全团队挖走,年薪开到了五六十万,这不比按部就班熬资历香?
只是整体缺口还是太大,业内估算,整个网络安全领域的人才缺口超过三百万,其中能做核心技术保障的,不到十分之一。
这块要补的课,还多着呢。
现在整个网络空间的博弈越来越激烈,我们想要建成网络强国,每一块核心技术都得攥在自己手里。不能有侥幸,不能有水分,一步一个脚印走,路才走得稳。
基础根技术:没人替我们守好底盘
前几年网信领域刮过一阵“造不如买”的风,不少企业觉得直接买国外成熟产品,省钱又高效,何必自己费那个劲啃硬骨头? 直到几次关键领域的断供、后门事件爆出来,大家才猛地醒过来。网络强国技术保障的第一块基石,就是基础软硬件的完全自主可控,半自主都不行,留一块口子,就等于给别人留了敲门砖。 我接触过一个做国产网络交换芯片的团队,十几个人挤在老旧的办公楼里熬了八年,前七年连盈亏平衡都做不到,全靠创始人的自有资金撑着。直到去年,某运营商骨干网项目开始大规模替换国产芯片,他们的订单一下子排到了年底。 什么叫十年磨一剑?这就是。国产自主网络安全芯片生产封装车间
不过话说回来,现在的自主化还是有水分。不少所谓的国产方案,只是把国外的芯片拿来封个自己的壳,底层源代码一点都碰不到。这种自欺欺人的做法,用到关键基础设施里,不出事才怪。
就说现在大规模铺开的5G核心网,真正做到全栈自主的厂家,一只手都数得过来。很多时候我们不是做不出来,是赚快钱赚惯了,没人愿意沉下心做这种投入大、回本慢的基础研究。
太可惜了。
动态攻防能力:看不见的战场才是试金石
网络强国不是说你建了多少基站,有多少网民就够了。得能守得住自己的网络,打得赢看不见的攻击。 这几年我跑过不少关键行业的安全演练,电力、交通、水利...印象最深的是一次能源领域的演练,攻击方进去不到三个小时,就拿到了核心控制系统的最高权限,在场的甲方负责人脸都白了。 原来他们用的国外进口工控系统,早就存在留了十年的未公开漏洞,没人知道,更没人打补丁。 要是真放在实战里,后果不敢想。现在的网络攻击早就不是个人黑客的小打小闹,都是有组织的国家级对抗,盯着我们的关键基础设施啃。你拿十几年前的被动防御思路,根本扛不住。关键基础设施网络安全攻防演练现场
说实话,这两年国内的安全厂商进步真的很大。不少企业做的动态溯源、零信任防护体系,已经不比国外顶尖产品差了,甚至在应对本土攻击的场景下,效果还要更好。
上个月和一个做攻防的老大哥吃饭,他说现在他们团队给十几个省级政务网做防护,半年就挖出了五起境外组织的长期潜伏攻击,放在十年前,根本不可能发现。
但是问题还是有。很多中小机构,舍不得在安全上投钱,觉得没出事就是不需要。真等出事了,再后悔也晚了。
人才梯队:技术保障最后还要靠人扛
人才梯队:技术保障最后还要靠人扛
不管是芯片还是攻防,所有的技术最后都要落到人身上。现在圈内最大的问题,就是真能顶得上核心岗的人太少了。
我见过不少刚毕业的计算机专业学生,简历写得花里胡哨,会十几种开发框架,让他读一段核心操作系统的源代码,直接懵了。很多高校的课程体系还是十几年前的,跟着国外的研究方向走,发完论文就能毕业,真到产业里需要解决核心问题,啥也不会。
反过来,很多真正有能力的草根高手,因为学历问题,进不到核心研发团队,只能在外面接小活,太浪费了。
不过话说回来,这两年变化也不小。很多地方政府和企业都开始搞不拘一格降人才,网络安全竞赛里拿名次的小孩,直接挖进核心团队,不管你是什么学历背景,能解决问题就行。
去年我知道的一个十七岁的小孩,在国家级竞赛里拿到了攻防第一名,直接被某央企的安全团队挖走,年薪开到了五六十万,这不比按部就班熬资历香?
只是整体缺口还是太大,业内估算,整个网络安全领域的人才缺口超过三百万,其中能做核心技术保障的,不到十分之一。
这块要补的课,还多着呢。
现在整个网络空间的博弈越来越激烈,我们想要建成网络强国,每一块核心技术都得攥在自己手里。不能有侥幸,不能有水分,一步一个脚印走,路才走得稳。