工业网络安全:被很多工厂老板低估的生死线
不起眼的口子,能吞掉整座工厂
2021年美国佛罗里达州旧斯米尔纳市的水厂攻击事件,现在想起来都后背发凉。攻击者通过远程桌面拿到了控制系统权限,差点把饮用水里的氢氧化钠浓度调到致命级别,要不是当班操作员发现及时,整座城市十几万人的饮水安全就全毁了。
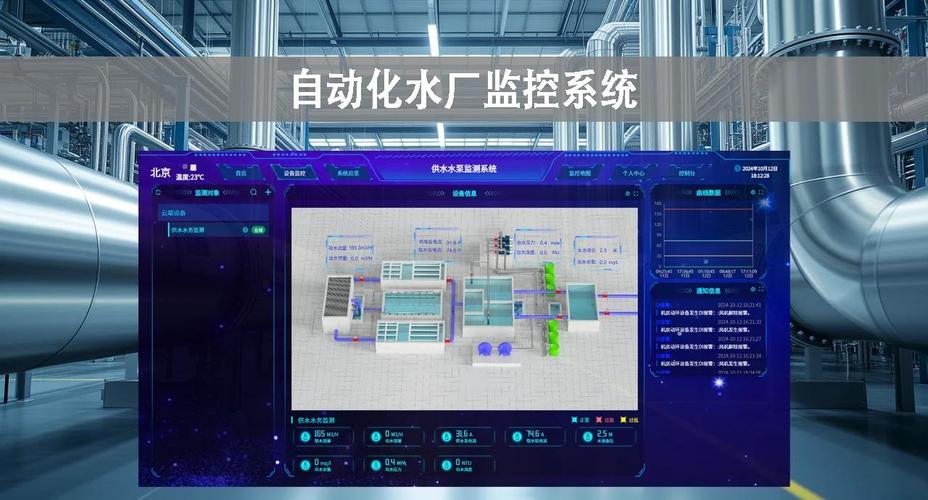 遭网络攻击的水厂工业控制系统操作界面
你以为这是国外的事,离我们远得很?前年国内某头部整车厂,整条生产流水线被勒索病毒全面加密,停产整整两天,直接损失超过两个亿,还不算延迟交付给经销商的违约金。
说实话,现在哪还有完全不连网的工厂?智能制造要升级,要上云管设备,要做远程运维,要对接工业互联网平台,原来封闭运行了十几年的OT系统,一下子就全暴露在公网上了。
原来根本没做防护。
十几年前设计工业控制系统的时候,没人想到要连网,很多系统连最基础的动态身份验证都做不好,直到现在还有超过三成的工厂,控制系统用的还是默认账号admin,密码就是admin。这不就是给黑客留着自家大门吗?
根据国内工控安全机构2023年发布的行业报告,国内超过65%的工业控制设备直接暴露在公网,其中近80%存在可被利用的高危漏洞。很多老板舍不得花几十万做防护,觉得是花冤枉钱。
出事就是大事。
为什么装了防火墙也没用?
我见过不少有点安全意识的老板,花几万块买了防火墙装上,就觉得万事大吉可以高枕无忧了。这都是十年前的老思路,放在现在根本防不住新的攻击方式。去年我帮朋友处理过一个汽车零部件厂的安全事件,防火墙装了三层,还是被黑客打进来了。怎么进来的?给工厂做设备维护的供应商,远程运维端口用完没关,工程师离职之后账号也没删,黑客攻破了供应商的小网站,顺着这条线一路爬进了工厂的生产内网,直接拿到了生产线的控制权。
现在的攻击早就不是散兵游勇的小打小闹了,全是定向供应链攻击,你自己的围墙修得再高,合作方漏一个小口子,之前所有的防护全白搭。
还有更现实的无解问题:很多工厂明明知道自己的设备有漏洞,就是不敢打补丁。
不敢停线啊。
一条流水线停一小时,损失可能就几万块,全生产线打补丁要停机好几个小时,别说老板了,就算分管生产的厂长都不敢担这个责任。就这么拖,拖到黑客找上门攻破了系统,才拍大腿追悔莫及。
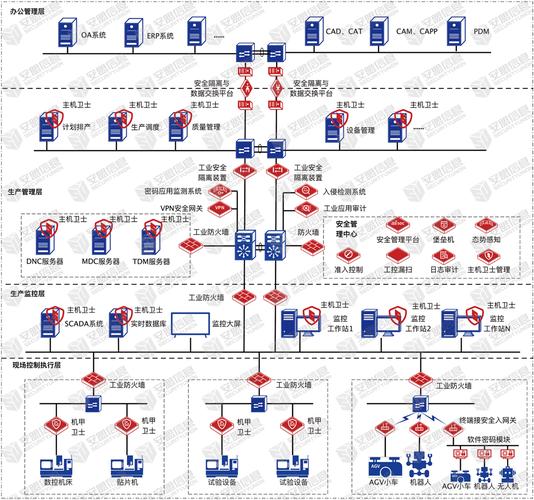 汽车工厂工业控制网络安全分层防护示意图
清华大学网络研究院今年年初发的一篇科研论文,专门统计了国内工业领域漏洞修复的整体情况,结果吓人一跳:超过90%的高危漏洞,从公开披露到被黑客发动攻击,中间间隔超过一年,而国内企业平均漏洞修复周期超过18个月。整整一年多的时间,漏洞就摆在那,大门就这么敞着,黑客想进就进。
不过话说回来,这事也不能全怪工厂老板,工业系统和普通办公系统不一样,你不能把互联网IT那套安全方案直接搬过来用。很多工厂的旧设备已经跑了十几年,原来的设备厂商都倒闭了,根本找不到适配的官方补丁,这不就卡在那不上不下了吗?
现在的工业网络安全科研,都在解决真问题
 现在的工业网络安全科研,都在解决真问题
别以为工业网络安全就是卖你几个防火墙几个杀毒软件赚差价,现在国内的科研团队都盯着工厂真实的痛点下功夫,出了不少真能用的好东西。
第一个方向就是工业场景适配的热补丁技术,不用停生产线,就能在线给漏洞打补丁,延迟能控制在十毫秒以内,根本不会影响生产节拍。现在已经有不少汽车、化工领域的龙头工厂在试用,反馈特别好,原来不敢补的漏洞,现在能踏踏实实补上了。
第二个方向是适配工业OT的零信任架构改造。原来的零信任都是给互联网IT系统做的,要求每一次访问都做全量身份验证,工业系统对延迟要求特别高,原来的方案根本用不了。现在国内科研团队改了算法,把常用设备的身份验证信息预存在本地网关,既满足了零信任「永不信任,始终验证」的核心要求,又不会拖慢工业控制的响应速度。去年工信部的工业网络安全专项里,这个方向的立项占了快五分之一,绝对是当下的核心方向。
还有就是针对中小工厂的轻量化防护方案。中小工厂没多少钱,也养不起专门的安全团队,现在做出来的轻量化方案,几万块就能全套部署,自动扫描漏洞,自动做端口隔离和异常访问告警,不用专门招人运维,对小工厂来说太友好了。
上个月见了一个做工业网安创业的创始人,他说前几年跑业务,磨破嘴皮子都没人理,现在不一样了,很多地方拿智能制造补贴,要求必须过工业网络安全测评,现在主动找上门问方案的老板越来越多了。
终于有人当回事了。
说句掏心窝子的话,现在大家搞智能制造升级,都盯着产能盯着效率,就怕比别人慢一步,可偏偏把安全这块给忘了。可你算算账,产能再高效率再高,一次成功的攻击就能给你打回原形,别说赚钱了,搞不好还要出安全事故,把一辈子的积蓄都赔进去。把工业网络安全做好,这笔投资,怎么算都赚。