技术风险识别:别等系统崩了才想起补窟窿
前阵子帮一家创业公司做项目复盘,上千万投进去的智能供应链系统,上线不到三个月直接停服整改。核心问题说出来你都不信——早期技术尽调的时候,没人意识到他们用的第三方物流数据接口,根本没拿到跨省数据传输的合规资质。
这锅谁背?老板怪技术没做好,技术说没人告诉我们要合规,合规说没人叫我们参与立项,最后一地鸡毛。说白了,从根上就没做好技术风险识别。
大部分公司的技术风险识别,都是在走流程
你去翻很多公司的项目管理文档,技术风险识别这一块,永远是那几句套话。什么“技术难度较高”“人员可能不足”,全是正确的废话。
勾几个选项,填两行字,就算做完了。这不纯粹是走形式吗!
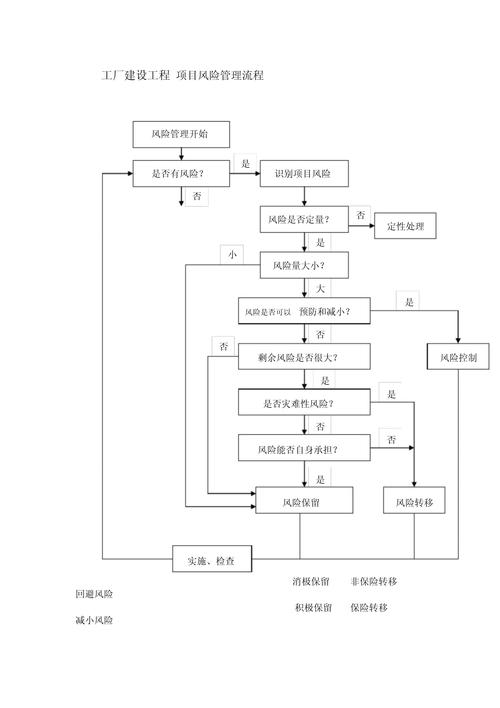 企业技术风险识别走流程填表示意图
去年信通院发的数字技术风险调研报告,我翻了一遍,印象最深的一个数据:超过六成的科技企业,把技术风险识别环节放在项目立项之后,甚至是上线前一周才补流程。
风险都快落地成事故了,你才来识别,这叫识别吗?这叫灾后定损。
说实话,很多公司对技术风险识别的理解从根上就错了。他们觉得这就是技术部自己的事,产品不用管,运营不用管,合规更不用沾边。真出了事,各推各的锅。之前陪朋友看双十一大促故障复盘,技术说产品根本没说峰值流量是日常的12倍,产品说运营喊着要冲亿级GMV,谁知道用户真来这么多,运营说市场部投流爆了我哪控制得住…你看,但凡早期拉所有人一起做风险识别,能出这种事?
真能落地的技术风险识别,要抓三个核心方向
我见过太多种复杂到离谱的风险识别框架,几十页的文档,看都看不完,根本没人用。真有用的方法,从来都是抓核心。
第一个就是外部依赖风险。现在哪有完全从零开发的项目?大到核心框架,小到一个工具函数,九成都是用开源组件或者第三方服务。你要是连自己项目里嵌了多少个第三方东西都不清楚,谈什么防风险?
当年log4j爆漏洞的时候,多少大公司都翻了车。好多团队说,我们都不知道自己用了这个库,哪知道会出问题?这种锅,真的只能怪自己没做好识别。
第二个是合规与权属风险,这两年这个问题越来越突出了。尤其是做AI大模型、做数据应用的创业团队,十个里面有八个在数据权属上埋了雷。你随便爬互联网公开数据训练模型,看起来省事,等你模型做起来了,版权方找上门,一告一个准,要么停服要么赔到肉疼。我上个月跟一个大模型创始人吃饭,他说他们上半年光清理未授权训练数据就花了三个多月,直接错过了融资窗口期,说起来全是叹气。
第三个是系统退化风险,这个是最容易被忽略的。很多人觉得系统上线就万事大吉,哪知道技术系统是会慢慢“生锈”的?你做的推荐模型,刚上线准确率92%,半年后用户行为变了,掉到60%你都没察觉,流量掉了一半都不知道问题出在哪。你做的支付系统,随着业务变复杂,核心链路越来越臃肿,峰值承载能力每年掉10%,等到大促来的时候直接崩,这不都是一开始没识别到长期退化风险吗?
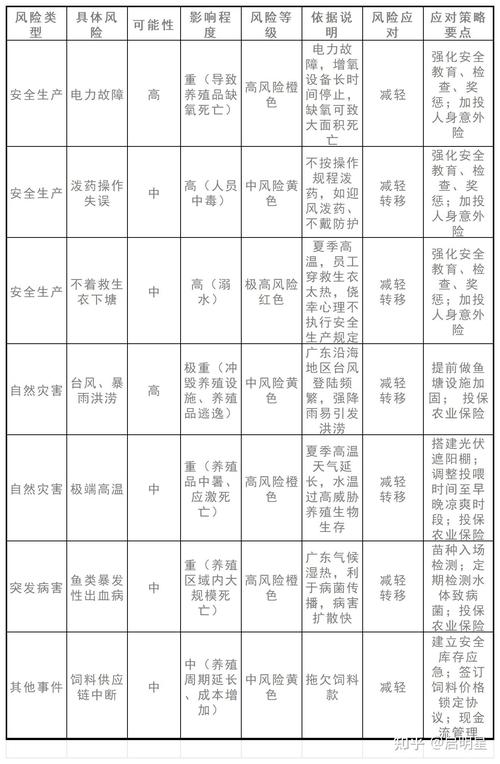 技术风险识别三个核心方向对照表
不管团队大小,都能落地的轻量化方法
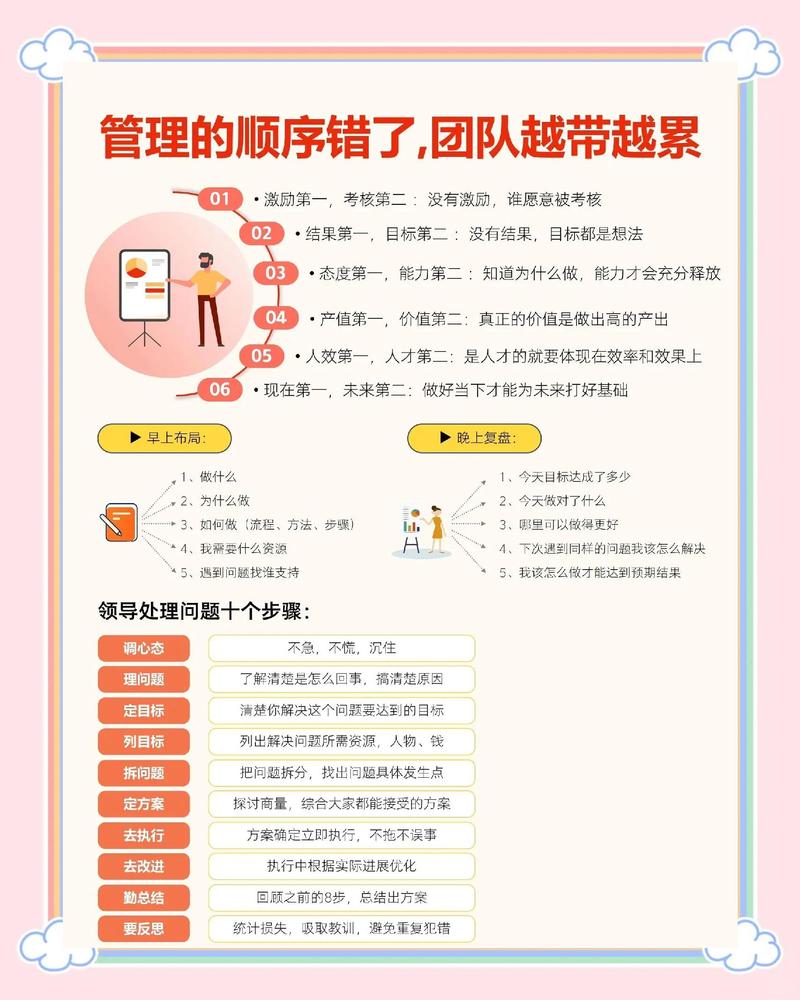 不管团队大小,都能落地的轻量化方法
很多人说,技术风险识别是大公司才有钱搞的东西,我们小团队哪有这个功夫?不对,真的不对。方法找对了,花不了多少时间,就能挡住80%的致命风险。
第一个方法,项目启动前开一次反向脑暴会。拉上技术、产品、运营、合规所有人,不用聊项目能成多大,就聊一个问题:这个项目死掉的话,可能是因为什么?每个人至少说三个原因,不许说套话。很多藏在水面下的风险,这么聊一轮就全出来了。我见过太多项目会,全是说好听的,老板爱听,大家都开心,唯独坑留着没人碰。反过来开个会,效果好到出乎你意料。
第二个,做一张项目依赖风险台账。不用搞多复杂,就一张表格,把你项目用到的所有开源组件、第三方接口、数据资源全列上去,写清楚来源、授权期限、维护方,每三个月抽半天时间扫一遍,看看有没有爆漏洞,有没有授权到期,有没有维护方停止更新了。就这么简单的事,能帮你躲开90%的依赖类风险。
第三个,每年做一次半小时的故障推演。不用搭复杂场景,就假设你现在核心系统挂了,顺着链路捋一遍,哪块可能出问题,有没有预案,谁来对接,多久能恢复。我之前待的公司,坚持每年做两次,真遇到故障的时候,处理速度比之前快了三倍都不止。
不过话说回来,很多老板始终觉得这个事浪费钱浪费时间,我们好好跑业务不行吗?干嘛瞎折腾?我只能说,你没遇到过风险,那是运气好。真遇到一次大的技术风险事故,亏的钱够你做十年风险识别了。
技术这行,新东西永远跑在规则前面,从来就没有零风险的项目。技术风险识别不是为了彻底消灭风险,是让你提前看清坑在哪,绕着走,别等到掉进去了,才想起当初怎么没多看一眼。