筑牢网络强国技术保障:把核心技术的主动权握在自己手里
去年底跟几位做网络设备的老兄弟吃饭,酒过三巡有人拍桌子说,终于不用看老外供应商的脸色了。这句话我记到现在。
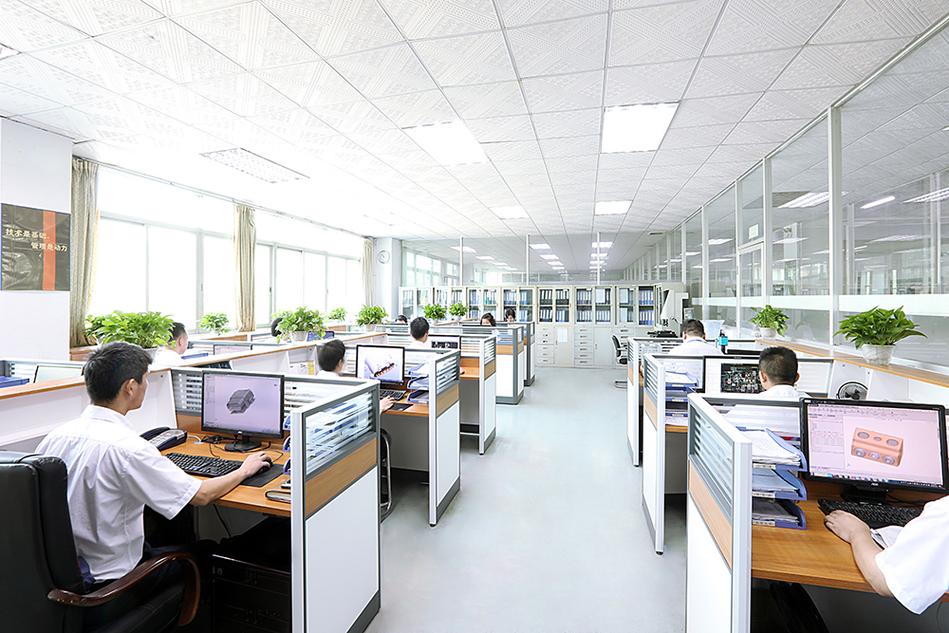 中国网络底层技术研发实验室办公场景
说实话这些年我们互联网应用玩得确实溜,扫码支付、同城配送,随便拎一个出来都能打遍天下。但很多人不愿意戳破那层窗户纸——我们不少核心网络技术,早年确实攥在别人手里。
高端核心路由器的交换芯片,十年前九成依赖进口。根域名服务器的核心话语权,我们说了也不算。甚至不少常用的加密协议,底层规则都是别人定的。
之前有种说法特别流行,说我们只要做好应用创新就行,底层技术让别人去研发,我们拿来用省钱省时间。现在呢?人家说断供就断供,说加制裁就加制裁,你一点办法都没有。前年某大省运营商建5G核心网,原来的国外芯片供应商突然发不了货,差点耽误了整个项目的交付周期,你说闹心不闹心?
网络强国技术保障,第一块要筑牢的就是底层核心技术的自主可控。没这个,再炫的应用都是建在沙滩上的房子,风一吹就倒。
前几年我去南方一家做交换芯片的初创企业走访,创始人是已经退休的老院士,带着一帮三四十岁的中青年技术人员蹲在园区十几年,最苦的时候连续半年发不出全额工资,几个创始人把自己的房子抵押了给团队发钱,就咬着一句话:我们自己的网络,不能一辈子用别人的芯片。现在他们做的芯片已经批量用在国内三大运营商的核心节点上,性能不比国外顶级产品差,价格还便宜了三分之一。
你看,只要肯沉下心啃,哪有啃不下来的硬骨头。
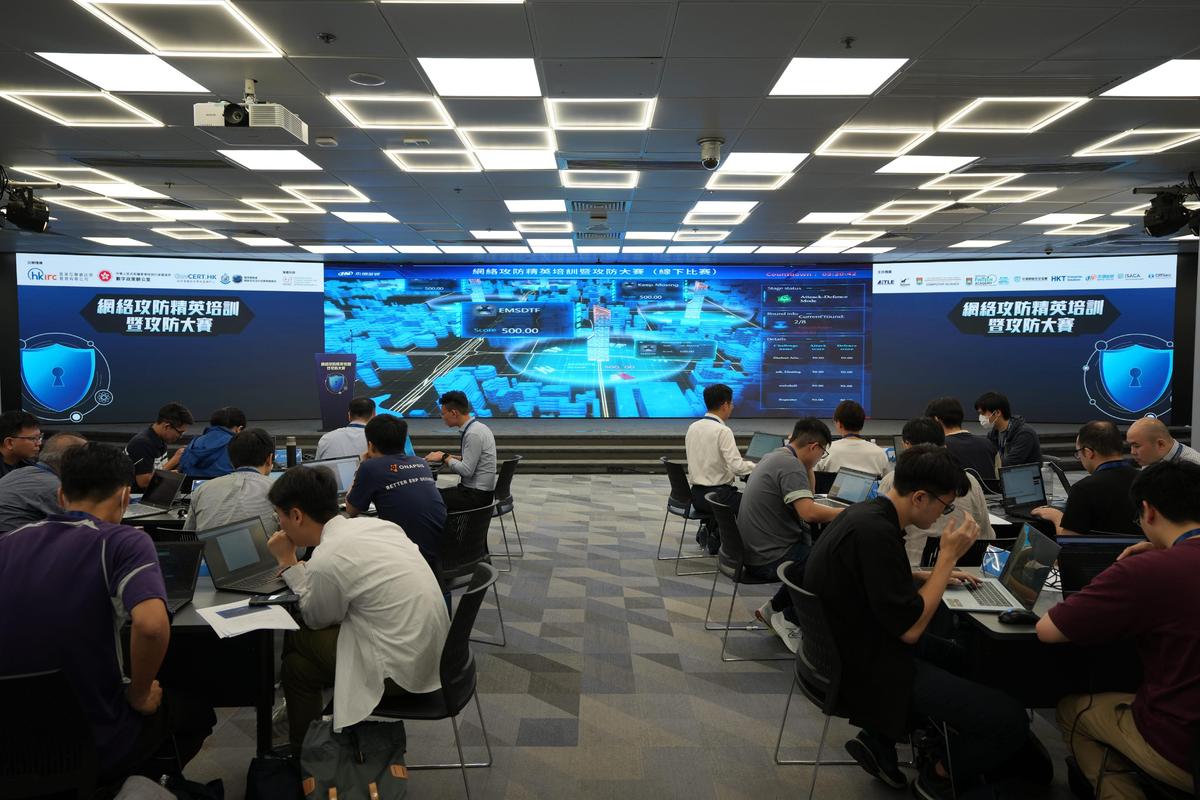 国家级网络安全漏洞攻防应急演练现场
现在的网络攻击,早就不是小黑客偷数据那种小打小闹了。能源、交通、水利这些关键基础设施全联网,任何一个环节出漏洞,影响的都是千万普通人的生活。
前年北方某煤化工企业遭境外勒索病毒攻击,整个生产控制系统直接停摆,停产三天直接损失两个多亿,还差点出安全事故。这种事儿,放在十年前想都不敢想,现在就真真切切发生在我们身边。
过去很多单位的安全防护,就是买几套国外的防火墙、杀毒软件,往那一装就万事大吉。遇到有组织的高级持续性攻击,根本反应不过来,等你发现问题的时候,核心数据早就被拖走了。
这两年我们自己的网络安全科研成果真的给了我太大惊喜。国内团队基于自主大模型做的异常流量检测系统,能提前七十二小时发现潜伏的攻击链路,准确率比国外老牌安全厂商高出十二个百分点,已经用在了全国上百个关键政务云和工业互联网节点上。
太提气了!
不过话说回来,漏洞永远补不完,技术也没有一劳永逸的安全。网络强国技术保障,安全这块就是生命线,得时时刻刻绷紧,不能有半分松懈。我们现在建立了自己的国家级漏洞共享平台,只要发现新漏洞,几小时就能推送给全国所有相关单位,应急响应速度比五年前快了快十倍,这个进步真的看得见。
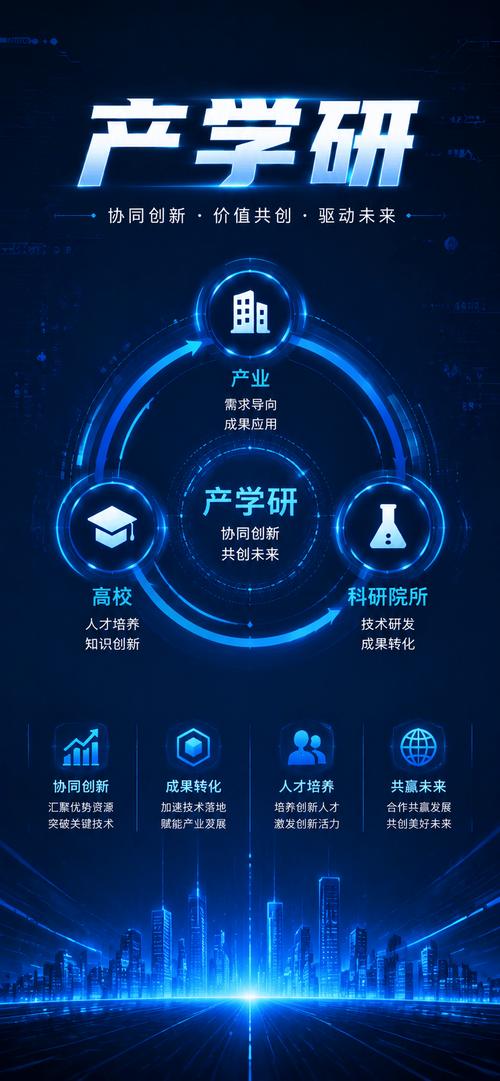 别让成果锁在实验室,产学研得拧成一股绳
我接触过不少做网络技术科研的团队,有个现象特别可惜——不少好技术发了顶级论文、拿了科技奖,就锁在实验室的硬盘里,落不了地,用不起来。
好几年前,国内某985高校的密码团队就研发出了自主的高强度加密算法,理论安全性比现在全球通用的RSA算法高出好几个等级,结果整整四年,没几家企业敢用。为啥?一是没有配套的开发工具链,二是没经过大规模场景验证,企业用在核心系统里,出了问题谁都担不起。科研团队不懂产业的实际需求,企业不敢用没经过市场打磨的新技术,这不就成了两张皮吗?
这两年国家牵头建了好几个网络技术创新应用平台,直接把科研院所、设备厂商、终端用户拉到一个桌子上,需求从产业来,成果往产业去,这个路子就对了。
现在我们的5G核心网全栈技术,从芯片到协议全都是自主研发的,不光国内三大运营商全覆盖,还出口到东南亚、中东、非洲几十个国家,去年光是核心网络设备的出口额就涨了超过40%。这不就是产学研打通之后的甜头吗?
还有人才的问题,现在好多高校的网络专业教材,内容还是十年前的,学生毕业出来,连现在主流的云原生安全架构都没听过,还得企业重新培训半年才能上手,这不浪费时间吗?现在不少国家级的网络安全实验室直接跟高校开联合培养班,大二大三就进实验室跟着做真实项目,毕业出来就能上手干活,这才是培养人才的正确路子。
能解决真问题的技术,才配叫网络强国的技术保障。那些凑论文、拿奖项的花架子,早点丢了越好。
我们走到今天这个位置,没人会给我们让路,也没人会把核心技术白白送给我们。所有卡脖子的缺口,都得我们自己的技术人员一个一个填,所有硬骨头,都得我们自己一口一口咬。
网络强国不是写在报告里的四个字,是一行一行代码敲出来的,是一块一块芯片磨出来的,技术保障这根弦,我们得一直攥着,一刻也不能放。
别拿应用创新遮羞,底层技术才是根
中国网络底层技术研发实验室办公场景
说实话这些年我们互联网应用玩得确实溜,扫码支付、同城配送,随便拎一个出来都能打遍天下。但很多人不愿意戳破那层窗户纸——我们不少核心网络技术,早年确实攥在别人手里。
高端核心路由器的交换芯片,十年前九成依赖进口。根域名服务器的核心话语权,我们说了也不算。甚至不少常用的加密协议,底层规则都是别人定的。
之前有种说法特别流行,说我们只要做好应用创新就行,底层技术让别人去研发,我们拿来用省钱省时间。现在呢?人家说断供就断供,说加制裁就加制裁,你一点办法都没有。前年某大省运营商建5G核心网,原来的国外芯片供应商突然发不了货,差点耽误了整个项目的交付周期,你说闹心不闹心?
网络强国技术保障,第一块要筑牢的就是底层核心技术的自主可控。没这个,再炫的应用都是建在沙滩上的房子,风一吹就倒。
前几年我去南方一家做交换芯片的初创企业走访,创始人是已经退休的老院士,带着一帮三四十岁的中青年技术人员蹲在园区十几年,最苦的时候连续半年发不出全额工资,几个创始人把自己的房子抵押了给团队发钱,就咬着一句话:我们自己的网络,不能一辈子用别人的芯片。现在他们做的芯片已经批量用在国内三大运营商的核心节点上,性能不比国外顶级产品差,价格还便宜了三分之一。
你看,只要肯沉下心啃,哪有啃不下来的硬骨头。
网络安全没有银子弹,动态防御才是真保障
国家级网络安全漏洞攻防应急演练现场
现在的网络攻击,早就不是小黑客偷数据那种小打小闹了。能源、交通、水利这些关键基础设施全联网,任何一个环节出漏洞,影响的都是千万普通人的生活。
前年北方某煤化工企业遭境外勒索病毒攻击,整个生产控制系统直接停摆,停产三天直接损失两个多亿,还差点出安全事故。这种事儿,放在十年前想都不敢想,现在就真真切切发生在我们身边。
过去很多单位的安全防护,就是买几套国外的防火墙、杀毒软件,往那一装就万事大吉。遇到有组织的高级持续性攻击,根本反应不过来,等你发现问题的时候,核心数据早就被拖走了。
这两年我们自己的网络安全科研成果真的给了我太大惊喜。国内团队基于自主大模型做的异常流量检测系统,能提前七十二小时发现潜伏的攻击链路,准确率比国外老牌安全厂商高出十二个百分点,已经用在了全国上百个关键政务云和工业互联网节点上。
太提气了!
不过话说回来,漏洞永远补不完,技术也没有一劳永逸的安全。网络强国技术保障,安全这块就是生命线,得时时刻刻绷紧,不能有半分松懈。我们现在建立了自己的国家级漏洞共享平台,只要发现新漏洞,几小时就能推送给全国所有相关单位,应急响应速度比五年前快了快十倍,这个进步真的看得见。
别让成果锁在实验室,产学研得拧成一股绳
别让成果锁在实验室,产学研得拧成一股绳
我接触过不少做网络技术科研的团队,有个现象特别可惜——不少好技术发了顶级论文、拿了科技奖,就锁在实验室的硬盘里,落不了地,用不起来。
好几年前,国内某985高校的密码团队就研发出了自主的高强度加密算法,理论安全性比现在全球通用的RSA算法高出好几个等级,结果整整四年,没几家企业敢用。为啥?一是没有配套的开发工具链,二是没经过大规模场景验证,企业用在核心系统里,出了问题谁都担不起。科研团队不懂产业的实际需求,企业不敢用没经过市场打磨的新技术,这不就成了两张皮吗?
这两年国家牵头建了好几个网络技术创新应用平台,直接把科研院所、设备厂商、终端用户拉到一个桌子上,需求从产业来,成果往产业去,这个路子就对了。
现在我们的5G核心网全栈技术,从芯片到协议全都是自主研发的,不光国内三大运营商全覆盖,还出口到东南亚、中东、非洲几十个国家,去年光是核心网络设备的出口额就涨了超过40%。这不就是产学研打通之后的甜头吗?
还有人才的问题,现在好多高校的网络专业教材,内容还是十年前的,学生毕业出来,连现在主流的云原生安全架构都没听过,还得企业重新培训半年才能上手,这不浪费时间吗?现在不少国家级的网络安全实验室直接跟高校开联合培养班,大二大三就进实验室跟着做真实项目,毕业出来就能上手干活,这才是培养人才的正确路子。
能解决真问题的技术,才配叫网络强国的技术保障。那些凑论文、拿奖项的花架子,早点丢了越好。
我们走到今天这个位置,没人会给我们让路,也没人会把核心技术白白送给我们。所有卡脖子的缺口,都得我们自己的技术人员一个一个填,所有硬骨头,都得我们自己一口一口咬。
网络强国不是写在报告里的四个字,是一行一行代码敲出来的,是一块一块芯片磨出来的,技术保障这根弦,我们得一直攥着,一刻也不能放。